
Có phải zk-STARK có khả năng chống lại tính toán lượng tử không? Có – và trong mùa hè lượng tử sắp tới, một sự thật đơn giản này có thể quyết định các hệ thống chứng minh nào sẽ tồn tại. Máy tính lượng tử chạy thuật toán của Shor có thể làm tan rã các cặp đường cong elip để giữ các SNARK lại với nhau, nhưng các khóa dựa trên hash của STARK vẫn được khóa. Bài viết này giải thích tại sao STARK được thiết kế để tồn tại trong kỷ nguyên lượng tử, cách sự phụ thuộc của SNARK vào các cặp trở thành điểm yếu của nó, và ý nghĩa của thời gian đếm ngược sau lượng tử đối với các blockchain và các hệ thống chứng minh zk.
Mùa hè làm tan một chiếc khóa nhưng không làm tan chiếc khóa khác
Hãy tưởng tượng một mùa hè khắc nghiệt ở Việt Nam – loại nơi mà ánh mặt trời quá tàn bạo khiến một chiếc khóa bằng kim loại rẻ tiền để trên cổng kho bị biến dạng và bị khóa lại trong nhiệt độ cao. Kim loại (cặp đường cong elip) trở nên mềm, khóa bị hỏng, và cổng mở ra. Bên cạnh đó, một cổng khác được khóa không bằng khóa mà bằng một đường hầm cơ học – một labyrinthe có nhiều kết hợp đến mức không có nhiệt độ nào có thể mở nó nhanh chóng. Đường hầm này được làm bằng logic và toán học (công thức hash) hoàn toàn và nó không bị tan chảy.
Đó là toàn bộ câu chuyện về zk-STARK trong thời đại lượng tử. An ninh của SNARK là một chiếc khóa được xây dựng từ các cặp đường cong elip; một máy tính lượng tử mạnh mẽ có thể làm nó tan biến. An ninh của STARK là một đường hầm được xây dựng từ các hàm hash, và ngay cả một máy tính lượng tử cũng không thể tiết kiệm thời gian theo cách tăng dần.
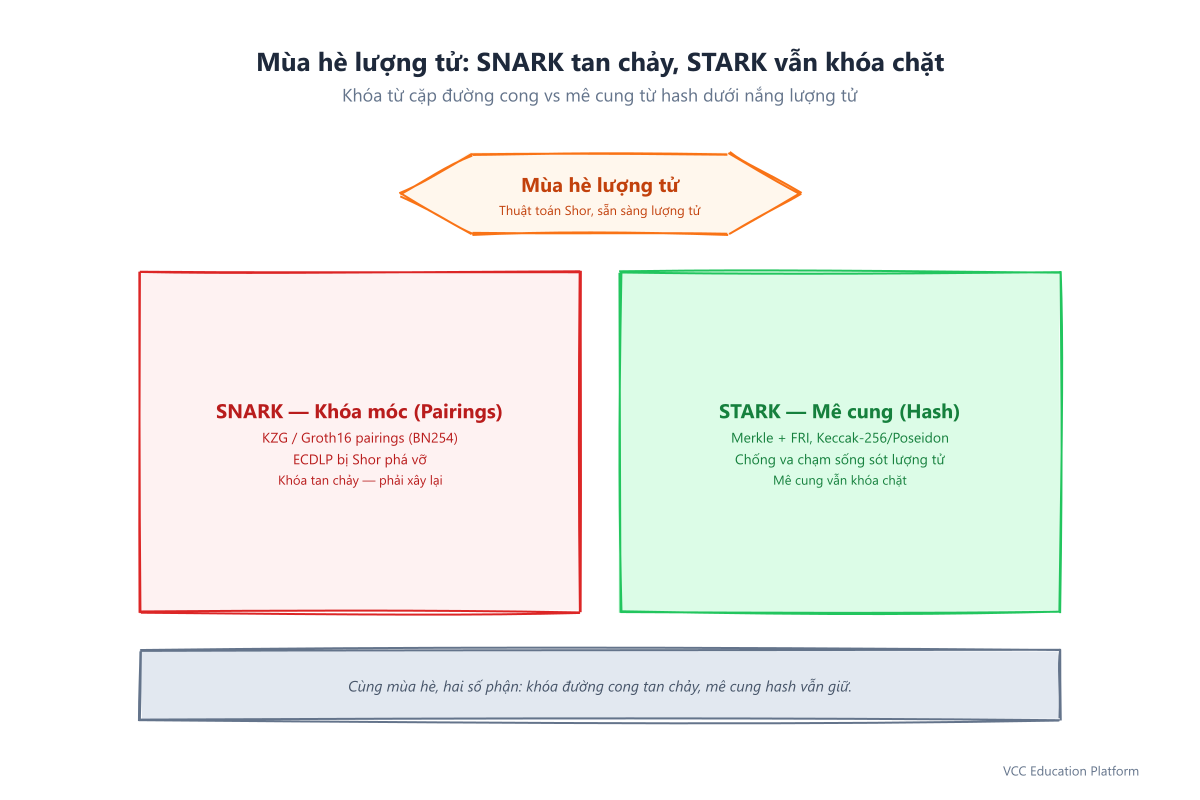
Hình 1: Mùa hè lượng tử — khóa móc SNARK tan chảy, mê cung STARK vẫn giữ
Tại sao SNARK dựa vào các cặp – và tại sao điều đó trở thành một điểm yếu
Hầu hết các SNARK hiện đại (Groth16, PLONK và các cam kết đa thức KZG bên trong chúng) dựa trên các đường cong elip elliptic friendly như BN254 hoặc BLS12-381. Người chứng minh cam kết với một đa thức, và người kiểm tra chứng minh bằng một phương trình kết hợp e(...) = e(...). Kết hợp cho SNARK hai sức mạnh tuyệt vời: các chứng minh nhỏ (chỉ vài trăm byte) và quá trình xác minh gần như tức thì. Chính vì vậy, sức mạnh của SNARK là cơ sở của hầu hết các zk rollup hiện nay.
Vấn đề là nền tảng. Sự vững chắc dựa trên độ cứng của Vấn đề logaritm riêng biệt trên đường cong elip (ECDLP). Algorithms của Shor – cùng thuật toán lượng tử phá vỡ việc phân tích các yếu tố của RSA – cũng giải quyết logaritm riêng biệt trong thời gian theo hàm số. Vào năm 2026, các nhà nghiên cứu (bao gồm một nhóm tại Google) đã công bố các ước tính cụ thể về nguồn lực: ECDLP-256 trên secp256k1 có thể bị phá vỡ với khoảng 1.200–1.450 qubit logic và hàng triệu cổng, chạy trong một vài phút trên ít hơn nửa triệu qubit vật lý.
Điều này quan trọng đối với SNARK theo hai cách. Thứ nhất, các cặp số bản thân là dễ bị tấn công – một kẻ thù lượng tử có thể lấy lại bí mật từ một cam kết KZG hoặc tạo ra một bằng chứng. Thứ hai, cấu trúc tin cậy mà nhiều SNARK yêu cầu chứa "rác độc hại" (mục 10 và mục 13), và một máy tính lượng tử cho phép kẻ tấn công có một góc nhìn khác về nghi lễ đó. Khi mùa hè lượng tử đến, các hệ thống bằng chứng dựa trên cặp số "sẽ cần được tái cấu trúc từ đầu".
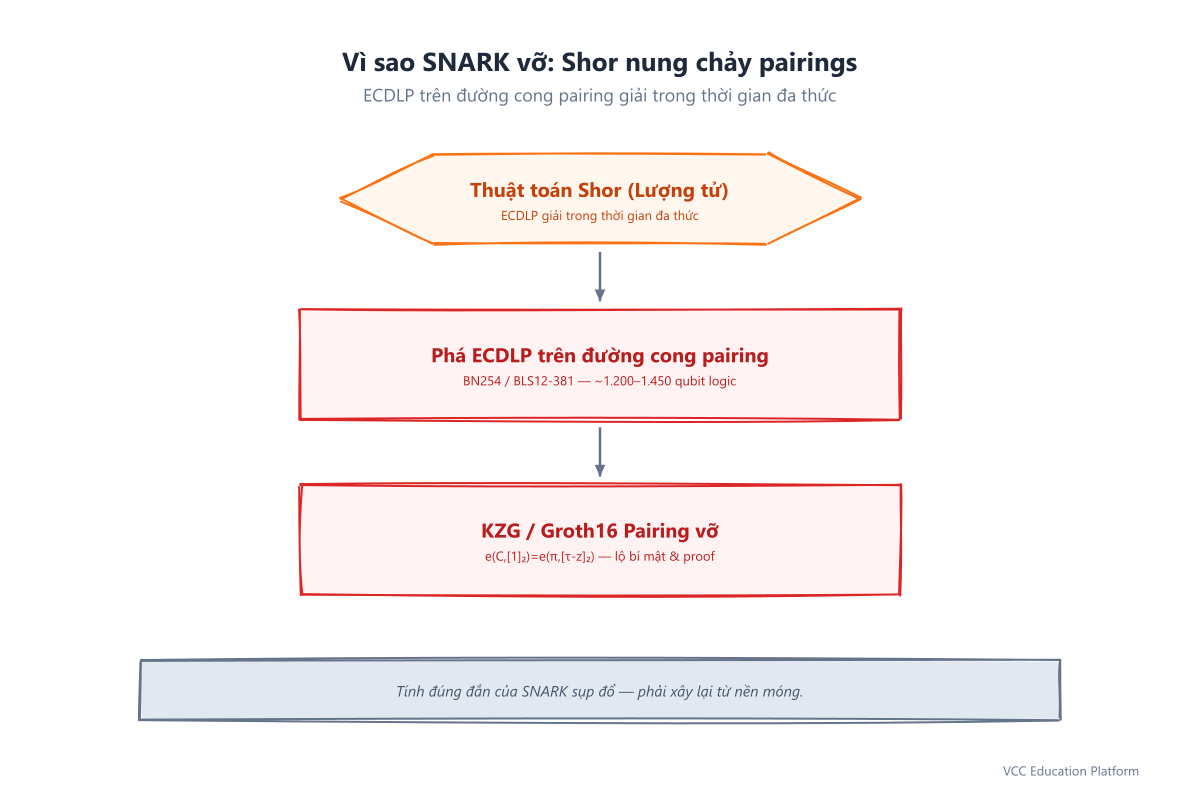
Hình 2: Vì sao SNARK vỡ — Shor nung chảy các pairings
STARK là một đường hầm của các hash – chống lại lượng tử theo thiết kế
zk-STARK (Scalable Transparent ARgument of Knowledge) có cơ sở khác biệt. Nó sử dụng các đa thức thông qua các cây Merkle, và nó chứng minh độ thấp bằng quy trình FRI (Proof of Proximity bằng Oracle tương tác nhanh Reed-Solomon). Tất cả dựa trên một công thức hash chống va chạm — trong thực tế, Keccak-256 hoặc Poseidon thân thiện với STARK — không phải là toán học đường cong elip.
Tại sao nó có thể tồn tại trong lĩnh vực lượng tử? Algorithms của Grover, là cuộc tấn công lượng tử tốt nhất đối với hàm hash, chỉ mang lại một sự tăng tốc đại số: việc tìm kiếm hình ảnh trước (preimage) theo dạng O(2n) trở thành O(2^(n/2)). Đó là một sự tăng tốc thực sự, nhưng nó không hề gần với sự phá vỡ theo dạng bậc số Shor dành cho đường cong elip. Và nó rất dễ bảo vệ chống lại – chỉ cần tăng kích thước đầu ra của hàm hash (từ 256 → 512 bit) và lợi thế bậc hai sẽ được hấp thụ. Không có cuộc tấn công lượng tử nào được biết đến có thể phá vỡ các hàm hash trực tiếp, đó là lý do tại sao STARK được mô tả là an toàn sau lượng tử theo thiết kế.
STARK cũng rất đầy đủ và minh bạch – không có cấu hình đáng tin cậy, không có nghi lễ, không có chất thải độc hại. Các giả định của nó rất đơn giản: bạn chỉ cần một hàm hash tốt, mà mọi nhà khoa học mật mã đã tin tưởng. Trong mùa hè lượng tử, STARK không cần được tái xây dựng; nó chỉ cần tiếp tục hoạt động.
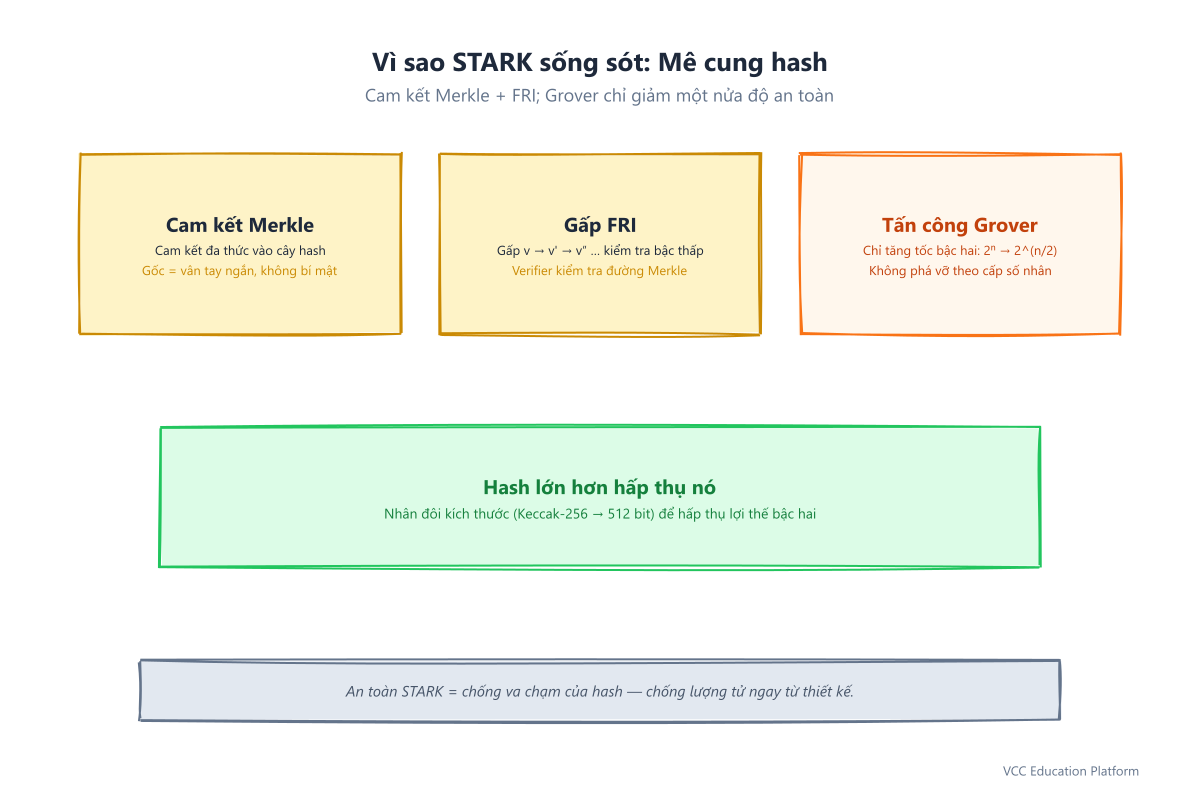
Hình 3: Vì sao STARK sống sót — mê cung hash mà lượng tử không thể bẻ khóa
Lịch trình mùa hè lượng tử: một cuộc đếm ngược, không phải một điều có thể
Các nhà khoa học mật mã không phải chờ đến khi máy tính lượng tử có mặt trước khi tiến hành chuyển đổi – vì lý do "thu thập ngay, giải mã sau". Các dữ liệu được mã hóa ngày hôm nay bằng thuật toán dễ bị tấn công có thể được thu thập ngay và bị phá ngay sau đó khi một máy tính lượng tử đủ mạnh. Đây là giả thuyết của Mosca trong thực tế, và đó là lý do tại sao việc chuyển đổi đã trở nên cấp bách.
Các tổ chức đã thống nhất về hình dạng của lịch trình:
- 2024 — NIST công bố các tiêu chuẩn sau thời lượng quán tính đầu tiên: FIPS 203 (ML-KEM), FIPS 204 (ML-DSA) và FIPS 205 (SLH-DSA).
Đối với blockchain, đây là một cuộc đua. Tài khoản Bitcoin và Ethereum sử dụng ECDSA (khả nghi về Shor). Hầu hết các rollup dựa trên SNARK bổ sung khả năng sử dụng đường cong elip trên lớp xác minh. Một chuỗi có hệ thống chứng minh được xây dựng trên các cặp thừa hưởng điểm yếu đó và phải được tái cấu trúc. Starknet – hệ sinh thái STARK chủ lực – cho rằng nó bắt đầu từ một vị trí sau thời kỳ lượng tử: lớp chứng minh của nó dựa trên hash, và mô hình hóa tài khoản của nó cho phép người dùng triển khai ví lượng tử sau khi không có fork quy trình. Theo StarkWare, ví lượng tử trên hệ thống chứng minh dễ bị tấn công bởi lượng tử "là giống như một khóa thép trên một hộp giấy".
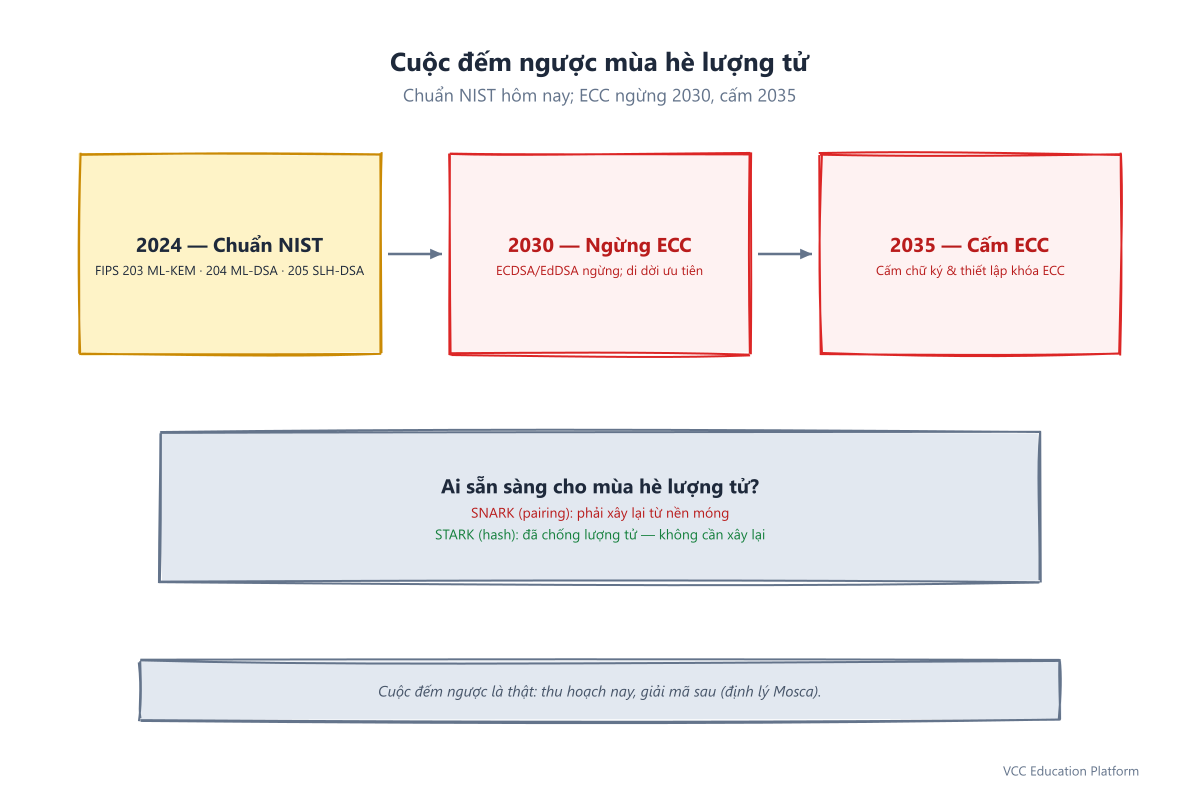
Hình 4: Cuộc đếm ngược mùa hè lượng tử — 2024 đến 2035
Giá của an toàn: kích thước chứng minh và xác minh
Kháng cự lượng tử không miễn phí. Sự cân bằng cổ điển của STARK là bằng chứng lớn hơn và xác minh chậm hơn so với SNARK. Khi một bằng chứng SNARK chỉ có vài trăm byte, một bằng chứng STARK có thể dài đến vài kilobyte (khoảng 10–100 KB tùy thuộc vào các tham số); khi SNARK xác minh trong khoảng 1–5 ms, STARK xác minh trong khoảng 10–50 ms. Đầu tiên, bằng chứng STARK lớn hơn bằng chứng SNARK khoảng 1.000 lần.
Tuy nhiên, đây là một lĩnh vực nghiên cứu đang phát triển. Các bằng chứng FRI được tối ưu hóa có kích thước khoảng 114–211 KB với độ bảo mật 128 bit; STIR làm giảm kích thước chúng hơn nữa (khoảng 114 KB); WHIR làm giảm thời gian xác minh xuống vài trăm micro giây. Circle STARKs (hệ thống bằng chứng S-two) được chạy trên trường M31 để thực hiện phép tính 32 bit nhanh chóng và cho phép đệ quy, giúp bằng chứng xác minh các bằng chứng và tổng hợp chúng. Kênh kích thước đang thu hẹp mỗi năm, và giá cả giúp bạn có được sự minh bạch và một hệ thống bằng chứng có thể tồn tại trong mùa hè lượng tử.
Tại sao điều này quan trọng đối với nhà xây dựng zk rollup
Nếu bạn đang chọn một hệ thống chứng minh ngày nay cho một hệ thống phải duy trì an toàn trong nhiều thập kỷ, câu hỏi về lượng tử không phải là học thuật. Hệ thống SNARK dựa trên cặp cho bạn các chứng minh nhỏ và nhanh ngày nay – nhưng máy tính lượng tử biến các cặp của chúng thành một điểm tấn công, và di chuyển sau này có nghĩa là phải tái cấu trúc từ đầu. Hệ thống STARK dựa trên hàm khóa làm tăng kích thước chứng minh và tốc độ xác minh ngày nay – nhưng chúng được xây dựng trên các giả định không bị suy giảm theo thời gian.
Có một lý do khiến ngành công nghiệp gọi mùa này là "mùa hè lượng tử" thay vì "mùa đông xa xôi": cuộc đếm ngược đến năm 2030/2035 là thật, và các hệ thống bạn triển khai bây giờ chính là những hệ thống bạn phải sống chung. Kiến trúc dựa trên hash của STARK cho thấy nó đã ở bên cạnh đường thời gian đúng đắn. Khi nhiệt độ tăng cao, một bằng chứng STARK giữ cho labyrinthe của nó được khóa chặt.