Securityintermediatearticle30 min read

Xác Thực Bảo Mật Riêng Tư Không Cần Mật Khẩu | VCC

Privacy Preserving Authentication Without Passwords

Vietcardano teamTeam

Đội ngũ biên tập VietCardanoCommunity — các chuyên gia blockchain và Cardano, cung cấp nội dung giáo dục và nghiên cứu chuyên sâu cho cộng đồng.

Published 31 tháng 8, 2026Updated 30 tháng 8, 2026
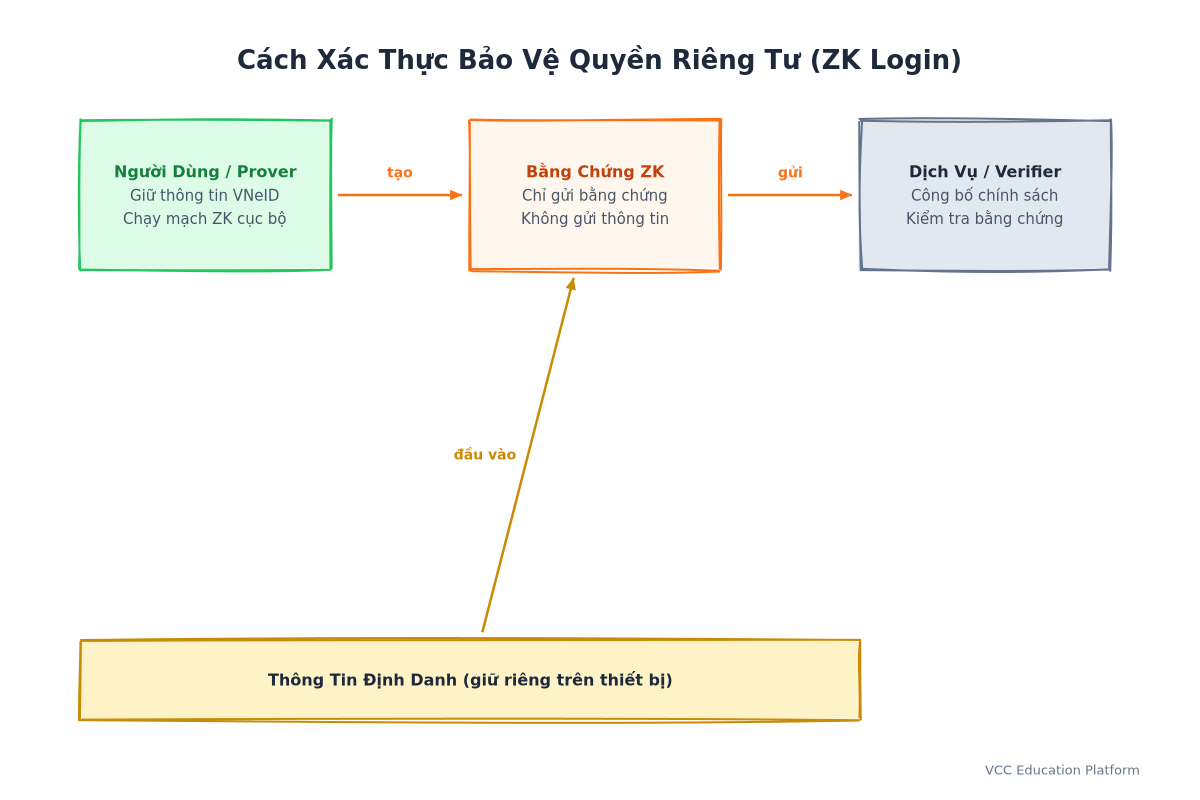
Identity decentralized (DID) kết hợp với Zero-Knowledge Proofs (ZKP) cho phép xác thực để xác nhận bạn là ai mà bạn tuyên bố là – mà không bao giờ tiết lộ ngày sinh, số hộ chiếu hoặc bất kỳ thông tin nhạy cảm nào khác cho dịch vụ mà bạn đang đăng nhập. Bài viết này giải thích cách công nghệ này hoạt động, tại sao nó quan trọng đối với người dùng Việt Nam và hình ảnh của khung triển khai hiện nay. Khác với các hệ thống dựa trên mật khẩu truyền thống lưu trữ các bí mật trên các máy chủ tập trung – là mục tiêu chính của các hacker – ZK login thay đổi mô hình tin cậy. Người dùng chứng minh sở hữu một chứng chỉ thông qua bằng chứng mã hóa, và người xác minh không biết gì ngoài việc bằng chứng đó là hợp lệ. Sự thay đổi đơn giản này loại bỏ toàn bộ các lớp tấn công: xâm nhập cơ sở dữ liệu, lừa đảo, sử dụng lại mật khẩu và chèn chứng chỉ. zk login overview

From Passwords to Proofs

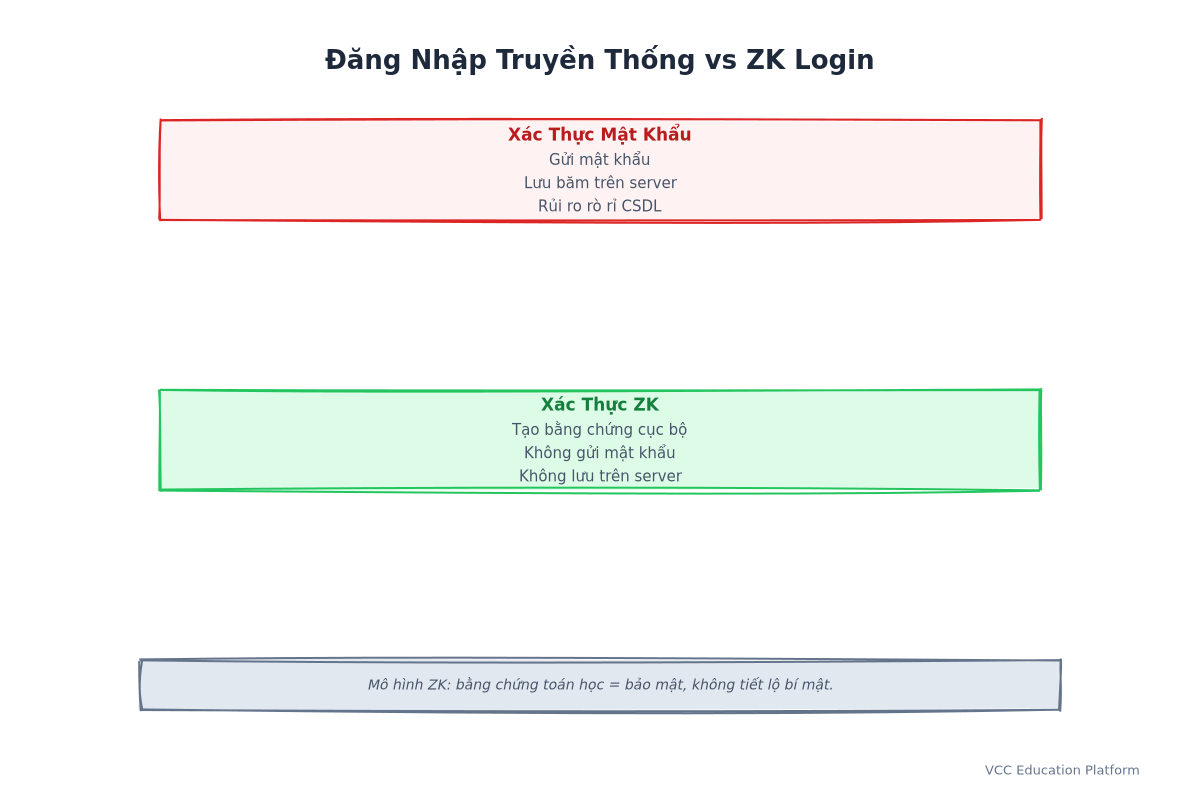
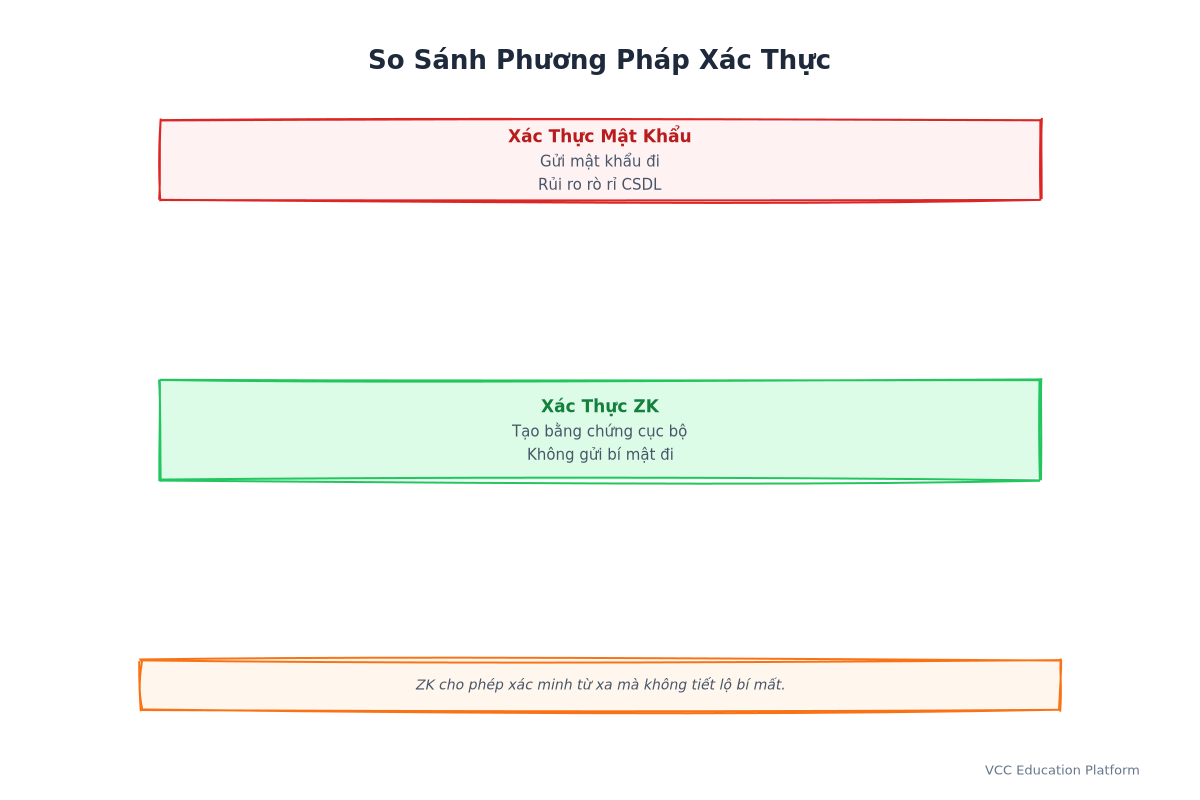
Mật khẩu là lớp bảo mật lâu đời nhất và dễ bị phá vỡ nhất trong danh tính số. Người dùng tạo ra chúng, nhớ chúng và — quan trọng hơn — các dịch vụ lưu trữ chúng (hoặc các phiên bản được hash). Khi một cơ sở dữ liệu bị xâm nhập, hàng triệu thông tin xác thực bị rò rỉ. Người dùng trung bình sử dụng lại mật khẩu trên hàng chục dịch vụ, do đó một vụ xâm nhập có thể dẫn đến nhiều vụ xâm nhập khác. Authentication bằng cách không tiết lộ thông tin thay thế mật khẩu riêng tư bằng một bằng chứng toán học. Thay vì gửi mật khẩu, thiết bị của người dùng tạo ra một bằng chứng cho thấy nó có một chứng chỉ hợp lệ – ví dụ, một xác nhận danh tính VNeID – và chứng chỉ đó thỏa mãn các chính sách của người xác minh (ví dụ, "người sở hữu đã đủ 18 tuổi và cư trú tại Việt Nam"). Người xác minh kiểm tra bằng chứng theo cách mã hóa và cho phép truy cập. Không có thông tin bí mật được truyền qua đường dây. Không có hồ sơ được lưu trữ trên máy chủ. traditional vs zk login
The Anatomy of a ZK Login

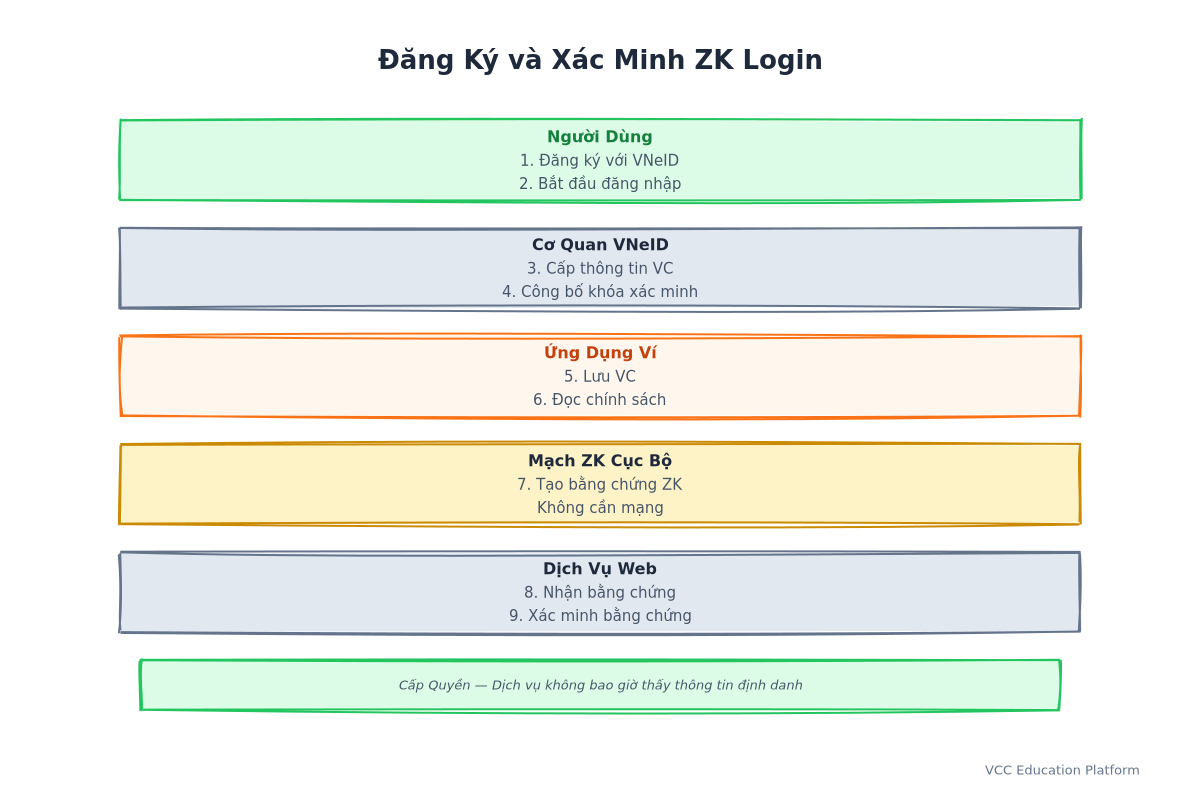
Một quy trình đăng nhập ZK tiêu biểu bao gồm ba bên tham gia: người chứng minh (ví như ví điện tử hoặc ứng dụng xác định danh tính của người dùng), người xác minh (dịch vụ, như một giao thức DeFi hoặc cổng thông tin chính phủ), và người phát hành (cơ quan ban đầu chứng thực các thuộc tính của người dùng, như VNeID hoặc một trường đại học). Đầu tiên, người dùng đăng ký một chứng chỉ. Trong bối cảnh Việt Nam, đó có thể là một danh tính số kỹ thuật số được đăng ký theo Nghị định 13/2023. Chứng chỉ này bao gồm các thuộc tính như tên đầy đủ, ngày sinh, quốc tịch, địa chỉ cư trú. Những thông tin này được lưu trữ trong ví của người dùng, không nằm trên bất kỳ máy chủ nào. Khi người dùng muốn đăng nhập vào một dịch vụ, dịch vụ sẽ công bố một chính sách xác minh. Ví tiền của người dùng sẽ chạy một chu trình ZK trên địa phương – không cần internet để thực hiện phép tính – tạo ra một bằng chứng cho thấy thông tin xác thực đáp ứng chính sách. Ví tiền sẽ gửi bằng chứng này cho dịch vụ. Dịch vụ sẽ xác minh bằng chứng này bằng một khóa xác minh công khai. Xong rồi. Dịch vụ không bao giờ thấy thông tin xác thực, không bao giờ biết được tên của người dùng và không thể liên kết đăng nhập này với bất kỳ đăng nhập nào khác. zk login sequence
Selective Disclosure: Flipping Only the Needed Page
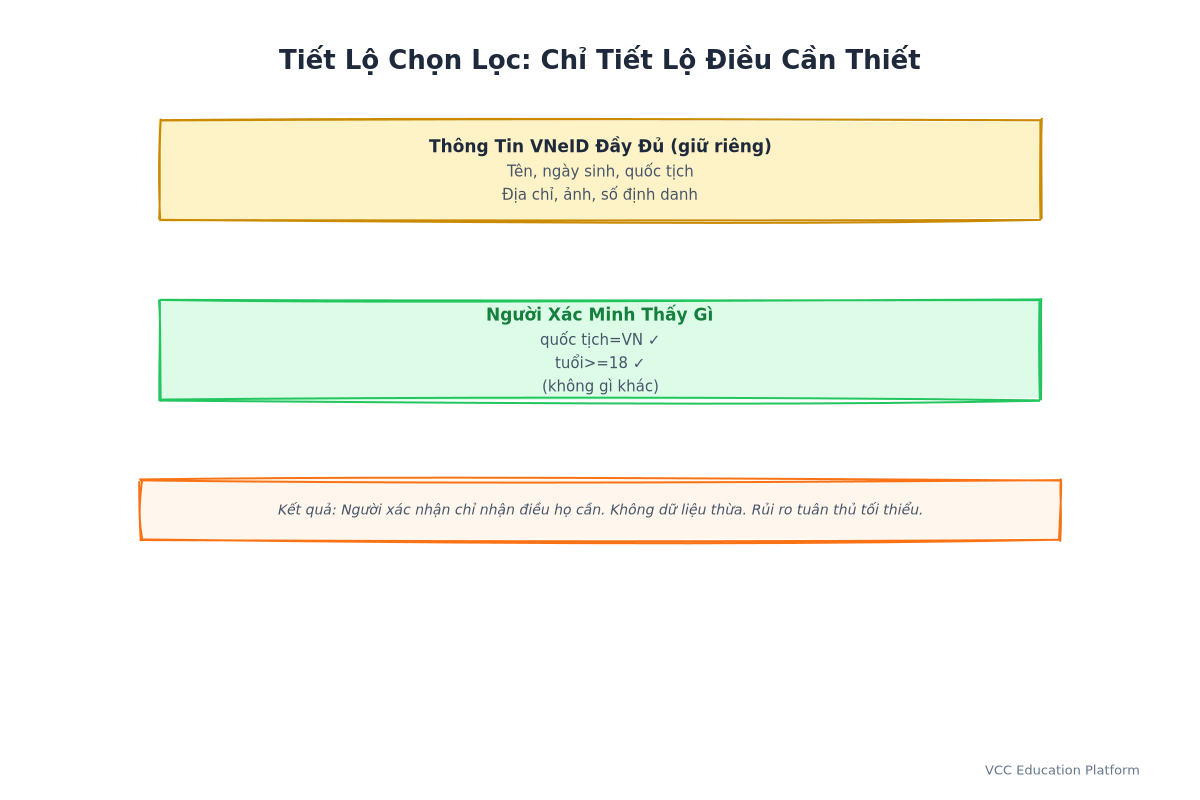
selective disclosure concept Có liên quan chặt chẽ với đăng nhập ZK là việc tiết lộ chọn lọc. Một chứng chỉ có thể chứa năm mươi thuộc tính, nhưng người xác nhận chỉ cần biết hai: "người sở hữu có đủ 18 tuổi không?" và "người sở hữu là công dân Việt Nam không?" Người khai báo chỉ tiết lộ hai câu trả lời đó, được chứng minh qua ZK, trong khi bốn mươi tám thuộc tính còn lại vẫn hoàn toàn bị ẩn. Điều này rất quan trọng đối với các ứng dụng như eKYC. Một ngân hàng cần xác minh danh tính và nơi cư trú hợp pháp. Nó không cần ảnh hộ chiếu của khách hàng, tên của cha mẹ hoặc ngày sinh chính xác của họ. Cung cấp thông tin một cách chọn lọc cho phép khách hàng đáp ứng yêu cầu của ngân hàng mà không chia sẻ quá nhiều thông tin. Theo quy định bảo vệ dữ liệu của Việt Nam, việc chia sẻ quá nhiều thông tin là một rủi ro về tuân thủ. Số lượng dữ liệu được chuyển giao ít hơn có nghĩa là nguy cơ bị lộ thông tin cho cả hai bên cũng ít hơn.

Real-World Applications

VNeID Integration

Mạng lưới VNeID của Việt Nam, được quy định trong Nghị định 13/2023 về bảo vệ dữ liệu cá nhân, là điểm kết nối tự nhiên cho việc đăng nhập ZK. Một chứng chỉ VNeID, được lưu trữ trong ứng dụng ví có khả năng chứng minh ZK, có thể xác thực người dùng vào các dịch vụ của chính phủ, các cổng ngân hàng và các nền tảng thương mại điện tử – tất cả đều không truyền dữ liệu về danh tính.

DeFi Access

Một giao thức DeFi có thể yêu cầu chứng minh rằng người dùng không nằm trong danh sách bị cấm và đã đủ 18 tuổi. Ví của người dùng sẽ tạo ra một chứng minh ZK từ một chứng chỉ KYC (không tiết lộ cơ quan cấp chứng chỉ đó) và gửi nó. Giao thức sẽ kiểm tra và cấp quyền truy cập. Không có dữ liệu KYC nào được lưu trữ trong hợp đồng thông minh của giao thức.

Corporate Systems

Các doanh nghiệp có thể cấp chứng chỉ cho nhân viên với các thuộc tính như "ngành: kỹ thuật" và "mức bảo mật: cấp 3". Một công cụ nội bộ chỉ cần quyền truy cập vào ngành kỹ thuật có thể xác minh thông qua ZK. Nhân sự không bao giờ chia sẻ danh sách toàn bộ nhân viên với bộ phận IT. Thiết bị của nhân viên không bao giờ tiết lộ cấp độ bảo mật của họ cho một hệ thống chỉ cần quyền truy cập vào ngành. comparison matrix
The Proof Size and Performance Reality

Một chỉ trích thường xuyên đối với hệ thống ZK là chi phí tính toán. Việc tạo ra một bằng chứng ZK-SNARK trên một thiết bị di động thường mất từ 100 đến 500 mil giây cho một mạch phức tạp vừa phải. Bằng chứng STARK chạy nhanh hơn trên phía người chứng minh nhưng tạo ra bằng chứng lớn hơn. Đối với các quá trình đăng nhập – thường không thường xuyên và chịu được độ trễ – điều này là chấp nhận được. Người dùng đã phải chờ vài giây để xác thực sinh trắc học hoặc gửi mã OTP qua tin nhắn SMS. Kích thước chứng minh tiếp tục giảm. Các cấu trúc Mini-zk-SNARK và các tối ưu hóa các tham số tìm kiếm giúp giảm kích thước chứng minh xuống vài trăm byte. Chi phí xác minh trên chuỗi khoảng 200.000-500.000 gas cho một SNARK, đây là một mức hợp lý cho một hoạt động có giá trị cao như truy cập vào giao thức hoặc chuyển khoản lớn.

Risks and Limitations

ZK login không phải là một giải pháp hoàn hảo. Nhà phát hành chứng chỉ vẫn là một điểm mốc tin cậy. Nếu các chứng chỉ VNeID bị xâm phạm khi được phát hành, kẻ tấn công có thể tạo ra các bằng chứng hợp lệ. Bảo mật có thể bị rò rỉ thông qua mối quan hệ: nếu mỗi bằng chứng đăng nhập tuân theo cùng một mẫu, các quan sát viên có thể kết nối các phiên. Để chống lại điều này, cần thiết phải sử dụng phương pháp ngẫu nhiên hóa bằng chứng và các kỹ thuật kết nối hỗn hợp. An ninh thiết bị là rất quan trọng. Ví tiền lưu trữ thông tin xác thực phải được bảo mật. Nếu thiết bị bị root hoặc có hành vi xấu, thông tin xác thực sẽ bị lấy ra. ZK login chuyển bề mặt tấn công từ phía máy chủ sang phía khách hàng, nhưng không loại bỏ nó. Việc thực hiện vẫn còn phức tạp. Việc viết các mạch ZK chính xác đòi hỏi kiến thức chuyên sâu. Một lỗi trong logic mạch có thể tiết lộ thông tin hoặc cho phép giả mạo. Xác minh chính thức và kiểm toán độc lập là điều không thể bàn cãi.

The Road Ahead

Các phần cho đăng nhập ZK đang được triển khai. Cơ sở hạ tầng của nhà phát hành (tính năng VNeID), công cụ xác minh (SDK ví) và tiêu chuẩn xác minh (mô hình khóa xác minh mở) đều đang phát triển. Trong hai đến ba năm tới, có thể dự đoán rằng đăng nhập ZK sẽ chuyển từ giai đoạn thử nghiệm sang phổ biến trong các lĩnh vực có độ bảo mật cao: DeFi, chăm sóc sức khỏe và dịch vụ công. Đối với Việt Nam cụ thể, sự kết hợp của Nghị định 13/2023, việc triển khai VNeID và sự tăng trưởng trong việc chấp nhận dịch vụ số tạo ra một môi trường thuận lợi. ZK login có thể giải quyết vấn đề xác minh danh tính cho các dịch vụ số Việt Nam mà không tạo ra các rủi ro mới về tập trung dữ liệu – một cải tiến đáng kể so với mô hình hiện tại.

FAQ

Câu hỏi: ZK login có yêu cầu kết nối internet không? Sơ chế tạo bằng chứng được thực hiện hoàn toàn trên thiết bị của người dùng. Chỉ việc gửi bằng chứng cuối cùng cho người xác minh mới cần kết nối. Người dùng có thể tạo bằng chứng khi không có kết nối internet. Câu hỏi: Nếu tất cả các bằng chứng là giống nhau, có thể dịch vụ vẫn có thể theo dõi tôi bằng cách đăng nhập ZK không? Nếu tất cả các bằng chứng đều giống nhau, có thể — việc liên kết mẫu cho phép theo dõi. Các thiết kế bảo vệ quyền riêng tư bao gồm ngẫu nhiên hóa bằng chứng và các yếu tố vô hiệu (một lần sử dụng) để ngăn chặn điều này. Các hệ thống đăng nhập ZK được thiết kế tốt không thể bị gắn kết. Câu hỏi: Nếu tôi mất thiết bị của mình thì sẽ xảy ra gì? Thực hiện phục hồi theo mô hình tương tự như phục hồi ví hiện có: các cụm từ khởi tạo, phục hồi thông qua mạng xã hội hoặc đăng ký lại của nhà phát hành. Người dùng sẽ thiết lập lại chứng chỉ trên thiết bị mới và tạo ra các bằng chứng như trước. Câu hỏi: ZK login có hợp pháp theo luật bảo vệ dữ liệu của Việt Nam không? Có. Nghị định 13/2023 quy định xử lý dữ liệu cá nhân. ZK login hạn chế tối đa việc xử lý dữ liệu – người xác minh không bao giờ nhận được dữ liệu cá nhân, chỉ có bằng chứng toán học. Đây có thể là phương thức xác thực phù hợp nhất hiện nay. Câu hỏi: So sánh với xác thực sinh trắc học như thế nào? Xác thực sinh trắc học xác thực sự kiện của thiết bị nhưng không chứng minh danh tính cho máy chủ xa mà không truyền dữ liệu sinh trắc học (hoặc sản phẩm phụ). ZK login chứng minh quyền sở hữu một chứng chỉ danh tính được xác nhận. Hai phương thức này bổ sung cho nhau: xác thực sinh trắc học mở khóa ví địa phương; ZK login chứng minh danh tính từ xa.

Tags:

zk loginxác thực không lộ định danhprivacy auth