
Mỗi zero-knowledge proof (ZKP) (ZKP) cần một tập các tham số công khai – “thiết kế” mà cả người chứng minh và người xác minh đều dựa vào. Nhưng ai tạo ra thiết kế đó? Và quan trọng hơn, có ai giữ bí mật từ khi nó được tạo ra không?
Đây là trung tâm của cuộc tranh luận về transparent setup vs trusted setup, và nó quyết định mức độ tin tưởng mà một blockchain thực sự đòi hỏi. Một số bằng chứng được sinh ra từ một trusted setup – một ceremony nơi sự ngẫu nhiên bí mật ("toxic waste") phải bị phá hủy. Còn những bằng chứng khác đến từ một transparent setup – ngẫu nhiên công khai mà bất kỳ ai cũng có thể kiểm tra, không có bất kỳ bí mật nào.
Chúng ta hãy đi vào một xưởng sản xuất Việt Nam để xem hai triết lý này cạnh nhau.
Xưởng: Ai nắm giữ chìa khóa chính?
Hãy tưởng tượng một thợ thủ công chế tạo các khóa chống phá. Mỗi khóa trong làng đều sử dụng thiết kế của ông. Có hai cách ông có thể công bố thiết kế đó:
- Cách trusted setup: Nghệ nhân bí mật tạo ra một chìa khóa chính trong khi chế tạo các khóa. Anh ấy thề rằng anh ấy đã tiêu hủy bản sao. Mọi người phải tin tưởng anh ấy – nếu có một bản sao tồn tại, bất kỳ ai có nó đều có thể mở bất kỳ khóa nào mà không cần sự cho phép của chủ sở hữu.
Cả hai đều tạo ra các khóa hoạt động. Nhưng chúng trả lời "người nào giữ bí mật thiết kế?" theo cách rất khác nhau. Trong cách tin cậy, có người đã giữ một bí mật trong quá trình thiết lập – và chúng ta phải tin rằng nó đã biến mất. Trong cách minh bạch, không ai từng giữ một bí mật nào.
Chênh lệch này ảnh hưởng đến kích thước chứng minh, tốc độ xác minh và an ninh lâu dài.
trusted setup là gì?
Một trusted setup là một quy trình tạo ra các tham số công khai (chủ yếu là Common Reference String hoặc Structured Reference String, CRS/SRS) mà zk-SNARK cần trước khi có thể thực hiện bất kỳ chứng minh nào.
Trong quá trình thiết lập, các tham gia viên lấy mẫu các giá trị ngẫu nhiên bí mật - đó là những "toxic waste" nổi tiếng. Những bí mật này được sử dụng để tính toán các tham số công khai, sau đó chúng phải được hủy bỏ. Nếu ai đó giữ chúng, họ có thể tạo ra các bằng chứng hợp lệ cho những tuyên bố không đúng, và không có người xác minh nào sẽ phát hiện điều đó.
Hai loại trusted setup
| Flavor | Cách nó hoạt động | Các hệ thống ví dụ |
|---|---|---|
| per-circuit | Một ceremony mới cho mọi chu trình. Đổi chương trình, chạy thiết lập lại. | Groth16 |
| Universal | Một ceremony được sử dụng lại cho tất cả các chu trình cho đến kích thước giới hạn. | PLONK, KZG |
Groth16 là ví dụ điển hình. Nó tạo ra các bằng chứng nhỏ nhất (~200 byte) và xác minh nhanh nhất (chỉ 3 pairing equations), chính vì vậy nó chiếm ưu thế trên chuỗi. Nhưng mỗi circuit mới cần có một ceremony riêng.
PLONK cải tiến hơn với một cấu hình universal (hoặc "có thể cập nhật") - một ceremony phục vụ nhiều chuỗi. Nó linh hoạt hơn, nhưng vẫn được tin cậy.
ceremony và toxic waste
Để làm cho cấu hình tin cậy an toàn hơn, các dự án thực hiện nó như một ceremony tính toán đa bên (MPC) – Powers of Tau nổi tiếng. Hơn trăm (thậm chí có khi lên đến 140.000, như trong ceremony KZG của Ethereum năm 2023) người tham gia mỗi người thêm một sự ngẫu nhiên bí mật và hủy bỏ phần của họ.
Mô hình bảo mật là một điều trusted setup: ceremony sẽ an toàn miễn là ít nhất một người tham gia là trung thực và hủy bỏ phần của họ. "Những toxic waste" - bí mật τ, α, β, γ, δ - sẽ biến mất mãi mãi nếu bất kỳ một người nào đó làm đúng việc.
Nhưng đây là một giả định về sự tin tưởng xã hội, không phải là một giả định toán học. Bạn đang tin tưởng vào ceremony, không phải vào toán học.
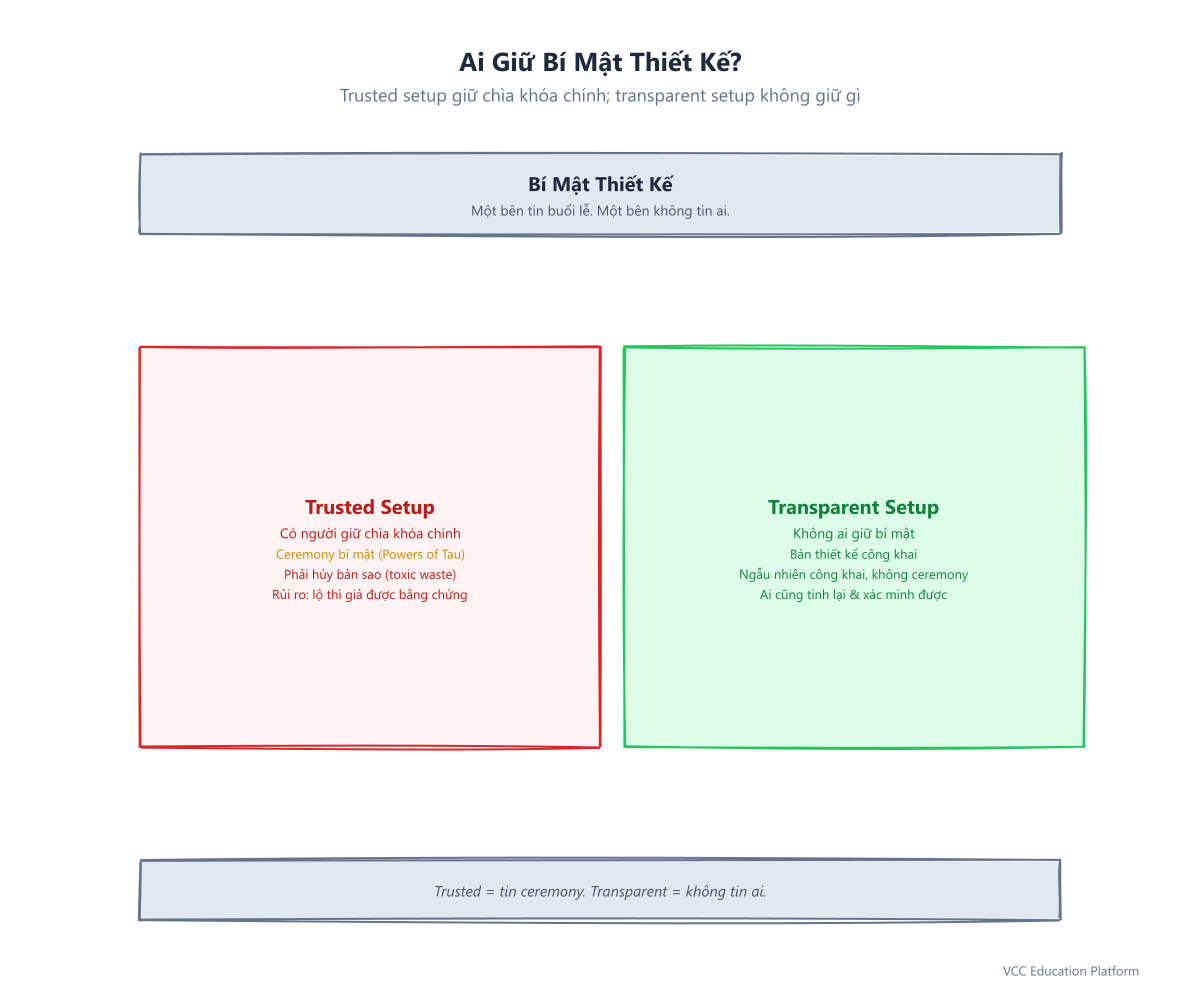
Hình 1: Ai giữ bí mật thiết kế — trusted ceremony vs transparent setup
transparent setup là gì?
Một transparent setup tạo ra các tham số công khai từ ngẫu nhiên công khai và có thể kiểm chứng – hoặc trong một số phương án, không cần bất kỳ cấu trúc nào. Không có bí mật cần phá hủy, không có ceremony cần thực hiện, không có "toxic waste" cần lo lắng.
Vì các tham số đến từ các giá trị cố định công khai, mọi người đều có thể tính lại và kiểm tra chúng. Không bao giờ có một thời điểm nào có một bí mật tồn tại có thể bị rò rỉ hoặc bị đánh cắp.
Các hệ thống trong suốt mà bạn sẽ gặp
| Hệ thống | Cài đặt | Kích thước chứng minh | Lưu ý |
|---|---|---|---|
| zk-STARK | Transparent | ~100 KB | Bảo mật dựa trên hash, post-quantum resistant |
| Bulletproofs | Transparent | ~1,5 KB | Cơ quan xác minh thời gian tuyến tính |
| Halo2 | Transparent (IPA) | ~2-4 KB | recursion bản địa |
Halo2 đáng được chú ý đặc biệt. Nó được xây dựng trên cơ sở toán học của PLONK (PLONKish), nhưng thay thế trusted setup bằng một Inner Product Argument (IPA) cộng với một phương pháp tổng hợp. Kết quả là không có trusted setup và cấu trúc chứng minh recursion bản địa. Orchard, Scroll và Taiko của Zcash đều sử dụng nó. Đây là lý do tại sao "plonk halo2" thường xuất hiện cùng nhau trong một câu — Halo2 là người anh em trong suốt của PLONK.
zk-STARKs đi xa hơn nữa. An ninh của chúng dựa hoàn toàn vào các hàm hash, khiến chúng trở nên post-quantum resistant – là gia đình duy nhất trong so sánh này có thể tồn tại trước một máy tính lượng tử lớn.
Sự cân bằng chính: Tin tưởng vs hiệu quả
Chọn lựa minh bạch vs tin cậy không phải là miễn phí. Đây là chi phí thực sự:
| Tài sản | Groth16 | PLONK | Halo2 | zk-STARK |
|---|---|---|---|---|
| Cài đặt | Có thể tin cậy, per-circuit | Có thể tin cậy, universal | Transparent | Transparent |
| Kích thước chứng minh | ~200 B | ~400 B | ~2-4 KB | ~100 KB |
| Kiểm tra | Rất nhanh (3 cặp) | Nhanh | Trung bình | Trung bình |
| post-quantum | Không | Không | Không | Có |
| Recursion | Có hạn | Có hạn | Bản địa | Bản địa |
Mẫu này không thể nhầm lẫn: Xóa trusted setup làm cho bằng chứng lớn hơn và quá trình xác minh chậm hơn. Bằng chứng nhỏ ~200 byte của Groth16 chỉ có thể thực hiện được vì nó dựa vào một ceremony riêng cho mỗi chu trình. Các hệ thống trong suốt trả giá cho tính không tin cậy bằng bằng chứng lớn hơn.
Tại sao vậy? Các phương pháp Trusted-setup như KZG cam kết một hàm đa thức toàn bộ với một phần tử nhóm – cực kỳ gọn nhẹ. Các phương pháp trong suốt như FRI (STARK) cam kết thực hiện nhiều phép tính thông qua một cây Merkle, có kích thước lớn hơn nhưng không cần bất kỳ bí mật nào.
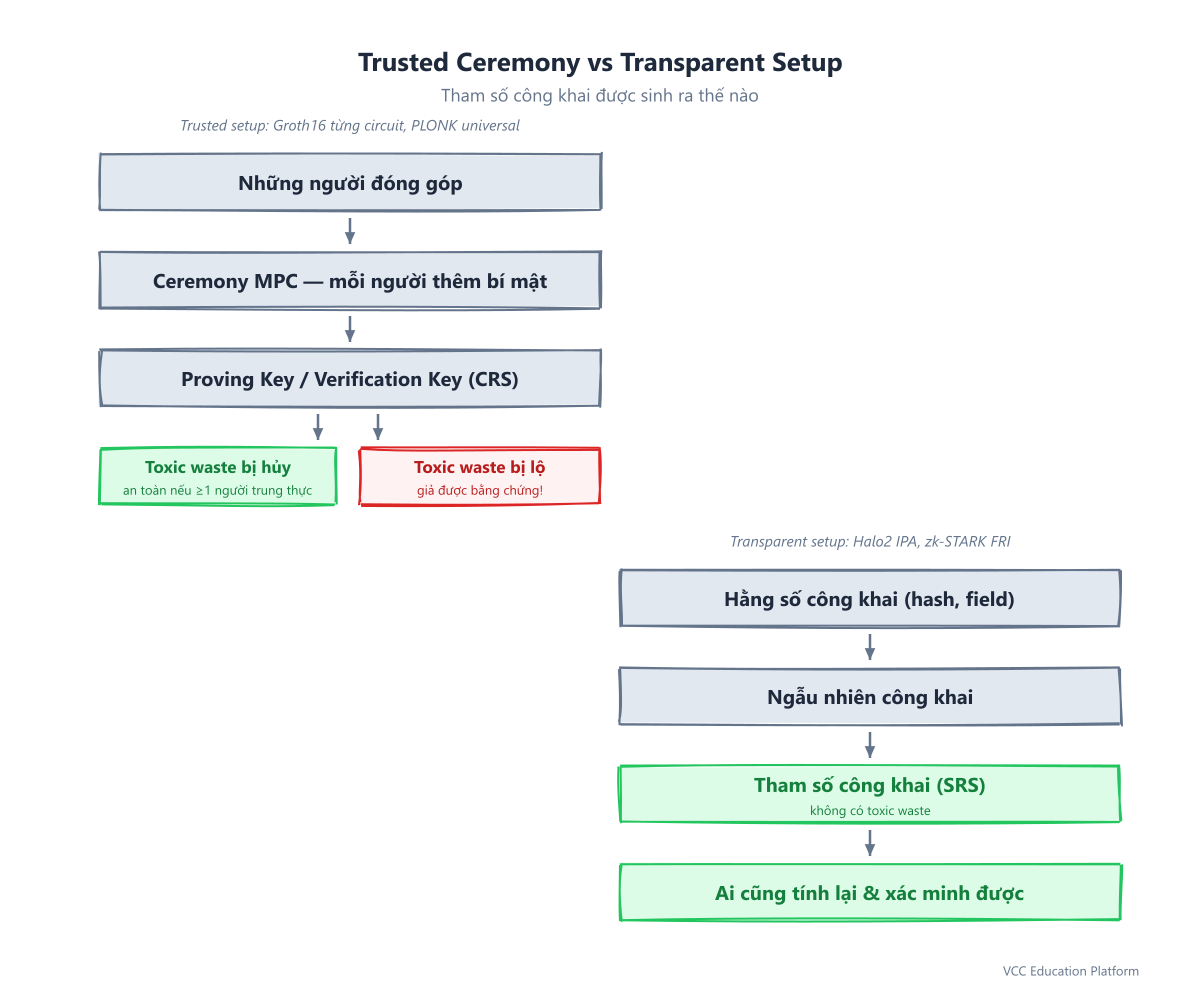
Hình 2: Trusted ceremony vs transparent derivation
Rủi ro thực sự: một single point of failure
Tại sao ngành công nghiệp quan tâm đến việc xóa trusted setup đến vậy? Vì một ceremony bị xâm phạm là một single point of failure cho toàn bộ hệ thống.
Nếu tất cả các tham gia viên trong ceremony hợp tác với nhau – hoặc tất cả đều bị đánh cắp – toxic waste sẽ được thu hồi hiệu quả, và các bằng chứng giả mạo có thể được tạo ra. Mỗi bằng chứng được tạo ra trong các tham số đó đều có thể bị nghi ngờ. Đối với một zk-rollup bảo vệ hàng tỷ đô la, đó là một rủi ro hệ thống không thể chấp nhận được.
Một transparent setup không có chế độ thất bại như vậy. Vì không có bất kỳ bí mật nào tồn tại, nên không có gì để hợp tác hoặc đánh cắp. Hình thức tin tưởng là không bằng cách xây dựng.
"Bí mật thiết kế" trong một thế giới trong suốt
Trong thế giới tin cậy, câu hỏi "Ai giữ bí mật thiết kế?" được trả lời bằng một ceremony tin cậy. Trong thế giới minh bạch, câu trả lời đơn giản và mạnh mẽ hơn: không ai — vì thiết kế là công khai và có thể tái tạo.
Đây là một chuyển đổi về mặt triết học cũng như kỹ thuật. transparent setup hoàn toàn phù hợp với tinh thần của blockchain là "không tin, kiểm tra". Thiết kế của nó là mở, có thể kiểm chứng và không thuộc về bất kỳ ai.
Khi nào nên chọn loại nào?
Không có chiến thắng chung - điều đó phụ thuộc vào ưu tiên của bạn.
Chọn trusted setup (Groth16 / PLONK) Khi:
- Kích thước chứng minh là rất quan trọng — Xác minh trên chuỗi khi dữ liệu gọi tốn tiền (khoảng 200 byte của Groth16).
- Tốc độ xác minh là quan trọng nhất — Các lớp giải quyết có hiệu suất cao cần xác minh trong vài mil giây.
- Cần có công cụ đã được hoàn thiện — Circom, snarkjs, Arkworks đã có nhiều năm kiểm toán.
- Khuôn khổ ổn định — Nếu bạn hiếm khi thay đổi khuôn khổ, việc thiết lập từng khuôn khổ là tốt.
- Bạn có thể chạy một ceremony trusted setup — Và bạn chấp nhận mô hình tin tưởng xã hội.
Thực tế: Zcash (Sapling), Tornado Cash, zkSync Lite, Aztec, Polygon zkEVM.
Chọn transparent setup (Halo2 / STARK) Khi:
- Tối ưu hóa việc giảm thiểu sự tin tưởng là rất quan trọng — Không có ceremony, không có toxic waste, bao giờ hết.
Thực tế: Zcash Orchard, Scroll, Taiko, Starknet, PSE zkEVM.
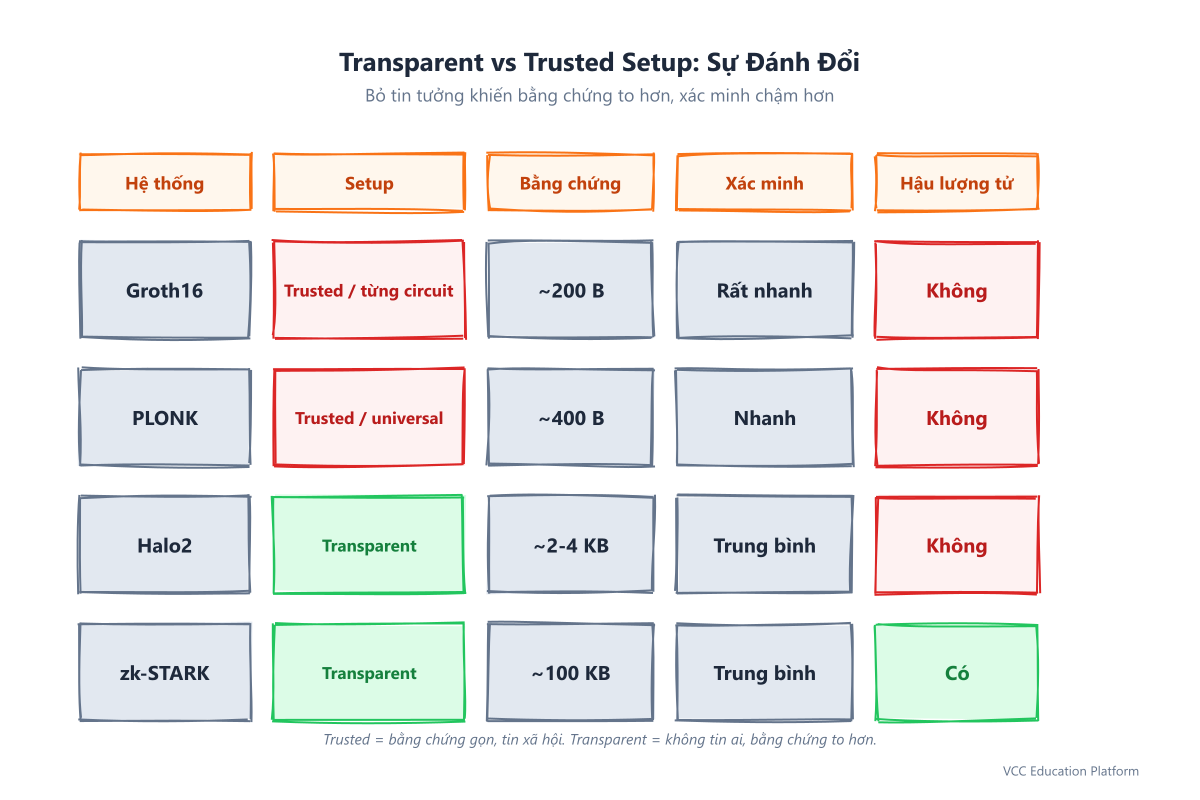
Hình 3: Bảng so sánh transparent vs trusted setup
Hybrid Reality
Đây là điều ít người giải thích: hầu hết các bản cập nhật "Transparent" trong quá trình sản xuất vẫn được xác định bằng một trusted setup trên chuỗi SNARK.
Starknet: STARK proof → compressed → Groth16 SNARK verified on Ethereum
Scroll: Halo2 (transparent) proof → verified via pairing precompiles
Tại sao vậy? Các precompiles của Ethereum được xây dựng cho xác minh pairing-based SNARK (BLS12-381), không phải FRI. Xác minh một STARK nguyên liệu trên chuỗi tốn khoảng 5 triệu gas; một bằng chứng Groth16 tốn khoảng 200.000 gas – một sự khác biệt 25 lần.
Vì vậy, mô hình ngành là:
- Chứng minh bằng một hệ thống transparent (Halo2, STARK) để đảm bảo tính không tin cậy và khả năng mở rộng.
- Settle bằng một trusted setup SNARK cho các bằng chứng nhỏ, rẻ trên chuỗi.
Hybrid thực tiễn này nhận được hầu hết các lợi ích về tính minh bạch trong khi vẫn giữ chi phí khí thấp. Cặp "plonk halo2" là một ví dụ hoàn hảo - cấu hình chung của PLONK và sự recursion minh bạch của Halo2 thường được kết hợp trong cùng một rollup.
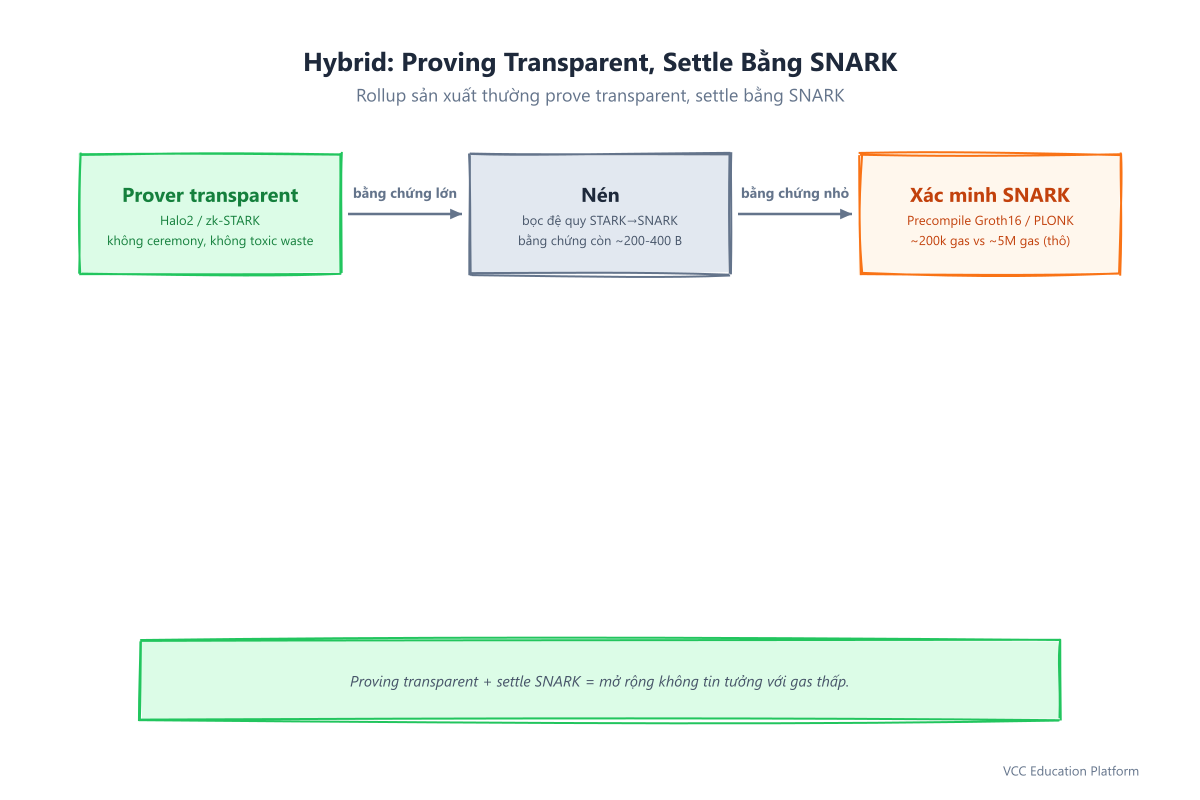
Hình 4: Hybrid pipeline — transparent proving, SNARK settlement
FAQ: Câu hỏi của bạn được trả lời
Câu hỏi: trusted setup có nguy hiểm không?
A: Không nếu ceremony được thực hiện đúng cách. Với MPC và nhiều người tham gia, một trusted setup sẽ an toàn miễn là một người tham gia trung thực xóa bỏ phần của họ. Rủi ro đó là sự hệ thống – nếu mọi người hợp tác, các bằng chứng giả mạo là có thể. Các transparent setup loại bỏ hoàn toàn rủi ro này.Câu hỏi: Tại sao các bằng chứng minh bạch lớn hơn nhiều như vậy?
A: Các phương pháp Trusted-setup (KZG) cam kết với một hàm đa thức có một thành phần của nhóm gọn. Các phương pháp Transparent (FRI, IPA) cam kết với nhiều phép tính thông qua các cây Merkle hoặc các Inner Product Argument (IPA), có kích thước lớn hơn nhưng không cần bí mật.Câu hỏi: Halo2 có trong suốt hay trusted setup không?
A: Miễn phí. Halo2 sử dụng một Inner Product Argument (IPA) thay vì một trusted setup, và thêm khả năng recursion bản địa. Đây là sự phát triển minh bạch của PLONK – chính vì vậy mà hai thuật toán này thường được so sánh với nhau.Câu hỏi: Đâu là loại có khả năng chống lại lượng tử tốt hơn?
A: zk-STARKs. An ninh của chúng được giảm xuống thành khả năng chống va chạm hash. Groth16, PLONK và Halo2 đều dựa trên các elliptic-curve pairings hoặc log riêng lẻ, mà thuật toán của Shor có thể phá vỡ trên một máy tính lượng tử lớn.Câu hỏi: Tôi có cần một trusted setup cho dự án của mình không?
A: Chỉ nếu bạn chọn một phương pháp pairing-based như Groth16 hoặc PLONK. Nếu bạn chọn Halo2 hoặc STARK, bạn sẽ có một transparent setup miễn phí – không có ceremony, không có sự phối hợp, không có toxic waste.Câu hỏi: Điều nào "tốt hơn" – minh bạch hay trusted setup?
A: Tùy thuộc vào từng trường hợp. Các trusted setup có ưu thế về kích thước chứng minh và tốc độ xác minh (rất phù hợp cho gas trên chuỗi). Các transparent setup có ưu thế về tối ưu hóa độ tin cậy, post-quantum resistant và tính chất recursion. Nhiều hệ thống sản xuất kết hợp cả hai.Tóm tắt: Hai triết lý, một mục tiêu
| Lối tiếp cận | Khoa học thiết kế | Tốt nhất cho | Giá |
|---|---|---|---|
| trusted setup (Groth16/PLONK) | Được giữ trong ceremony, phải được tiêu hủy | Số lượng bằng chứng nhỏ, xác minh nhanh trên chuỗi | Hypothesis về lòng tin xã hội |
| transparent setup (Halo2/STARK) | Không bao giờ tồn tại - công khai và có thể tái tạo | Tối ưu hóa tin cậy, recursion, lượng tử | Bằng chứng lớn hơn, xác minh chậm hơn |
Câu hỏi "Ai giữ bí mật thiết kế?" phân chia hai thế hệ zero-knowledge proof (ZKP). Các trusted setup đã làm cho ZKP trở nên thực tế với các bằng chứng gọn nhẹ và tức thì – với giá phải tin tưởng vào một ceremony. Các transparent setup trao đổi kích thước đó để có được bảo đảm mạnh nhất mà blockchain cung cấp: không ai bao giờ giữ bí mật, vì thiết kế thuộc về tất cả mọi người.
Hiểu rõ về transparent setup vs trusted setup không phải là để tuyên bố một người chiến thắng. Mà là để biết bạn đang chấp nhận sự tin tưởng nào – và lựa chọn hệ thống có bí mật thiết kế (hoặc không có) phù hợp với nhu cầu của bạn.
Số từ: ~1,850 | Từ khóa chính: "transparent setup" | Từ khóa phụ: "trusted setup khác biệt", "plonk halo2"