
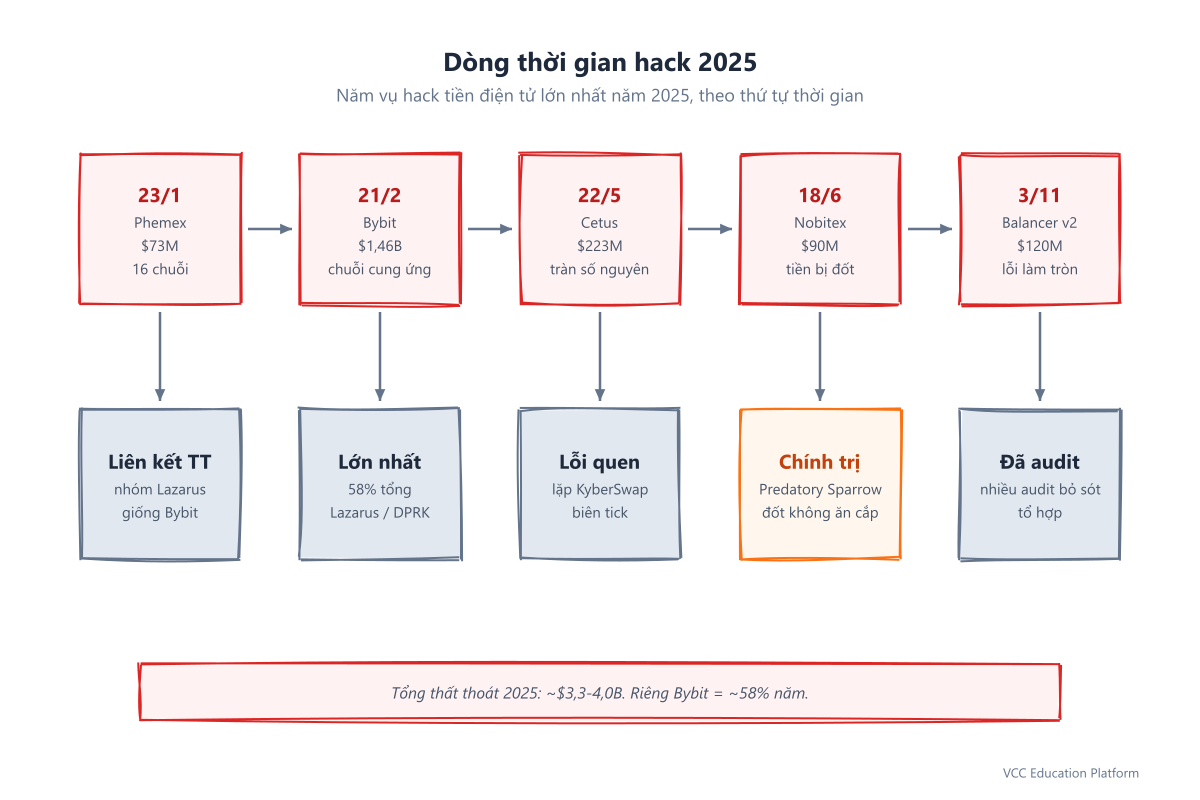
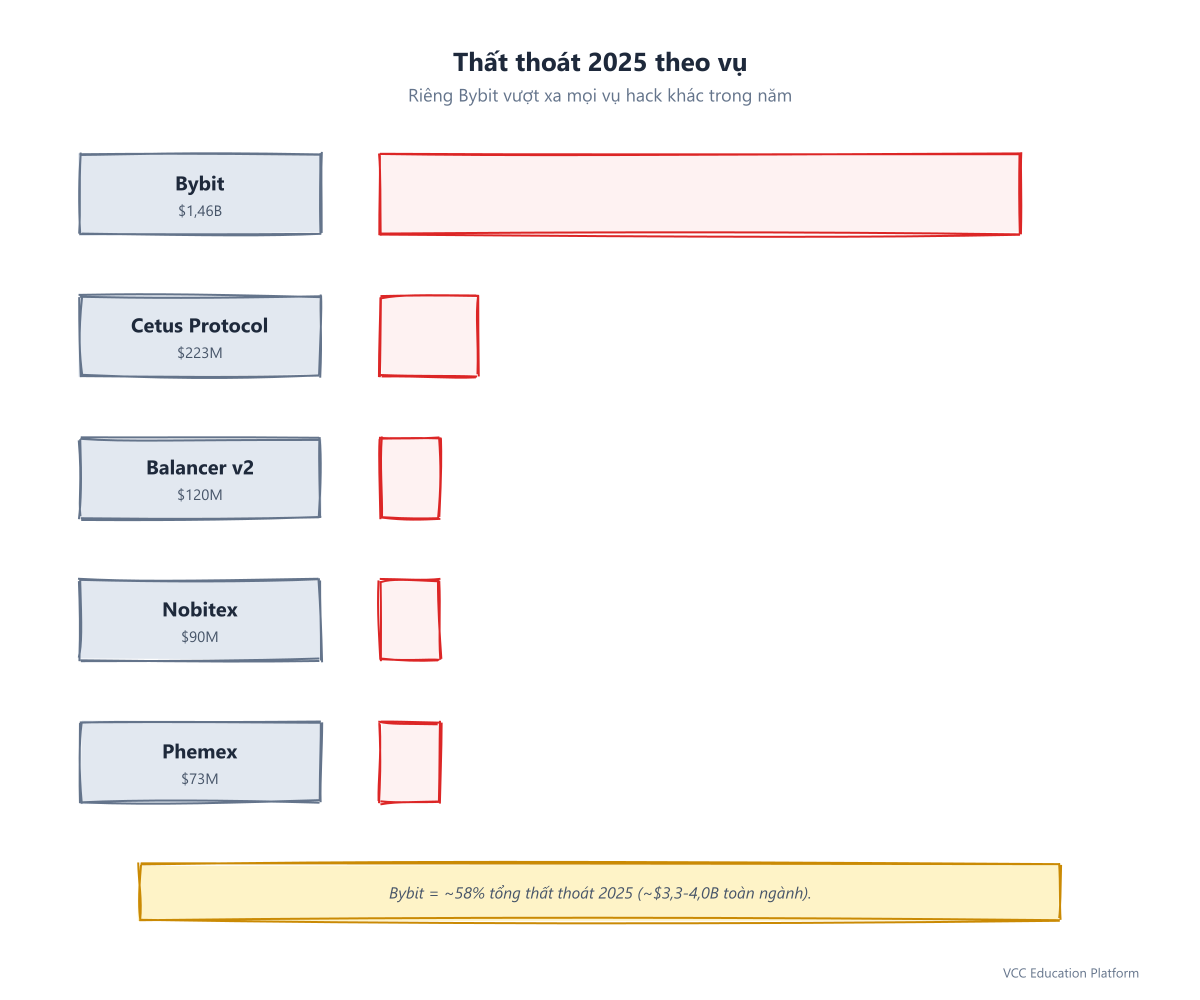
Năm 2025 sẽ được nhớ đến như là thời điểm các vụ tấn công lớn trở lại với tiền điện tử. Sau một năm 2024 yên ắng hơn, các vụ tấn công DeFi trong năm 2025 tổng cộng ước tính chiếm 3,3-4 tỷ USD tiền bị đánh cắp – và một vụ tấn công duy nhất, vụ tấn công Bybit vào ngày 21 tháng 2, chiếm khoảng 1,46 tỷ USD trong số đó. Nếu loại bỏ Bybit khỏi danh sách, ngành sẽ chứng kiến sự giảm sút về giá trị bị đánh cắp so với năm trước. Với Bybit được bao gồm, năm 2025 trở thành một trong những năm đắt đỏ nhất trong lịch sử. Bài tổng hợp này sẽ đi qua 5 vụ tấn công tiền điện tử lớn nhất trong năm 2025, phân tích các nguyên nhân kỹ thuật đằng sau mỗi vụ, và rút ra những bài học phòng thủ mà ngành vẫn đang cố gắng hấp thụ.
Vẻ ngoài của năm 2025: Số vụ tấn công lớn giảm, hậu quả lớn hơn
Trước khi đi sâu vào các sự kiện riêng lẻ, có thể giúp ích khi hiểu được bức tranh tổng thể. Ba cơ quan báo cáo độc lập – CertiK, Hacken và Beosin – đã công bố các con số thiệt hại trong năm 2025, từ 3,35 tỷ USD đến 4 tỷ USD, tùy thuộc vào phương pháp tính toán. Sự khác biệt đến từ những điều mà mỗi cơ quan tính toán: các lỗ hổng trong smart contract, các vi phạm cơ sở hạ tầng giao dịch, các vụ rút tiền và các cuộc tấn công lừa đảo được phân loại khác nhau trong các báo cáo.
Hai thực tế cơ cấu nổi bật trong tất cả các tập dữ liệu. Thứ nhất, tỷ lệ trung bình của thiệt hại cho mỗi vụ tấn công giảm mạnh – Immunefi ghi nhận giảm 75%, từ khoảng 6 triệu USD trong năm 2024 xuống khoảng 1,5 triệu USD trong năm 2025. Vụ tấn công thông thường nhỏ đi. Thứ hai, cuối của phân phối tăng lên đáng kể: chỉ có sáu vụ tấn công vượt quá 50 triệu USD (sau khi giảm từ tám trong năm 2024), nhưng vụ lớn nhất trong số đó là vụ trộm tiền mã hóa lớn nhất từng được ghi nhận. Năm 2025 không phải là năm của hàng ngàn vụ cắt nhỏ. Đó là năm của một vài vụ rách lớn.
Động cơ chính là Triều Tiên. Hacken cho rằng khoảng 52% số tiền bị đánh cắp trong năm 2025 thuộc về các bên liên quan đến Triều Tiên, trong đó nhóm phụ TraderTraitor của nhóm Lazarus liên quan đến cả hai vụ xâm nhập Bybit và Phemex. Cụm hoạt động này đã tấn công nhiều sàn giao dịch, tái sử dụng các công cụ và cơ sở hạ tầng trong các cuộc tấn công. Việc xâm phạm chuỗi cung ứng – tấn công vào cơ sở hạ tầng xung quanh các smart contract thay vì các hợp đồng chính – là vector tốn kém nhất của CertiK, với giá trị 1,45 tỷ USD trong hai sự cố duy nhất.
Hacker Bybit: 1,46 tỷ USD và một lời nhắc thức tỉnh về chuỗi cung ứng
Ngày 21 tháng 2 năm 2025, các nhà tấn công đã lấy đi khoảng 1,46 tỷ USD từ ví lạnh Ethereum của Bybit trong một giao dịch duy nhất – vụ đánh cắp tiền điện tử lớn nhất trong lịch sử. Sự xâm nhập không phá vỡ mật mã của Ethereum hoặc khai thác lỗi trong các smart contract của Bybit. Nó làm suy yếu một nhà phát triển tại Safe{Wallet} (nhà cung cấp dịch vụ lưu trữ multisig tiêu chuẩn ngành), chèn mã JavaScript độc hại vào giao diện ký kết mà Bybit sử dụng, và lừa ba người ký bằng ví cứng để chấp nhận việc họ cho rằng đó là một chuyển giao nội bộ thông thường. Payload thực tế là một delegatecall thay thế hợp đồng thực hiện của ví với một hợp đồng được kiểm soát bởi kẻ tấn công, sau đó các chức năng sweepETH() và sweepERC20() đã cạn kiệt 401,346 ETH, 90,375 stETH, 15,000 cmETH và 8,000 mETH trong 5 giao dịch.
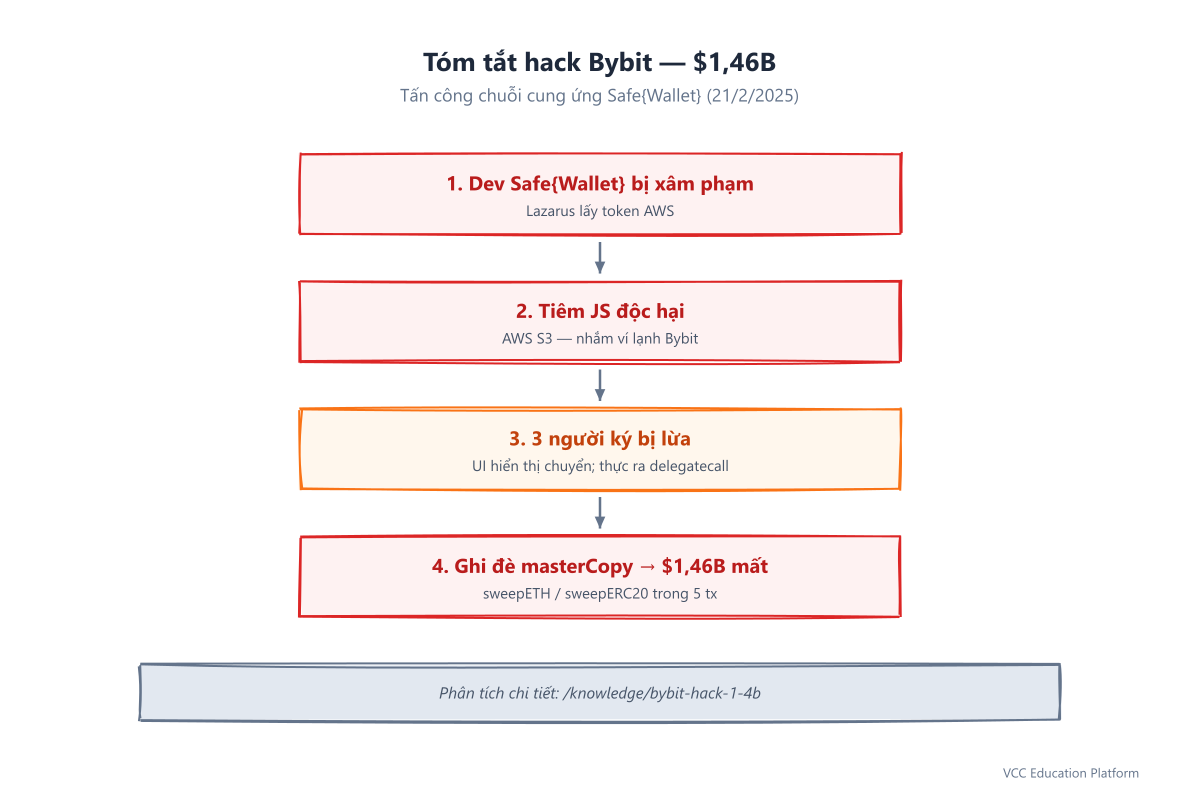
FBI đã chính thức xác định kẻ tấn công là TraderTraitor, một nhóm phụ của Lazarus Group. Bybit vẫn ổn định – xử lý 580.000 yêu cầu rút tiền trong những giờ sau khi bị xâm nhập và bù đắp thiệt hại từ các khoản dự trữ – điều này đã ngăn chặn sự lây lan mà nhiều người lo ngại. Tuy nhiên, sự cố này đã lộ ra một điểm yếu cơ cấu mà bất kỳ giới hạn multisig nào cũng không thể khắc phục: khi giao diện ký kết chính nó bị xâm phạm, các ví cứng sẽ xác minh mật mã, không phải ý nghĩa. Các màn hình của Ledger hiển thị dữ liệu calldata nguyên thủy bằng dạng hex mà các ký giả không thể giải thích có ý nghĩa, và họ đã nhấn xác nhận.
Bài viết này là một tổng hợp, vì vậy chúng tôi dừng ở đây. Bản trình bày kỹ thuật về phân tích pháp y – lịch trình chèn vào AWS S3, phân tích payload EIP-712, các đường dẫn rửa tiền thông qua Thorchain và Wasabi Mixer, và nỗ lực khôi phục – đã được ghi lại trong bài nghiên cứu chuyên sâu của chúng tôi: Bybit Hack: Cách 1,46 tỷ USD biến mất. Đối với cảnh báo năm 2025, bài học rút ra là diện tích tấn công đã chuyển từ các smart contract sang cơ sở hạ tầng Web2 xung quanh chúng.
Protokol Cetus: Một sự tràn số nguyên trị 223 triệu đô la trên Sui
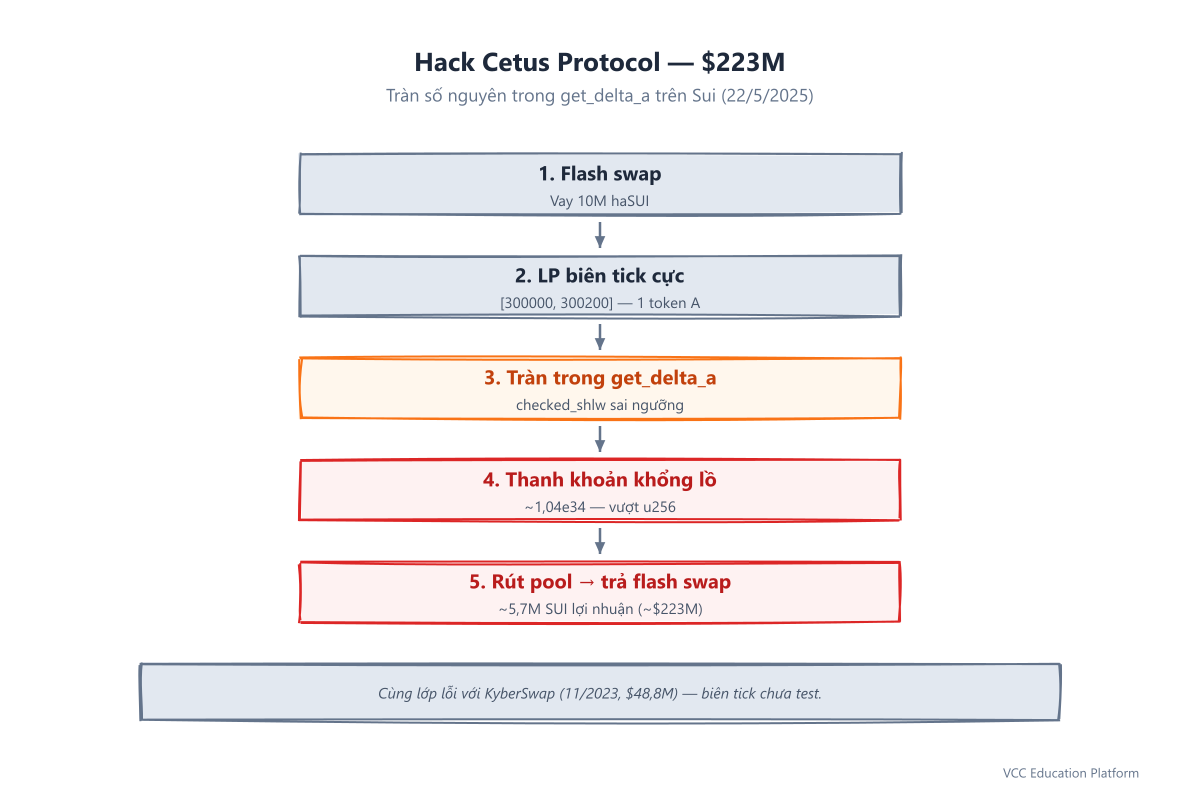
Ba tháng sau Bybit, vào ngày 22 tháng 5 năm 2025, Cetus Protocol – sàn giao dịch phân tán hàng đầu trên blockchain Sui – đã mất khoảng 223 triệu đô la do tình trạng tràn số nguyên trong AMM cung cấp vốn tập trung (CLMM). Lỗi này nằm trong một hàm toán học duy nhất, get_delta_a trong clmm_math.move, và nó khai thác một kiểm tra tràn số có kích thước không đúng, đã vượt qua các kiểm toán.
Lỗi: Kiểm tra quá trình tràn vượt kích thước sai
AMM có tính năng lưu trữ vốn tập trung cho phép các nhà cung cấp vốn gửi tiền trong một phạm vi giá cụ thể được xác định bởi các giới hạn tick. Hàm get_delta_a tính toán lượng token A tương ứng với một lượng vốn nhất định trong một khoảng tick. Trong đó, checked_shlw(u256) được thiết kế để phát hiện tình trạng tràn khi dịch một giá trị sang trái 64 bit – giới hạn chính xác là 1 << 192, nhưng kiểm tra sử dụng một giới hạn sai, do đó một số đầu vào đã trượt qua và tạo ra kết quả bị gói (tràn) ra.
Người tấn công không cần điều kiện thị trường bình thường để kích hoạt điều này. Họ đã thiết kế điều kiện tiên quyết:
- Thay đổi nhanh — vay 10 triệu haSUI từ một kho Cetus.
Tại sao điều này quan trọng hơn Sui
Sự rò rỉ của Cetus không phải là một lớp lỗi mới. Nó có chức năng tương tự với lỗ hổng KyberSwap Elastic vào tháng 11 năm 2023, đã đánh cắp 48,8 triệu đô la thông qua một lỗi tròn số giới hạn tick trong cùng loại toán học CLMM. Cetus đã mất gần 5 lần nhiều hơn do TVL của Sui đã tăng đáng kể trong 18 tháng qua. Mẫu là rõ ràng: ngành công nghiệp biết rằng việc khởi tạo vị trí CLMM ở các giới hạn tick cực đoan là một điểm mù, nhưng các bộ kiểm tra kiểm toán tiêu chuẩn – bao gồm các phạm vi thị trường bình thường – vẫn không thực hiện các giới hạn đó một cách có hệ thống. Cho đến khi việc thử nghiệm bằng cách tạo lỗ hổng và thử nghiệm dựa trên đặc tính nhắm vào các giới hạn tick cụ thể, lớp lỗi này sẽ tiếp tục tái xuất hiện và tăng chi phí.
Sau cuộc tấn công, kẻ tấn công đã chuyển khoảng 62 triệu USDT sang Ethereum và chuyển đổi thành khoảng 23.000 ETH. Các validator Sui đã phối hợp để đóng băng các khoản tiền bị đánh cắp còn lại trên chuỗi – một phản ứng gây tranh cãi nhưng hiệu quả, hạn chế tổng giá trị có thể thu được. Giá của SUI giảm 7%, token CETUS giảm 40% và một số token trong hệ sinh thái SUI nhỏ hơn mất tới 80% giá trị.
Balancer v2: 120 triệu USD do lỗi hướng tròn
Ngày 3 tháng 11 năm 2025, Balancer V2 đã mất khoảng 120 triệu USD trên sáu mạng khi một lỗi tròn số trong Composable Stable Pools (CSPv5) cho phép kẻ tấn công thanh toán thấp hơn cho các giao dịch token và sau đó thực hiện arbitrage để khắc phục sự bất cân bằng. Điều đáng chú ý ở sự kiện này là mã lỗ hổng đã vượt qua nhiều kiểm tra bảo mật độc lập và được coi là đã được thử nghiệm trong chiến trường.
Cơ chế: Vòng tròn theo cách sai
Lỗi tồn tại trong hàm _upscale, nơi nó đã quy đổi số lượng token bằng cách sử dụng các nhà cung cấp tỷ lệ trước khi thực hiện phép tính trao đổi. Nó sử dụng mulDown — hàm tròn xuống — khi hành vi chính xác cho một giao dịch hoàn toàn là tròn lên. Trên đường dẫn _swapGivenOut, điều này khiến amountOut bị tròn xuống, và các quy tắc của StableMath sau đó truyền bá sự không chính xác để khiến amountIn cũng bị tròn xuống. Kết quả là: người gọi đã trả ít hơn một chút so với số tiền họ phải trả cho các token mà họ nhận được.
Một vài wei sai số mỗi lần trao đổi là không nguy hiểm khi đứng riêng. Tài năng của kẻ tấn công là làm cho nó trở nên lớn hơn. Họ triển khai một hợp đồng có constructor thực hiện 65 hoặc nhiều hơn micro-swap trong một giao dịch duy nhất (226 tổng cộng trong một batchSwap), cố ý đẩy mức cân bằng của kho token xuống khoảng 8-9 wei. Ở mức cân bằng nhỏ như vậy, mỗi lỗi tròn số đại diện cho sự mất mát độ chính xác lên đến 10%. Lặp đi lặp lại trên hàng trăm giao dịch, tác động tổng thể đã làm giảm giá trị không đổi D của kho, từ đó làm giảm giá của BPT (Balancer Pool Token), mà kẻ tấn công sau đó đã áp dụng để thu được giá trị thực: 6,587 WETH và 6,851 osETH từ kho osETH/wETH, cộng với 4,260 wstETH từ kho wstETH/WETH – khoảng 19,239 ETH (~71 triệu USD) từ hai kho, và khoảng 120 triệu USD tổng cộng trên các nhánh của Balancer.
Ba điều kiện tiên quyết, tất cả đều cần thiết
Kẻ tấn công cần phải đáp ứng ba điều kiện đồng thời, đó là lý do tại sao nó không bị phát hiện:
- Lỗi tròn số trong các giao dịch chính xác - lỗi
mulDown.
Chỉ những kho chứa ổn định có thể cấu thành có cả các nhà cung cấp BPT và tỷ giá đáp ứng tất cả ba tiêu chí này. Balancer V3 không bị ảnh hưởng vì nó sử dụng một kiến trúc và cơ sở mã hoàn toàn khác. Các CSP của V6 nằm trong các cửa sổ ngừng, do đó, cơ chế quản trị của Balancer đã ngừng chúng trong vòng vài phút, ngăn chặn sự khai thác tiếp theo. Dạy bài học sâu hơn: khả năng cấu thành tạo ra những lỗ hổng phát sinh. Không có một cuộc kiểm toán nào xem xét chức năng tròn số một cách riêng lẻ sẽ đánh dấu mulDown là nguy hiểm, vì nguy hiểm chỉ xuất hiện khi các nhà cung cấp tỷ giá, lượng thanh khoản thấp và các thỏa thuận chính xác kết hợp với nhau. Mặc dù đã được kiểm toán nhiều lần và được thử nghiệm trong các cuộc chiến, mã nguồn vẫn có thể chứa những bất nhất chỉ được các điều kiện cấu thành cụ thể phát hiện ra.
Nobitex: 90 triệu USD bị cháy, không bị đánh cắp
Ngày 18 tháng 6 năm 2025, Predatory Sparrow (Gonjeshke Darande) – một nhóm hacktivist ủng hộ Israel – đã xâm nhập vào Nobitex, sàn giao dịch tiền điện tử lớn nhất của Iran, và phá hủy khoảng 90 triệu USD tài sản. Đây là vụ tấn công tiền điện tử lớn đầu tiên mà mục tiêu chính là phá hủy, không phải là trộm cắp, và nó đã định nghĩa lại mô hình mối đe dọa một cách khiến mọi sàn giao dịch nên lưu ý.
Động cơ chính trị, không phải lợi nhuận tài chính
Predatory Sparrow đã tuyên bố rõ ràng rằng Nobitex bị tấn công vì là "công cụ chính của chế độ để tài trợ cho hoạt động khủng bố và vi phạm các lệnh trừng phạt". Sự tấn công này diễn ra ngay sau những ngày xung đột dữ dội giữa Israel và Iran, và nhóm này đã xâm nhập vào ngân hàng Sepah của Iran vào ngày trước đó. Nobitex không được chọn vì tài sản của nó, mà vì vai trò địa chính trị của nó. Ngân hàng này đã chuyển hơn 11 tỷ USD tài sản trong những năm gần đây và được cho là phục vụ cho các ví liên quan đến chính phủ Iran, các phương tiện truyền thông thuộc về Hamas và các ngân hàng được trừng phạt của Nga.
Tiền bị tiêu hủy thông qua các địa chỉ giả
Các kẻ tấn công đã rút tiền từ các ví nóng trên nhiều blockchain – 49,3 triệu USD trên Tron, 24,3 triệu USD trên các chuỗi EVM, 2 triệu USD trong Bitcoin và 6,7 triệu USD trong Dogecoin, theo Cyvers. Sau đó, họ đã thực hiện một điều chưa từng có: họ chuyển số tiền đó đến các địa chỉ giả mạo có gắn các thông điệp chính trị, chẳng hạn như TKFuckiRGCTerroristsNoBiTEXy2r7mNX trên Tron. Các địa chỉ giả mạo được tạo ra bằng cách brute-force các cặp khóa cho đến khi địa chỉ công khai chứa một chuỗi ký tự mong muốn. Các private key cho các địa chỉ giả mạo cụ thể này không thể được phục hồi bằng cách tính toán, do đó số tiền đó không thể tiếp cận được mãi mãi – thực sự bị đốt cháy.
Đây là điểm khác biệt quan trọng so với mọi vụ hack khác trong bài tổng hợp này. Bybit, Cetus, Balancer và Phemex đều là các vụ trộm có động cơ tài chính, trong đó kẻ tấn công muốn tiêu tiền. Nobitex là một cuộc tấn công phá hủy. Tiền không được rửa tiền; chúng bị hủy diệt, với các chuỗi địa chỉ chính là payload tuyên truyền. Nhóm này cũng đã đe dọa sẽ công bố mã nguồn và dữ liệu nội bộ của Nobitex trong vòng 24 giờ.
Tác động phòng thủ là không thoải mái: các kiểm soát truy cập và quản lý khóa ví nóng bảo vệ chống lại sự đánh cắp, nhưng chúng cũng bảo vệ chống lại sự phá hủy. Một kẻ tấn công không quan tâm đến việc lấy ra giá trị sẽ không có động lực để để lại tiền trong khi đàm phán, không cần cơ sở hạ tầng rửa tiền và không có dấu vết tài chính để theo dõi. Mặt trận đe dọa mở rộng từ "người nào có thể đánh cắp của chúng ta" đến "người nào có thể hủy diệt chúng ta".
Phemex: 73 triệu đô la trên 16 chuỗi
Sự cố lớn thứ năm của năm 2025 đã xảy ra sớm trong năm. Vào ngày 23 tháng 1 năm 2025, lúc 11:30 UTC, Phemex – một sàn giao dịch tập trung có trụ sở tại Singapore – đã mất khoảng 73 triệu đô la khi các private key của ví nóng bị đánh cắp. Tiền đã bị rút ra trên 16 blockchain đồng thời: Ethereum, Bitcoin, Solana, XRP, BNB Chain, Polygon, Avalanche, Arbitrum, Optimism, Base và các blockchain khác.
Một chìa khóa, mười sáu mảnh dây
Khoảng mức trên các chuỗi là chi tiết đáng chú ý. Đầu tiên, ước tính ban đầu là 29 triệu USD, sau đó tăng lên 69 triệu USD (PeckShield), 73 triệu USD và cuối cùng là 85 triệu USD (Taylor Monahan) khi có thêm các chuỗi bị ảnh hưởng được xác định. Thông tin rằng 16 chuỗi bị cạn kiệt cùng một lúc cho thấy một điểm yếu duy nhất, không phải 16 sự xâm nhập riêng biệt. Nguyên liệu khóa ví nóng của Phemex có thể được đặt cùng một nơi – được lưu trữ hoặc tạo ra theo cách mà một sự xâm nhập đã tiết lộ các khóa cho mỗi chuỗi mà sàn giao dịch hoạt động.
Phân tích trên chuỗi liên kết nhóm tấn công với cùng một nhóm hoạt động đứng sau vụ tấn công Bybit hai tháng sau đó, chỉ ra rằng đó là nhóm Lazarus / DPRK. Phemex đã tạm dừng việc nạp và rút tiền, công bố bằng chứng về dự trữ và dần dần khôi phục hoạt động. Vùng mù trong hệ thống ở đây là quản lý khóa ví nóng đa chuỗi: khi các sàn giao dịch mở rộng sang nhiều chuỗi hơn, bề mặt quản lý khóa tăng theo đường thẳng, trong khi bán kính tác động của một sự vi phạm duy nhất tăng theo số lượng chuỗi được hỗ trợ. Việc đặt các khóa cùng một nơi cho mục đích thuận tiện trong hoạt động sẽ biến một sự cố hạn chế thành một quá trình rút tiền đồng thời trên nhiều chuỗi.
Taxonomy về các vector tấn công trong năm 2025
Khi xem xét 5 sự cố này, các cuộc tấn công trong năm 2025 được phân thành 5 nhóm nguyên nhân khác nhau – và mỗi nhóm tương ứng với một khoảng trống phòng thủ cụ thể.
| Hack | Thiệt hại | Vectơ nguyên nhân gốc | Thất bại của khóa |
|---|---|---|---|
| Bybit | 1.46 tỷ USD | Hành động tấn công chuỗi cung ứng | Giao diện ký kết bị ảnh hưởng; ví điện tử không thể giải mã ý nghĩa |
| Cetus | 223 triệu USD | Truy cập quá mức của số nguyên | Kiểm tra quá mức kích thước sai; phạm vi tick cực đại chưa được kiểm tra |
| Balancer v2 | 120 triệu USD | Lỗi tròn số | mulDown so với round-up; khả năng kết hợp + lưu lượng thấp làm tăng cường |
| Nobitex | 90 triệu USD | Kiểm soát truy cập | Các hệ thống nội bộ bị xâm nhập; kẻ tấn công đã tiêu hủy các khoản tiền |
| Phemex | 73 triệu USD | Sự vi phạm của khóa ví nóng | Các khóa cùng vị trí trên 16 chuỗi |
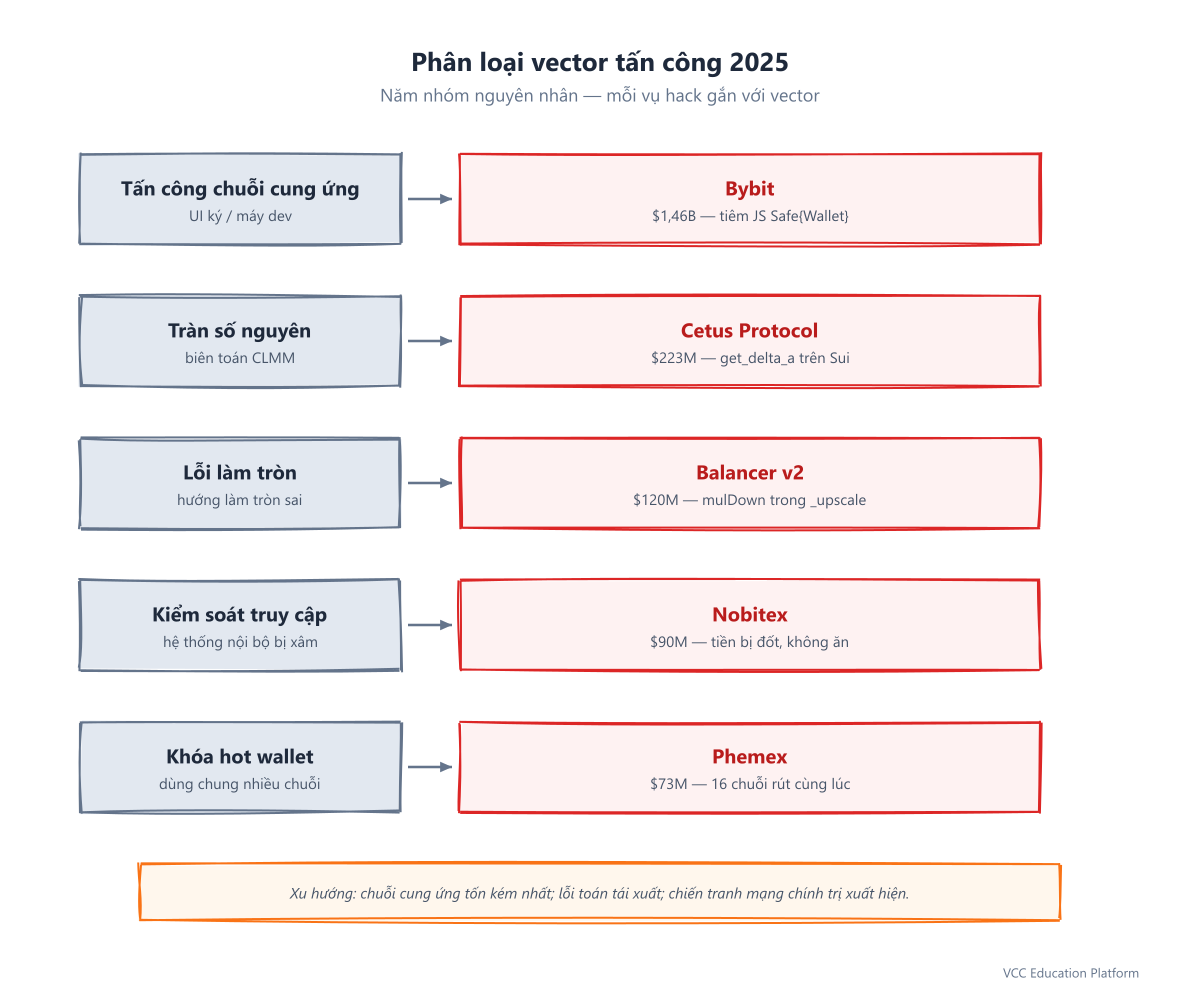
Hai chủ đề xuyên suốt các sự kiện này. Các cuộc tấn công chuỗi cung ứng chiếm phần lớn trong cột chi phí: CertiK đã chỉ ra chuỗi cung ứng là vectơ đắt nhất trong năm 2025, và bề mặt tấn công đã chuyển từ các smart contract sang cơ sở hạ tầng xung quanh chúng – giao diện người dùng ký, máy tính của nhà phát triển, điểm kết thúc AWS. Các trường hợp biên cạnh toán học lại xuất hiện: Cetus và Balancer đều bị tấn công bởi lỗi toán học (bùng phát số nguyên và hướng tròn số, tương ứng) tồn tại trong mã đã được kiểm toán và đã phát triển, và chỉ được kích hoạt trong các điều kiện giới hạn cụ thể. Các công ty trong ngành kiểm tra các phạm vi thị trường bình thường; các nhà tấn công thiết kế các giới hạn.
Một chủ đề thứ ba – chiến tranh mạng chính trị – xuất hiện với Nobitex. Không phải tất cả các kẻ tấn công đều muốn lấy tiền của bạn, và không phải tất cả các vụ xâm nhập đều kết thúc bằng một vụ trộm có thể thương lượng. Mô hình đe dọa hiện nay bao gồm các bên có mục tiêu là phá hủy và gửi tín hiệu.
Các bài học phòng thủ: điều gì đã ngăn chặn mỗi cuộc tấn công
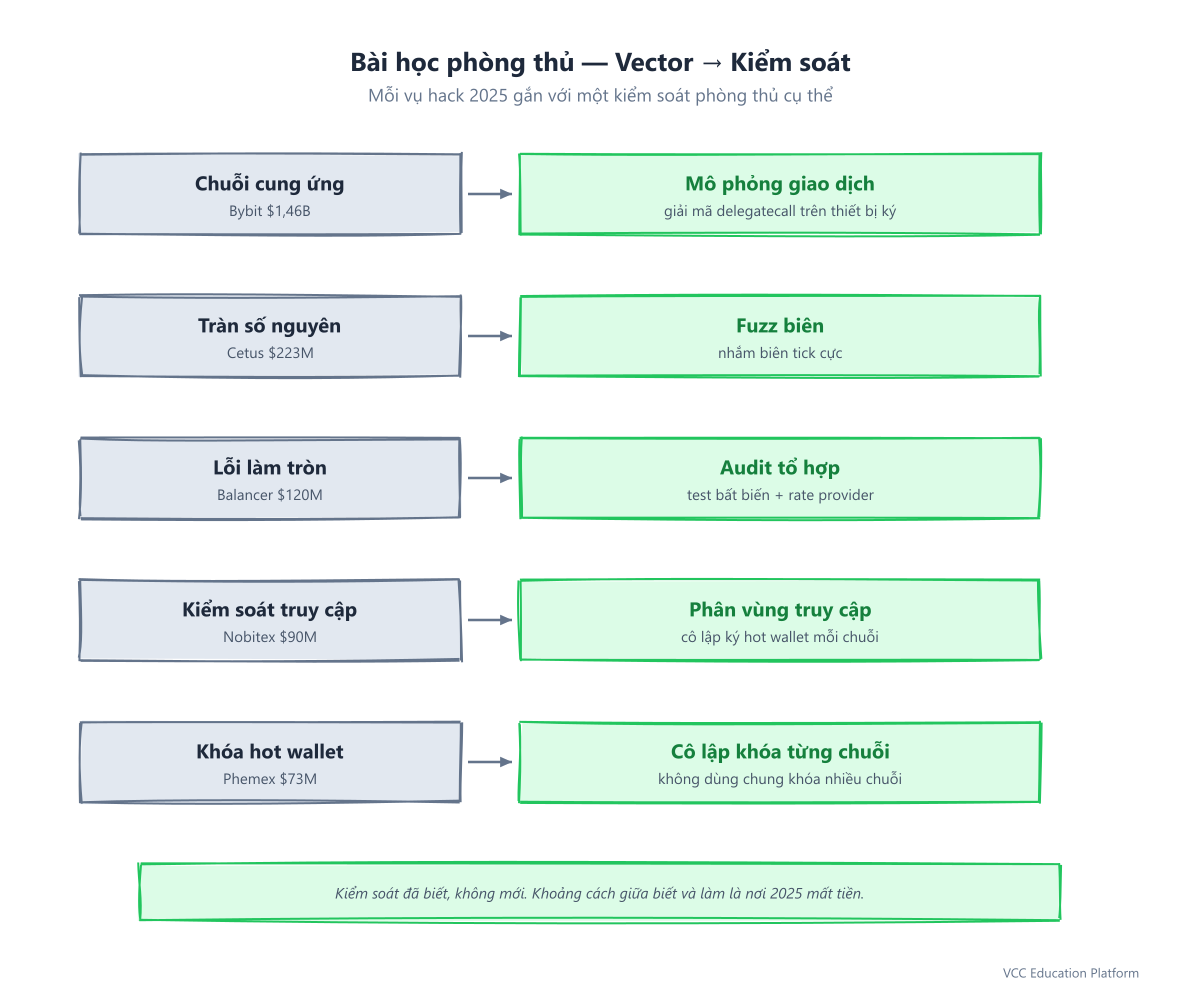
Mỗi một trong năm cách hack này chỉ ra một biện pháp phòng vệ cụ thể và có thể thực hiện. Không một trong những biện pháp này là xa lạ hoặc lý thuyết – chúng là những phương pháp tốt nhất đã được biết đến nhưng chưa được áp dụng hoặc được áp dụng không đầy đủ.
Hệ thống phòng thủ chuỗi cung ứng (Bybit)
Hacker tấn công Bybit vượt qua mọi giới hạn multisig vì họ đã làm hỏng giao diện mà các người ký sử dụng để xây dựng và kiểm tra giao dịch. Cách phòng thủ là mô phỏng giao dịch và giải mã dễ đọc cho người dùng trên thiết bị ký: wallet điện tử (hoặc một lớp xác minh chuyên dụng) nên mô phỏng tác động của delegatecall và hiển thị "nó thay thế cho cách triển khai của ví" thay vì hex nguyên liệu. Ký cược mù – phê duyệt dữ liệu gọi mà bạn không thể hiểu – là tình huống thất bại. Các sàn giao dịch cũng nên thực thi các quy trình xây dựng giao dịch ngoài băng tần không phụ thuộc vào giao diện người dùng được tải từ CDN của bên thứ ba, và các bản dựng có thể tái tạo cho bất kỳ phần mềm ký cược nào để có thể phát hiện các tệp nhạy cảm.
Kiểm tra điều kiện giới hạn (Cetus)
Sự rơi quá mức của Cetus có thể được ngăn chặn bằng thử nghiệm dựa trên thuộc tính và thử nghiệm không chính xác nhắm vào các giới hạn tick cực đoan. Các thử nghiệm đơn vị tiêu chuẩn bao gồm các phạm vi thị trường bình thường sẽ không bao giờ đạt tick [300000, 300200] với 1 đơn vị likidty. Danh sách kiểm tra kiểm toán nên yêu cầu bao phủ thử nghiệm rõ ràng về các giá trị tick tối thiểu và tối đa, các trường hợp ngoại lệ không có likidty và các đầu vào giới hạn rơi quá mức cho mỗi chức năng toán học. Sự tiền lệ của KyberSwap tồn tại trong 18 tháng trước khi Cetus lặp lại nó – sự thất bại của ngành không phải là phát hiện ra lớp lỗi, mà là không thể kiểm tra nó một cách có hệ thống trong các triển khai CLMM mới.
Kiểm tra khả năng kết hợp (Balancer)
Lỗi tròn của Balancer là không thể nhìn thấy khi hoạt động độc lập và có thể gây thảm họa khi kết hợp. Phương pháp bảo vệ là kiểm tra có khả năng kết hợp , kiểm tra hướng tròn trong các điều kiện cụ thể quan trọng: các nhà cung cấp tỷ giá, lưu lượng thanh khoản thấp, các thỏa thuận thanh toán chính xác. Các kiểm tra viên nên thực hiện các thử nghiệm tính chất bảo toàn không thay đổi, xác nhận "không có chuỗi thỏa thuận nào có thể làm giảm tính chất không thay đổi dưới giá trị thực" trên các mức lưu lượng thanh khoản ngẫu nhiên và các cấu hình nhà cung cấp tỷ giá. Một lần kiểm tra chức năng duy nhất sẽ không bao giờ phát hiện điều này; chỉ có các thử nghiệm tính chất cấp hệ thống mới có thể làm được.
Tái phân chia truy cập (Nobitex)
Vấn đề kiểm soát truy cập của Nobitex cho phép các kẻ tấn công truy cập vào các ví nóng trên nhiều chuỗi từ một cuộc xâm nhập duy nhất. Phương án phòng thủ là phân chia mạng và thông tin xác thực chặt chẽ: cơ sở hạ tầng ký của ví nóng nên được tách biệt khỏi các hệ thống nội bộ chung, với xác thực riêng, các khu vực mạng riêng biệt và không có thông tin xác thực được chia sẻ. Quyền hạn phải được xác định cho từng chuỗi để việc làm suy yếu hệ thống ký của Tron không cho phép truy cập vào hệ thống ký EVM hoặc Bitcoin. Đối với các sàn giao dịch hoạt động trong môi trường có tranh chấp địa chính trị, giả định phải là các bên có liên hệ với nhà nước có trình độ cao đang nhắm vào mạng nội bộ, không chỉ các smart contract.
Isolating các khóa theo chuỗi (Phemex)
Cơ chế 16 chuỗi của Phemex là ví dụ cho việc tách biệt các khóa chuỗi. Các khóa ví nóng cho mỗi chuỗi blockchain nên được tạo, lưu trữ và vận hành độc lập, để việc đánh cắp khóa của một chuỗi không làm lộ khóa của chuỗi khác. Điều này thay đổi mức độ phức tạp trong hoạt động để hạn chế phạm vi ảnh hưởng. Khi việc đồng đặt không thể tránh được vì lý do chi phí, việc đánh cắp một khóa nên kích hoạt tự động chuyển đổi và đóng băng tất cả các khóa liên quan, không chỉ khóa của chuỗi bị ảnh hưởng.
Hỏi đáp
Số tiền bị đánh cắp trong các vụ tấn công DeFi năm 2025 tổng cộng là bao nhiêu?
Tổng số thiệt hại của Web3 trong năm 2025 dao động từ 3,35 tỷ USD (CertiK) đến 4 tỷ USD (Hacken), tùy thuộc vào phương pháp tính. Mới chỉ riêng vụ hack của Bybit đã chiếm khoảng 1,46 tỷ USD – tương đương khoảng 40-50% tổng số thiệt hại. Nếu không có Bybit, năm 2025 sẽ chứng kiến sự giảm sút về số tiền bị đánh cắp so với năm 2024.
Lừa đảo DeFi lớn nhất năm 2025 là gì?
Sự hack của Bybit vào ngày 21 tháng 2 năm 2025 là cả vụ hack DeFi lớn nhất năm 2025 và vụ trộm tiền điện tử lớn nhất từng được ghi nhận, với giá trị khoảng 1,46 tỷ USD. Đó là một cuộc tấn công chuỗi cung ứng vào cơ sở hạ tầng ký của Safe{Wallet}, chứ không phải là một lỗ hổng smart contract.
Cách thức tấn công của Cetus Protocol hoạt động như thế nào?
Phần mềm tấn công Cetus Protocol đã khai thác lỗi tràn số nguyên trong hàm get_delta_a của thư viện toán học CLMM trên Sui. Kiểm tra tràn số kích thước không đúng (checked_shlw) cho phép kẻ tấn công mở vị trí LP trong một khoảng thời gian cực kỳ ngắn với lượng likidty tối thiểu, nhận được một giá trị likidty bị tràn vượt mức lớn và tiêu thụ khoảng 223 triệu USD.
Tại sao Balancer v2 bị hack nếu nó đã được kiểm toán?
Các kho chứa ổn định có thể cấu thành của Balancer v2 có lỗi tròn số trong hàm _upscale sử dụng mulDown (tròn xuống) thay vì tròn lên. Lỗi này không gây hại khi được xem riêng lẻ, nhưng trở nên có thể khai thác khi kết hợp với các nhà cung cấp tỷ lệ và lượng thanh khoản thấp – một điều kiện có thể cấu thành mà các kiểm tra cấp độ chức năng riêng lẽ không kiểm tra. Nhiều kiểm tra đã bỏ qua nó vì nguy hiểm chỉ xuất hiện từ tương tác của ba điều kiện cụ thể.
Điều gì khiến vụ hack Nobitex khác biệt so với các vụ hack tiền điện tử khác năm 2025?
Nobitex là vụ tấn công tiền điện tử lớn đầu tiên mà mục tiêu của kẻ tấn công là phá hủy, không phải là trộm cắp. Predatory Sparrow, một nhóm hacktivist ủng hộ Israel, đã chuyển 90 triệu USD bị đánh cắp đến các địa chỉ giả mạo với các thông điệp chống IRGC, các private key của chúng không thể phục hồi được bằng cách toán học – làm cháy tài sản vĩnh viễn thay vì rửa tiền.
Có phải vụ hack Phemex liên quan đến vụ hack Bybit không?
Phân tích trên chuỗi liên kết nhóm tấn công của Phemex với cùng một nhóm hoạt động đứng sau vụ tấn công Bybit hai tháng sau đó, chỉ ra nhóm Lazarus / DPRK (phân nhóm TraderTraitor). Hai sự kiện này đều liên quan đến sự xâm nhập vào cơ sở hạ tầng của sàn giao dịch chứ không phải lỗi trong smart contract.
Các giao thức DeFi sẽ trở nên an toàn hơn hay nguy hiểm hơn trong năm 2025?
Cả hai đều xảy ra đồng thời. Mức trung bình của thiệt hại mỗi vụ tấn công giảm 75% (từ ~6 triệu USD xuống ~1,5 triệu USD), có nghĩa là vụ tấn công thông thường nhỏ hơn và bảo mật hàng ngày của các giao thức được cải thiện. Tuy nhiên, phần đuôi của phân phối đã tăng lên: các vụ tấn công lớn hơn, với Bybit thiết lập kỷ lục mới. Năm 2025 cho thấy một sự phân tách – bảo mật cơ bản tốt hơn, nhưng rủi ro cực kỳ lớn từ các bên liên quan trong chuỗi cung ứng và các bên có liên hệ với nhà nước.
Kết luận
Các cuộc tấn công lớn nhất năm 2025 đều có một điểm chung: các lỗ hổng không phải là những ngày không có zero trong mật mã mới. Đó là các lớp lỗi được biết đến – vi phạm chuỗi cung ứng, quá trình tràn số nguyên, lỗi tròn, thất bại kiểm soát quyền truy cập, đồng vị hóa khóa – tồn tại trong các hệ thống trưởng thành và được kiểm tra vì các mô hình kiểm tra và mối đe dọa không bao gồm các điều kiện giới hạn cụ thể hoặc các tương tác khả dụng nơi chúng ẩn. Bybit đã chứng minh rằng bề mặt tấn công đã chuyển sang cơ sở hạ tầng xung quanh các smart contract. Cetus và Balancer đã chứng minh rằng các trường hợp vi phạm toán học trong các thư viện toán học được kiểm tra vẫn là một điểm mù chưa giải quyết. Nobitex đã chứng minh rằng không phải tất cả các kẻ tấn công đều muốn đánh cắp. Phemex đã chứng minh rằng sự tiện lợi trong quản lý khóa chuyển các sự cố có thể xảy ra thành thảm họa đa chuỗi.
Kiến thức về bảo mật không phải là điều bí ẩn. Các mô phỏng giao dịch trên thiết bị ký, kiểm tra dựa trên tài sản ở các điểm cực của thời gian và khối lượng giao dịch, kiểm tra không thay đổi nhận biết khả năng kết hợp, phân chia quyền truy cập nghiêm ngặt và cách ly khóa theo chuỗi sẽ đã ngăn chặn hoặc hạn chế các cuộc tấn công này. Kẽ hở giữa việc biết các biện pháp kiểm soát này và thực hiện chúng chính là nơi mà hàng tỷ đô la của năm 2025 đã bị mất.