
Câu chuyện về các vụ tấn công DeFi năm 2024 không phải là câu chuyện về các lỗi trong mật mã hay các lỗi trong smart contract. Đó là một câu chuyện về con người. Trong khoảng 1,5 tỷ USD bị đánh cắp trong năm 2024, vektor tấn công chủ yếu là kiểm soát truy cập – các private key bị xâm phạm, các giao diện ký kết bị biến đổi và phần mềm độc hại trên máy của các nhà phát triển. Sáu trong tám sự kiện lớn nhất có thể được truy tìm lại đến một con người trong chuỗi quản lý bị lừa, bị ép buộc hoặc bị lật đổ. Mật mã vẫn được giữ. Con người không. Câu chuyện này sẽ đi qua các vụ tấn công crypto lớn nhất năm 2024, những gì mỗi vụ tấn công tiết lộ về nơi mà quản lý là yếu kém, và tại sao multisig đơn lẻ không đủ để ngăn chặn bất kỳ một trong chúng.
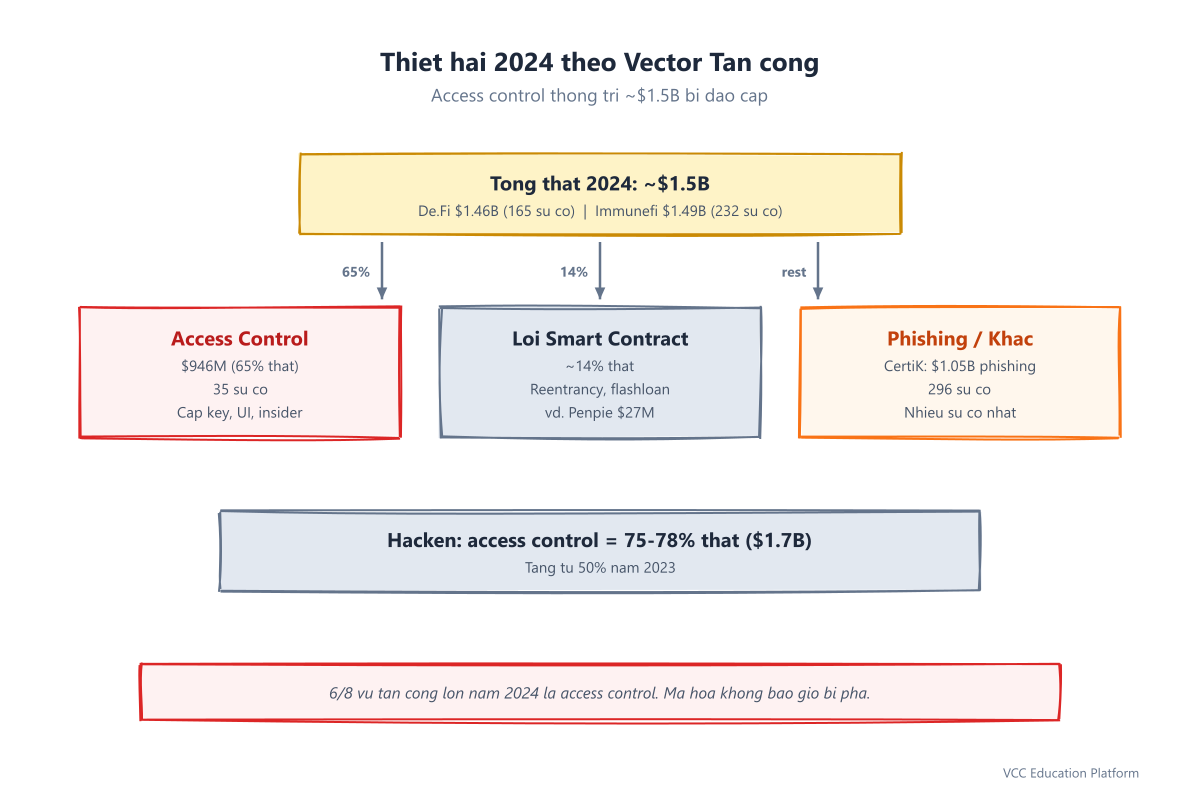
Hình ảnh thiệt hại năm 2024: Một vector, hai phần ba số tiền
Trước khi đi sâu vào các sự kiện riêng lẻ, có thể xem xét tổng thể của năm. 4 báo cáo an ninh chính – CertiK, Hacken, Immunefi và De.Fi – đã thống kê các thiệt hại trong năm 2024 bằng các phương pháp khác nhau, và họ không đồng ý về số liệu chính (từ 1,46 tỷ USD đến 2,36 tỷ USD, tùy thuộc vào việc có bao gồm việc lừa đảo bằng email hay không). Tuy nhiên, tất cả các báo cáo đều đồng ý về mẫu phổ biến.
Báo cáo REKT của De.Fi ghi nhận 1,457 tỷ USD bị mất trong 165 sự cố, trong đó các lỗ hổng kiểm soát truy cập chiếm 946 triệu USD – 65% tổng số – chỉ trong 35 sự cố. Hacken cho rằng kiểm soát truy cập chiếm 75-78% của các thiệt hại do hack, khoảng 1,7 tỷ USD, tăng mạnh so với 50% trong năm 2023. CertiK theo dõi riêng 855 triệu USD bị đánh cắp các private key. Con số 1,49 tỷ USD của Immunefi chủ yếu do hai sự cố kiểm soát truy cập – DMM Bitcoin và WazirX – chiếm 540 triệu USD, 36% tổng số thiệt hại trong năm 2024. Lời khuyên chung là: năm 2024 là năm kiểm soát truy cập không còn là rủi ro phụ và đã trở thành mối đe dọa chính. Các lỗ hổng của smart contract, nhóm gây ra sự hack nổi tiếng của DAO và sự sụt giảm của cầu Wormhole, chỉ đóng góp khoảng 14% thiệt hại do hack theo Hacken. Trong các lỗ hổng defi năm 2024, tiền được chuyển động vì có người cho phép kẻ tấn công vào cửa trước.
Tại sao cần kiểm soát truy cập, tại sao phải ngay bây giờ
Kiểm soát truy cập bao gồm mọi cuộc tấn công trong đó kẻ tấn công có quyền truy cập vào hệ thống mà họ không nên có quyền truy cập – một private key bị đánh cắp, một người ký hợp đồng bị ảnh hưởng, một giao diện ký hợp đồng bị can thiệp, một bên trong bất hợp pháp có các vai trò hợp đồng có quyền. Vào năm 2024, bốn lực lượng hội tụ để biến điều này thành vector chủ đạo. Kiểm tra smart contract đã trưởng thành, đẩy kẻ tấn công hướng đến lớp người và cơ sở hạ tầng dễ bị ảnh hưởng hơn. Các nhà hacker chính phủ của Triều Tiên đã công nghiệp hóa kỹ thuật xã hội để tấn công nhân viên trong lĩnh vực tiền mã hóa. Sự chấp nhận nhiều chữ ký đã tạo ra sự an toàn giả – các nhóm tin rằng nhiều chữ ký có nghĩa là phải đánh cắp nhiều người độc lập, khi giao diện ký hợp đồng chính trở thành điểm rủi ro duy nhất. Và các cầu nối giữa các chuỗi và các sàn giao dịch đa chuỗi có nghĩa là một sự vi phạm về lưu trữ khóa có thể cạn kiệt tài sản trên bảy hoặc mười mạng cùng một lúc.
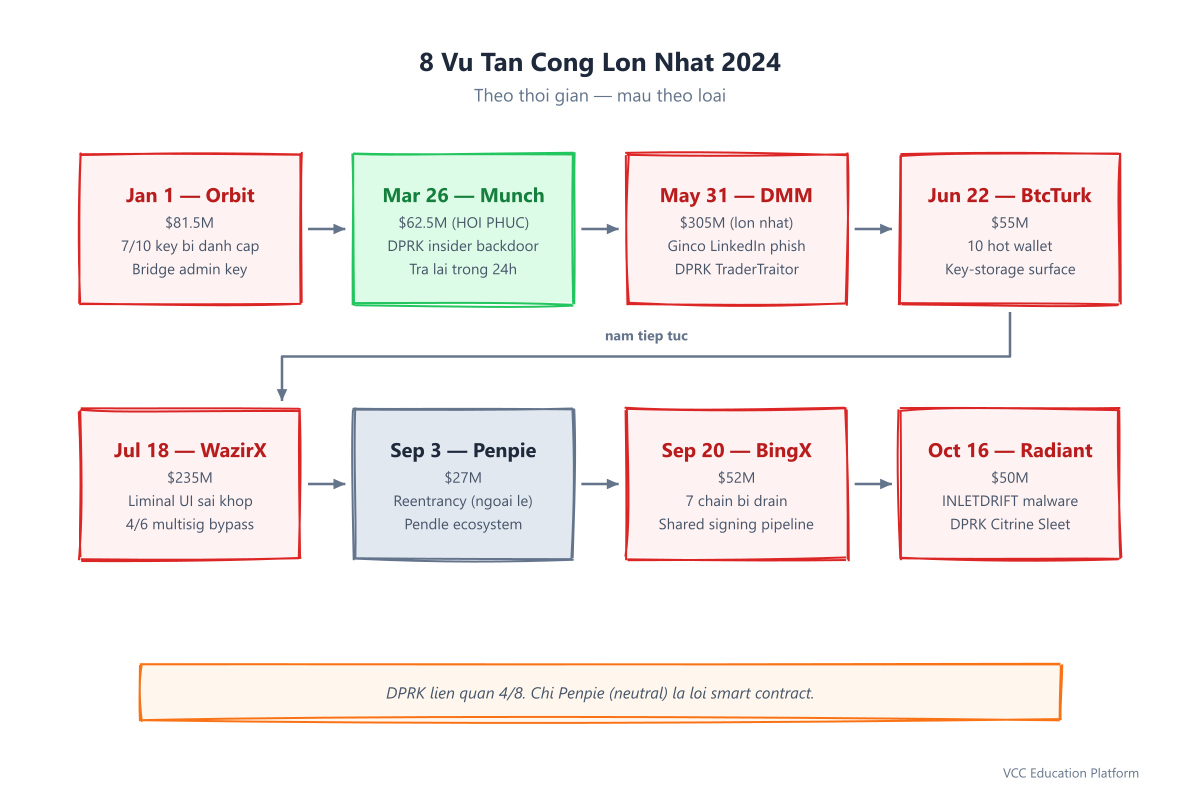
8 vụ tấn công DeFi lớn nhất năm 2024
Các sự kiện lớn trong năm, theo thứ tự thời gian, cho thấy cách các lực lượng này được thực hiện trong thực tế.
Hàng cầu Orbit — 1 tháng 1 năm 2024 — 81,5 triệu USD
Năm mới bắt đầu với một vụ tấn công cầu. Orbit Bridge, một cầu nối giữa các chuỗi của Hàn Quốc do Ozys điều hành, kết nối hệ sinh thái Orbit Chain và Klaytn với Ethereum, đã bị sạch khoảng 81,5 triệu đô la trong những giờ đầu của năm mới – 9.500 ETH, 30 triệu USDT, 10 triệu USDC, 231 WBTC và 10 triệu DAI.
Hàng cầu này áp đặt giới hạn ký 7/10 đối với các chuyển động tài sản ra ngoài từ kho Ethereum của nó. Các giao dịch rút tiền có các chữ ký giới hạn hợp lệ, có nghĩa là ít nhất 7 trong số 10 chìa khóa ký có trong tay kẻ tấn công. Sự đồng thời của một sự vi phạm 7/10 là phù hợp hơn với sự cố của cơ sở hạ tầng ký chung – một máy chủ ký bị vi phạm, quy trình quản lý chìa khóa hoặc chuỗi xây dựng – hơn là với 7 cuộc tấn công lừa đảo độc lập. Kết quả hậu kiểm tra của nhóm cho thấy một cựu nhân viên an ninh nội bộ đã thực hiện các thay đổi chính sách tường lửa không được phép trước khi cuộc tấn công xảy ra, có thể đã giúp dễ dàng cho việc đánh cắp thông tin xác thực. Tiền đã được đổi thành ETH và DAI, được phân phối cho tám ví và vẫn không bị chuyển động. Lazarus Group được nghi ngờ. Orbit Bridge là điểm dữ liệu quan trọng đầu tiên trong năm: một multisig có giới hạn cao (7/10) không cung cấp bảo vệ đáng kể khi lớp lưu trữ chìa khóa chính bị vi phạm.
Munchables — 26 tháng 3, 2024 — 62,5 triệu USD (được khôi phục)
Munchables là sự kiện kỳ lạ nhất trong năm, và là vụ tấn công lớn duy nhất có kết thúc hạnh phúc. Đó là một giao thức NFT và GameFi trên Blast, một lớp 2 của Ethereum. Vào ngày 26 tháng 3, một nhà phát triển đã làm việc trong nhóm smart contract của Munchables trong nhiều tháng đã khai thác quyền truy cập đặc quyền để tự mình nhận được một số dư nội bộ là 1.000.000 ETH, sau đó rút 17.413,96 ETH – tương đương khoảng 62,5 triệu USD.
Sự tấn công này là một công việc nội bộ. ZachXBT đã xác định nhà phát triển là một trong bốn danh tính trùng lặp trên GitHub, được cho là một cá nhân từ Bắc Triều Tiên được thuê dưới danh tính giả mạo. Hợp đồng khóa đã được thiết kế trước khi triển khai để cho phép nhà phát triển tự mình nhận được tối đa 1 triệu ETH, sau đó được nâng cấp thành một bản triển khai mới ẩn đi lỗ hổng. Theo ghi nhận của auditor 0xQuit, nếu bạn không biết về bản triển khai gốc, hợp đồng sẽ trông hoàn toàn ổn.
Sau đó, sự bất thường xảy ra. Trong vòng khoảng 24 giờ, kẻ tấn công đã trả lại toàn bộ 62,5 triệu USD – không có tiền chuộc, không có phần thưởng. Họ đã chuyển các private key sang một multisig được kiểm soát bởi nhóm Blast, với ZachXBT làm người quản lý. Lý do không phải là vấn đề đạo đức. Kẻ tấn công chỉ chuyển khoảng 6.220 USD sang một địa chỉ nạp tiền MEXC trước khi gặp hạn mức tính năng lỏng của cầu nối Blast (cầu nối của bên thứ ba giới hạn chuyển khoản ở khoảng 3 ETH) và sự chậm trễ bắt buộc 14 ngày trong việc rút tiền. Họ đang sở hữu các khoản tiền bị đánh cắp không có khả năng chuyển động. Kiến trúc của giao thức – ma sát về tính lỏng và sự chậm trễ trong việc rút tiền – đã khiến vụ trộm không có lợi ngay cả sau khi kiểm soát truy cập thất bại.
DMM Bitcoin — 31 tháng 5, 2024 — 305 triệu USD
Sự trộm tiền điện tử lớn nhất năm 2024 là một sàn giao dịch tập trung của Nhật Bản, và đường đi của cuộc tấn công đi qua một công ty phần mềm ví bên thứ ba. DMM Bitcoin đã mất 4.502,9 BTC – trị giá 305 triệu USD vào thời điểm đó, sau đó được định giá hơn 440 triệu USD – trong một giao dịch duy nhất vào ngày 31 tháng 5.
Tháng 12 năm 2024, FBI, Trung tâm tội phạm mạng của Bộ Quốc phòng và Cơ quan Cảnh sát Quốc gia Nhật Bản đã cùng nhau xác định rằng vụ trộm này do nhóm TraderTraitor của Triều Tiên thực hiện (còn được theo dõi với tên gọi Jade Sleet, UNC4899 và Slow Pisces). Đường truyền tấn công này là một chuỗi đào tạo kỹ thuật xã hội theo quyển giáo khoa. Vào cuối tháng 3, một nhân viên của Triều Tiên, đóng vai một nhà tuyển dụng của LinkedIn, liên hệ với một nhân viên của Ginco, một công ty phần mềm ví có trụ sở tại Nhật Bản xử lý các khoản gửi và rút tiền của DMM. Nhân viên này đã gửi một URL dẫn đến một mã Python độc hại, được giấu dưới dạng một bài kiểm tra trước khi nhận việc trên GitHub. Người bị hại đã sao chép mã này vào GitHub cá nhân của mình và bị đánh cắp. Vào giữa tháng 5, các nhà tấn công đã sử dụng cookie phiên truy cập bị đánh cắp để giả mạo nhân viên và truy cập vào các thông tin liên lạc không được mã hóa của Ginco. Vào cuối tháng 5, họ đã lừa đảo một yêu cầu giao dịch hợp lệ từ một nhân viên của DMM, dẫn đến việc mất 4.502,9 BTC.
DMM đã nhận được 55 tỷ yen (khoảng 367 triệu USD) trong các khoản vay để bù đắp thiệt hại, nhưng vào tháng 12 năm 2024, sàn giao dịch này đã thông báo rằng nó sẽ đóng cửa. Sự xâm nhập vào DMM là ví dụ rõ ràng nhất về mô hình chuỗi cung ứng trong năm 2024: kẻ tấn công không bao giờ tiếp xúc trực tiếp với DMM. Họ đã đánh cắp thông tin của nhân viên nhà cung cấp, chuyển đổi thông qua các giao tiếp của nhà cung cấp và điều khiển một giao dịch trông hợp pháp đối với tất cả những người liên quan.
BtcTurk — 22 tháng 6, 2024 — 55 triệu đô la
BtcTurk, một trong những sàn giao dịch tiền điện tử lớn nhất của Thổ Nhĩ Kỳ với hơn năm triệu người dùng, đã bị tấn công vào ngày 22 tháng 6. Người tấn công đã rút khoảng 55 triệu USD từ mười ví nóng trên mười blockchain trong một khoảng thời gian gần đồng thời. Ví lạnh, chứa phần lớn tài sản, không bị ảnh hưởng.
Vụ việc này là một trường hợp tiêu biểu về sự xâm phạm đến lớp lưu trữ khóa. Các ví nóng của BtcTurk được bảo vệ bằng multisig, nhưng multisig bảo vệ chống lại sự xâm phạm của một người ký đơn lẻ – nó không bảo vệ khi một chuỗi ký kết chung tạo ra nhiều khóa cùng một lúc. Sự đồng thời của quá trình rút tiền trên nhiều chuỗi cho thấy kẻ tấn công đã xâm phạm lớp lưu trữ khóa chính. Binance đã hỗ trợ và đóng băng 5,3 triệu USD. BtcTurk đã bù đắp thiệt hại từ các nguồn dự trữ. Lời dạy: Thang multisig chỉ mạnh như mức độ độc lập của lớp lưu trữ khóa của nó. Nếu tất cả các khóa tồn tại trên cùng một máy chủ ký, thang multisig chỉ là một ảo tưởng.
WazirX — 18 tháng 7, 2024 — 235 triệu đô la
WazirX, một sàn giao dịch tiền điện tử hàng đầu của Ấn Độ có trụ sở tại Mumbai, đã mất khoảng 235 triệu USD – gần một nửa trong số 500 triệu USD dự trữ – trong một sự cố vào ngày 18 tháng 7. Sự xâm nhập này nhắm vào ví đa chữ ký Gnosis Safe bằng cách sử dụng phương thức 4-of-6: 5 người ký tên của WazirX cộng với một người ký tên của Liminal (hệ thống cơ sở hạ tầng quản lý).
Sự tấn công đã khai thác sự khác biệt giữa giao diện Liminal và nội dung thực sự được ký. Các ký giả nhìn thấy một giao dịch có vẻ lành mạnh, nhưng payload thực tế đã thay thế cách thực hiện multisig bằng một hợp đồng độc hại mà kẻ tấn công đã triển khai tám ngày trước đó. Sau khi được thay thế, kẻ tấn công đã tránh qua cả giới hạn multisig và danh sách địa chỉ trắng của Liminal. Giao dịch độc hại có ba chữ ký của WazirX và một chữ ký của Liminal – một chữ ký hợp lệ 4 trong 6. WazirX và Liminal công khai đổ lỗi cho nhau; Elliptic cho rằng vụ tấn công do hacker Bắc Hàn thực hiện. WazirX đã ngừng rút tiền, gọi đó là một sự kiện bất khả kháng.
Hacker WazirX là ví dụ tuyệt vời nhất về việc can thiệp vào giao diện ký vào năm 2024. Thang giới hạn multisig đã được đáp ứng. Danh sách trắng đã được tôn trọng. Các ví cứng đã ký. Mọi điểm kiểm tra đã được vượt qua vì giao diện đã nói dối về những gì đang được ký. Đây là cùng một loại lỗi sẽ, hàng tháng sau đó, tạo ra vụ hack Bybit vào tháng 2 năm 2025 – vụ trộm tiền điện tử lớn nhất trong lịch sử.
Penpie — 3 tháng 9, 2024 — 27 triệu đô la
Penpie là một ngoại lệ. Một giao thức tăng lợi nhuận DeFi được xây dựng trên Pendle Finance, Penpie đã bị sụt giảm khoảng 27 triệu đô la (11.113,6 ETH) trên Ethereum và Arbitrum vào ngày 3 tháng 9. Mặc dù khác với mọi vụ tấn công lớn khác trong năm 2024, đây là một lỗ hổng smart contract thực sự – một lỗi lặp lại – chứ không phải là sự thất bại trong việc kiểm soát truy cập.
Nguyên nhân chính là sự thiếu bảo vệ reentrancy trong hàm PendleStakingBaseUpg::batchHarvestMarketRewards() của Penpie. Điều kiện tiên quyết là hàm registerPenpiePool của Penpie mà không cần quyền, nó chấp nhận bất kỳ thị trường Pendle nào là hợp lệ mà không kiểm tra tính hợp pháp. Người tấn công đã đăng ký một thị trường Pendle giả mạo với hợp đồng SY độc hại, rút tiền vay flash, và gọi hàm thu hoạch thưởng. Trong quá trình thu hoạch, hợp đồng SY độc hại đã re-enter vào hàm nạp tiền, liên tục thêm các khoản nạp tiền vay flash và làm tăng số tiền thưởng. Sau đó, người tấn công đã lấy hết số tiền thưởng đã tăng lên – wstETH, sUSDe, agETH, rswETH.
Pendle đã tạm dừng các hợp đồng trên Ethereum vào lúc 18:45 UTC, tiết kiệm khoảng 70 triệu USD có thể bị sụt giảm. Ký tự yếu điểm đã được triển khai sau khi các kiểm toán trước đó của Penpie kết thúc, và dòng chảy registerPenpiePool chưa từng được kiểm toán. Thu nhập đã được rửa tiền thông qua Tornado Cash. Penpie là lời nhắc nhở rằng lỗi trong smart contract không biến mất vào năm 2024 – chúng đã trở thành mối đe dọa nhỏ – và là một câu chuyện cảnh báo về mã sau kiểm toán và các điểm mở rộng không cần quyền. Kiểm toán là một chụp ảnh thời điểm; một chức năng đăng ký không cần quyền là một bề mặt tấn công vĩnh viễn.
BingX — 20 tháng 9, 2024 — 52 triệu đô la
BingX, một sàn giao dịch tập trung có trụ sở tại Singapore, đã bị tấn công vào ngày 20 tháng 9. Người tấn công đã cạn kiệt các ví nóng trên bảy chuỗi tương thích với EVM – Ethereum, BNB Chain, Base, Optimism, Polygon, Arbitrum và Avalanche – bắt đầu từ khoảng 4 giờ sáng theo giờ Singapore. Các ước tính ban đầu từ PeckShield cho thấy thiệt hại lên tới 26 triệu USD, nhưng Cyvers và SlowMist đã chỉnh sửa tổng số lên trên 52 triệu USD khi có thêm các vụ cạn kiệt.
Sự tấn công diễn ra trong hai giai đoạn trong một khoảng thời gian kéo dài, phù hợp với việc kẻ tấn công tiếp tục truy cập chứ không phải là một cuộc tấn công một lần. Hơn 10 địa chỉ khai thác đã phân phối tiền, chuyển sang ETH – một mô hình phù hợp với nhóm Lazarus của Triều Tiên. Nguyên nhân trực tiếp là sự vi phạm tài liệu khóa của ví nóng BingX, với sự đồng thời chỉ ra một đường ống ký chung. BingX cam kết hoàn trả toàn bộ số tiền từ các khoản dự trữ; ví lạnh không bị ảnh hưởng. Sự tấn công vào BingX củng cố cùng bài học như với BtcTurk: khi một bề mặt lưu trữ khóa kiểm soát các ví nóng trên nhiều chuỗi, một sự vi phạm duy nhất sẽ dẫn đến một thảm họa trên nhiều chuỗi.
Radiant Capital — 16 tháng 10, 2024 — 50 triệu USD
Radiant Capital, một giao thức cho vay DeFi trên Arbitrum và BSC, đã bị tấn công vào ngày 16 tháng 10 trong một vụ tấn công được dự án gọi là một trong những vụ tấn công tinh vi nhất trong lịch sử DeFi. Khoảng 50 triệu USD đã bị rút khỏi các thị trường chính, cộng với các nguồn tài chính bổ sung thông qua việc khai thác các phê duyệt mở của người dùng. Đây là vụ tấn công thứ hai của Radiant trong năm – một cuộc tấn công flashloan vào tháng 1 đã làm mất 4,5 triệu USD – nhưng sự kiện tháng 10 là lớn hơn nhiều.
Radiant sử dụng một multisig 3-of-11 với ví cứng, và các người ký tên của họ được phân bố địa lý. Trên giấy, cấu hình này khá chắc chắn. Cơn tấn công đã tránh qua mọi lớp. Theo báo cáo hậu quả của Radiant và cuộc điều tra của Mandiant, cuộc tấn công bắt đầu vào ngày 11 tháng 9 khi một nhà phát triển nhận được một tin nhắn Telegram từ một người trước đây được coi là đáng tin cậy, bao gồm một liên kết đến một tệp PDF gói: Penpie_Hacking_Analysis_Report.zip – yêu cầu phản hồi.
ZIP chứa mã độc hại macOS có tên INLETDRIFT. Nó tạo ra một cửa sổ phía sau lâu dài khi hiển thị một tệp PDF có vẻ hợp lệ và giao tiếp với atokyonews[.]com. Mã độc này đã lây lan trong cộng đồng các nhà phát triển khi họ chia sẻ tệp. Sau khi được cài đặt, các thiết bị bị ảnh hưởng đã chỉnh sửa dữ liệu giao dịch ở cấp độ thiết bị: giao diện trước của Safe{Wallet} hiển thị dữ liệu hợp lệ trong khi các giao dịch độc hại được ký ở phía sau. Các kiểm tra truyền thống – mô phỏng nhẹ nhàng, kiểm tra thủ công, SOP ngành – không phát hiện bất kỳ sự khác biệt nào vì sự lừa dối đã xảy ra bên dưới lớp giao diện.
Những kẻ tấn công đã thu thập ba phiếu chấp thuận đa chữ ký cho hành động "transferOwnership" và rút được khoảng 50 triệu USD. Mandiant cho rằng cuộc tấn công này do nhóm Citrine Sleet (UNC4736 / AppleJeus) thuộc nước Triều Tiên thực hiện. Radiant là vụ tấn công đáng lo ngại nhất năm 2024 vì tất cả các phương pháp tốt nhất đều được áp dụng nhưng không có một trong chúng giúp ích. Ví cứng, đa chữ ký, phân phối địa lý, mô phỏng giao dịch, kiểm tra thủ công – những kẻ tấn công đã đánh bại tất cả bằng cách làm hỏng thiết bị hiển thị giao dịch. Nếu màn hình nói dối, chữ ký không có ý nghĩa.
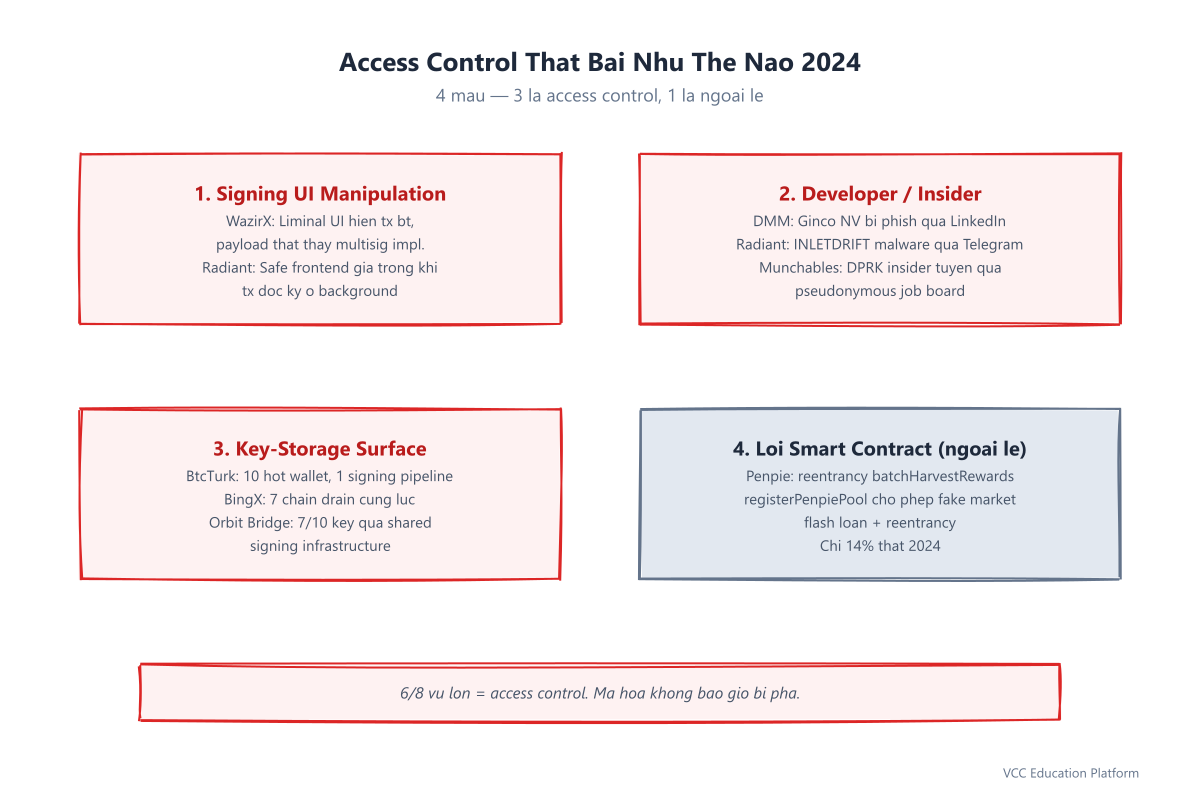
Những điểm chung: kiểm soát truy cập và chướng ngại vật con người
Nếu rút lui khỏi các sự kiện cụ thể, xu hướng rõ ràng. Sáu trong tám vụ tấn công lớn nhất năm 2024 đều là lỗi kiểm soát truy cập. Orbit Bridge đã mất 7 trong 10 khóa cho một sự vi phạm cơ sở hạ tầng chung. Munchables là một cửa sổ phía sau được cài đặt bởi một nhà phát triển của DPRK. DMM Bitcoin là một nhân viên nhà cung cấp bị phishing qua LinkedIn. BtcTurk và BingX đều đã mất các ví nóng đa chuỗi do các sự vi phạm về lưu trữ khóa. WazirX là sự khác biệt giữa giao diện người dùng ký và giao diện người dùng. Radiant là phần mềm độc hại trên các thiết bị phát triển giả mạo giao diện trước của Safe. Chỉ Penpie là một lỗi smart contract thuần túy.
Multisig không cứu được ai
Đây là bài học không thoải mái của năm 2024. WazirX có một multisig 4/6. Radiant có một multisig 3/11 với ví cứng và phân phối địa lý. Orbit Bridge có một giới hạn 7/10. BtcTurk có multisig trên các ví nóng. Không một trong những điều này ngăn chặn việc bị đánh cắp. Multisig làm tăng chi phí tấn công trên lý thuyết – bạn cần phải làm hỏng nhiều người ký tên độc lập – nhưng trong thực tế năm 2024, nó thất bại vì ba lý do khác nhau.
Thứ nhất, khi các khóa chia sẻ cùng một bề mặt lưu trữ, giới hạn sẽ sụp đổ. BtcTurk và BingX đều mất nhiều ví nóng cùng một lúc vì các khóa được lưu trữ trong một đường ống ký. Orbit Bridge mất 7 khóa cùng một lúc vì cơ sở hạ tầng ký, chứ không phải 7 cá nhân, đã bị xâm phạm. Thứ hai, khi giao diện ký nói dối, mỗi người ký đều độc lập xác nhận cùng một lời nói dối. Các ký giả của WazirX đều thấy một giao dịch lành mạnh trong giao diện người dùng Liminal. Các nhà phát triển của Radiant đều thấy dữ liệu hợp pháp trong giao diện trước của Safe. Giới hạn multisig được đáp ứng bằng các chữ ký hợp lệ trên một payload xấu. Thứ ba, khi một người bên trong duy nhất nắm giữ các vai trò hợp đồng có đặc quyền, không có giới hạn nào được áp dụng. Nhà phát triển của Munchables có thể tự tặng cho mình một số dư ETH nhờ vai trò của họ. Kỹ thuật mã hóa chưa bao giờ bị phá vỡ. Điểm chậm lại là giao diện giữa con người và chữ ký: những gì ký giả nhìn thấy, những gì họ tin rằng họ đang phê duyệt, và cách các khóa được lưu trữ. Multisig không giải quyết bất kỳ vấn đề nào trong số này.
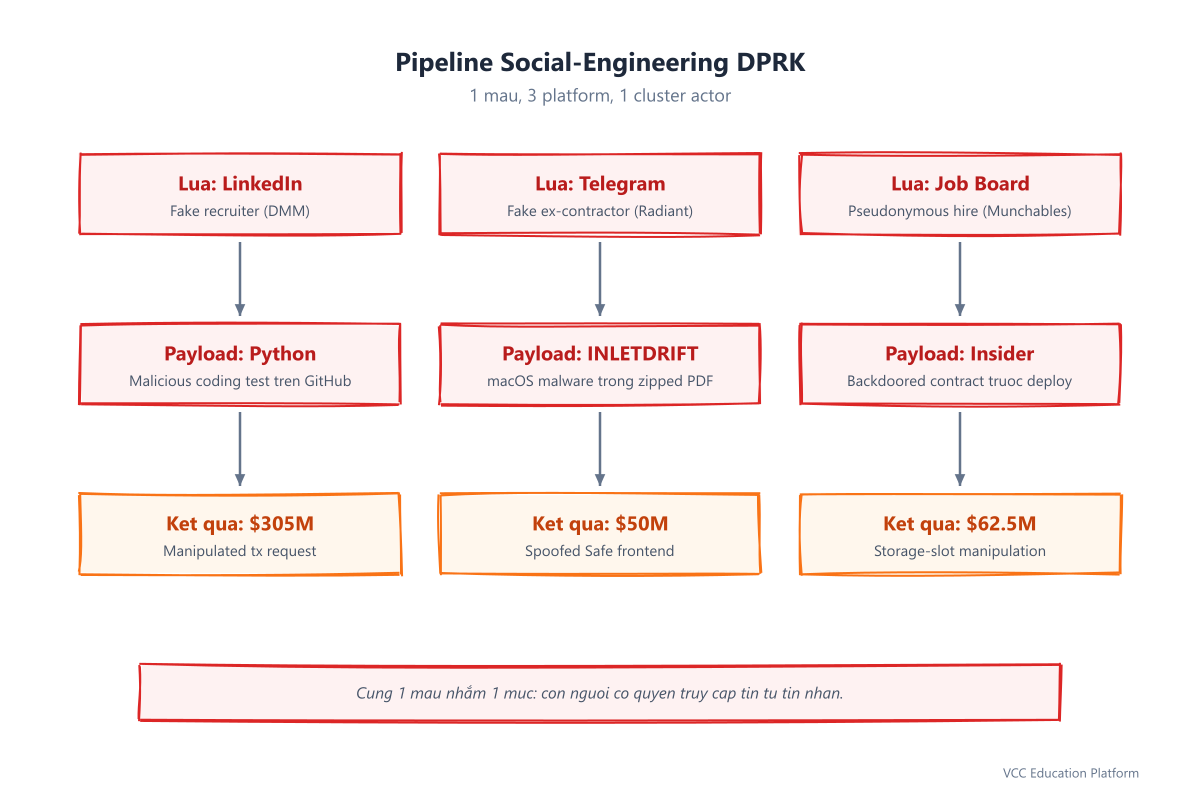
Kinh tế hóa kỹ thuật xã hội của CHDCND Triều Tiên
Nhóm được nhà nước Triều Tiên tài trợ đã liên quan đến ít nhất bốn trong tám cuộc tấn công lớn nhất năm 2024: DMM Bitcoin (do TraderTraitor và FBI xác định), WazirX (do Elliptic xác định), Munchables (do ZachXBT xác định là nội bộ Triều Tiên) và Radiant (do Mandiant xác định là Citrine Sleet). Cấu trúc kỹ thuật xã hội được sử dụng lại trên ba nền tảng. Trong trường hợp DMM, mồi nhử là một nhà tuyển dụng trên LinkedIn cung cấp một bài kiểm tra lập trình. Trong trường hợp Radiant, một tin nhắn trên Telegram từ một nhà thầu giả mạo chia sẻ một tệp PDF gói. Trong trường hợp Munchables, một nhà tuyển dụng ẩn danh đã đưa một cá nhân Triều Tiên vào dự án. Ba nền tảng, ba định dạng payload (chương trình Python, mã độc macOS trong một tệp ZIP, việc đặt nội bộ), một nhóm tác nhân. Cấu trúc mục tiêu là một nhân tố không đổi: một người có quyền truy cập tin tưởng một tin nhắn trông hợp pháp.
Điều gì đã ngăn chặn các cuộc tấn công này?
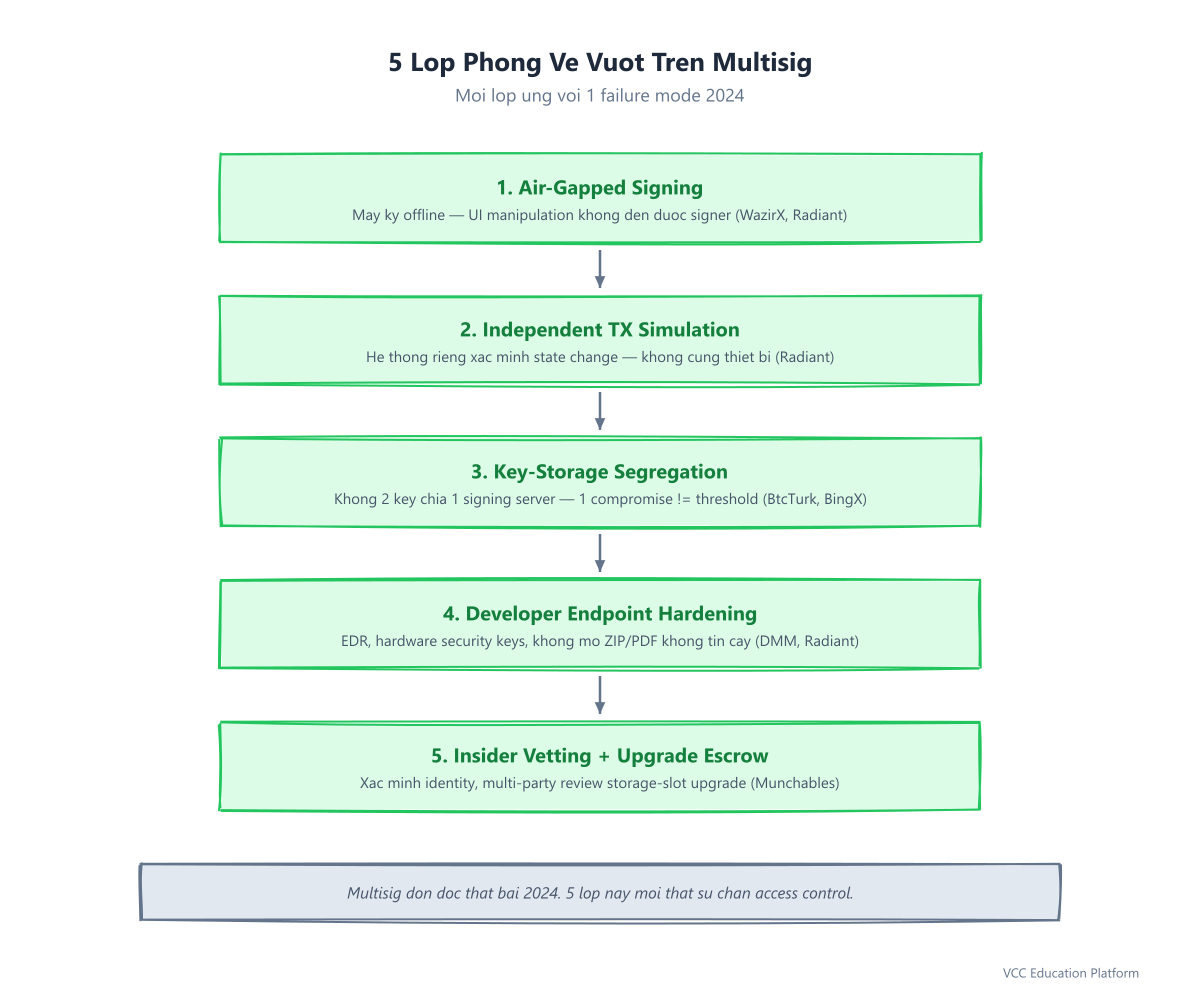
Các biện pháp phòng vệ sau đây không phải là lý thuyết. Mỗi biện pháp tương ứng trực tiếp với một cách thức thất bại trong năm 2024.
1. Đăng ký không kết nối mạng hoặc offline. Nếu máy đăng ký không có kết nối internet – tải dữ liệu giao dịch qua mã QR hoặc microSD từ máy được kết nối riêng – các hành vi của giao diện đăng ký-UI không thể tiếp cận người ký. WazirX và Radiant đều thất bại vì giao diện hiển thị giao dịch là cùng một giao diện kết nối với internet.
2. Mô phỏng giao dịch độc lập. Một hệ thống thứ hai, độc lập với giao diện ký kết, tự động mô phỏng giao dịch và báo cáo sự thay đổi trạng thái dự kiến – "nó thay thế cho việc triển khai multisig, không phải là chuyển giao" – sẽ phát hiện các payload của WazirX và Radiant. Radiant đã chạy mô phỏng Tenderly, nhưng trên cùng một thiết bị bị ảnh hưởng mà giả mạo giao diện trước. Tự chủ là điểm quan trọng.
3. Tách biệt lưu trữ khóa. Không hai khóa trong một multisig nên chia sẻ cùng một máy chủ ký, kho lưu trữ khóa hoặc quy trình quản lý khóa. BtcTurk và BingX đều mất nhiều ví nóng vì một sự cố đã dẫn đến nhiều khóa. Orbit Bridge mất 7 trong 10 khóa do sự cố cơ sở hạ tầng chung. Tách biệt có nghĩa là một kẻ tấn công chiếm đoạt một khóa sẽ chỉ nhận được một khóa, không phải là thang độ.
4. Tăng cường bảo mật điểm cuối của nhà phát triển. Các cuộc tấn công DMM, Radiant và Munchables đều được thực hiện thông qua máy của nhà phát triển. Nếu sử dụng công nghệ Dự đoán và Trả lời (EDR), các khóa bảo mật phần cứng cho truy cập cơ sở hạ tầng, thay đổi mã token phiên và chính sách nghiêm ngặt chống mở các tệp ZIP và PDF không đáng tin cậy, sẽ làm tăng đáng kể chi phí. INLETDRIFT được gửi trong một tệp PDF gói lại và được chia sẻ qua Telegram – một vector mà các biện pháp bảo vệ điểm cuối cơ bản nên đã ngăn chặn.
5. Xét duyệt nội bộ và bảo đảm nâng cấp quyền đặc biệt. Munchables thất bại vì một nhà phát triển không có tên được thuê mà không được xác minh danh tính và được cấp các vai trò hợp đồng có quyền đặc biệt. Xác minh danh tính các nhà phát triển, yêu cầu đánh giá đa bên đối với bất kỳ nâng cấp hợp đồng nào liên quan đến các khung lưu trữ, và bảo đảm các thay đổi có quyền đặc biệt với thời gian chậm sẽ ngăn chặn cửa sau.
Những câu hỏi thường gặp
Số tiền bị đánh cắp trong các vụ tấn công DeFi năm 2024 là bao nhiêu? Các ước tính tổng hợp dao động từ 1,46 tỷ USD (De.Fi, 165 vụ), 1,49 tỷ USD (Immunefi, 232 vụ) đến 2,36 tỷ USD (CertiK, 760 vụ bao gồm cả phishing). Vụ tấn công lớn nhất là DMM Bitcoin với 305 triệu USD. DMM và WazirX cộng lại chiếm 540 triệu USD, tương đương khoảng 36% tổng số thiệt hại trong năm 2024 theo Immunefi.
Lừa đảo tiền điện tử lớn nhất năm 2024 là gì? Lừa đảo DMM Bitcoin ngày 31 tháng 5 năm 2024 – 4.502,9 BTC trị giá 305 triệu USD bị đánh cắp từ sàn giao dịch Nhật Bản. FBI cho rằng nó do nhóm TraderTraitor của Bắc Triều Tiên thực hiện. Sự tấn công đã làm ảnh hưởng đến một nhân viên của Ginco, nhà cung cấp phần mềm ví của DMM, thông qua một nhà tuyển dụng giả trên LinkedIn, cung cấp một bài kiểm tra mã hóa Python độc hại.
Tại sao kiểm soát truy cập trở thành chủ đề của các cuộc tấn công tiền điện tử năm 2024? Kiểm soát truy cập chiếm 65-78% số thiệt hại do các cuộc tấn công trong năm 2024. Kiểm tra smart contract đã đạt được sự trưởng thành, đẩy các nhà tấn công hướng đến lớp người và cơ sở hạ tầng. Triều Tiên đã công nghiệp hóa kỹ thuật xã hội để tấn công nhân viên trong lĩnh vực tiền điện tử. Sự chấp nhận nhiều chữ ký đã tạo ra sự tự tin giả bởi các giao diện ký và lưu trữ khóa đã trở thành các điểm yếu duy nhất. Các sàn giao dịch đa chuỗi có nghĩa là một sự vi phạm duy nhất có thể cạn kiệt tài sản trên nhiều mạng cùng một lúc.
Là lỗi kiểm soát truy cập hay không? Có. WazirX đã mất 235 triệu USD khi các hacker khai thác sự khác biệt giữa giao diện quản lý Liminal và payload giao dịch thực tế. Các ký giả đã chấp thuận nội dung trông bình thường; payload thực tế đã thay thế thực hiện đa ký với một hợp đồng được kiểm soát bởi kẻ tấn công. Thang giới hạn đa ký đã được đáp ứng bằng các chữ ký hợp lệ trên payload độc hại – một cuộc tấn công mạo hiểm giao diện ký kết.
Là lỗi của smart contract hay không? Không. Mặc dù đã lấy đi 50 triệu USD từ một giao thức cho vay DeFi, vụ tấn công của Radiant thực chất là một cuộc tấn công malware vào các thiết bị của các nhà phát triển. Malware INLETDRIFT, được gửi qua một tin nhắn Telegram giả mạo và một tệp PDF gói, đã làm hỏng ít nhất ba máy MacOS của các nhà phát triển. Malware đã giả mạo giao diện trước của Safe{Wallet} để các ký giả thấy các giao dịch hợp lệ trong khi các giao dịch độc hại được ký ở phía sau. Mandiant cho rằng đây là một cuộc tấn công của nhóm Citrine Sleet của Bắc Triều Tiên.
Multisig có ngăn chặn được các cuộc tấn công vào năm 2024 không? Không có cuộc tấn công lớn nào vào năm 2024 được ngăn chặn chỉ bằng multisig. WazirX (4-of-6), Radiant (3-of-11), Orbit Bridge (7-of-10) và BtcTurk đều có multisig và tất cả đều bị cạn kiệt. Multisig tăng chi phí lý thuyết của cuộc tấn công nhưng thất bại khi các khóa chia sẻ cùng một bề mặt lưu trữ, khi giao diện ký sai sự thật hoặc khi một người bên trong duy nhất nắm giữ các vai trò đặc quyền. Dạy bài học năm 2024 là multisig là cần thiết nhưng không đủ.
Có tiền bị đánh cắp nào được thu hồi trong năm 2024 không? Tỷ lệ thu hồi vẫn còn thấp – khoảng 8,8% theo De.Fi. Cái ngoại lệ nổi bật là Munchables, nơi toàn bộ 62,5 triệu USD đã được hoàn trả trong vòng 24 giờ – không phải vì sự khoan dung, mà vì kẻ tấn công không thể rút tiền ra do giới hạn tính năng cầu nối của Blast và sự chậm trễ trong việc rút tiền trong vòng 14 ngày. Binance đã đóng băng 5,3 triệu USD tiền bị đánh cắp của BtcTurk. Khi tiền đến với các mixer như Tornado Cash, chúng thực sự không thể thu hồi được.
Là Triều Tiên đứng đằng sau các cuộc tấn công DeFi năm 2024? Nhóm được nhà nước Triều Tiên tài trợ đã liên quan đến ít nhất bốn trong tám cuộc tấn công lớn nhất năm 2024. FBI chính thức cho rằng DMM Bitcoin là do TraderTraitor thực hiện. Mandiant cho rằng Radiant Capital là do Citrine Sleet thực hiện. ZachXBT liên kết kẻ tấn công Munchables với DPRK. Elliptic cho rằng WazirX là do hacker Triều Tiên thực hiện. Immunefi ước tính các cuộc tấn công liên quan đến DPRK đã kiếm được tổng cộng 285 triệu USD trong năm 2024, chiếm khoảng 16% tổng số thiệt hại của tiền điện tử.