
Khi các nhà phân tích an ninh tổng hợp các vụ tấn công defi 2023, một xu hướng thống trị mọi phát hiện khác: không phải logic smart contract kỳ lạ đã tiêu tốn nhiều tiền nhất, mà là các private key bị đánh cắp. Trong khoảng 751 sự cố an ninh và khoảng 1,7 tỷ đến 2 tỷ USD trong thiệt hại, một số ít sự cố vi phạm khóa đã gây ra gần một nửa giá trị bị đánh cắp. Bài tổng hợp này đi qua các vụ tấn công lớn nhất trong năm – Euler Finance, lỗi bug Curve Vyper, Multichain, Mixin Network, Atomic Wallet và Poloniex – và giải thích tại sao việc quản lý khóa, chứ không phải mã nguồn, đã trở thành câu chuyện chính của năm 2023.
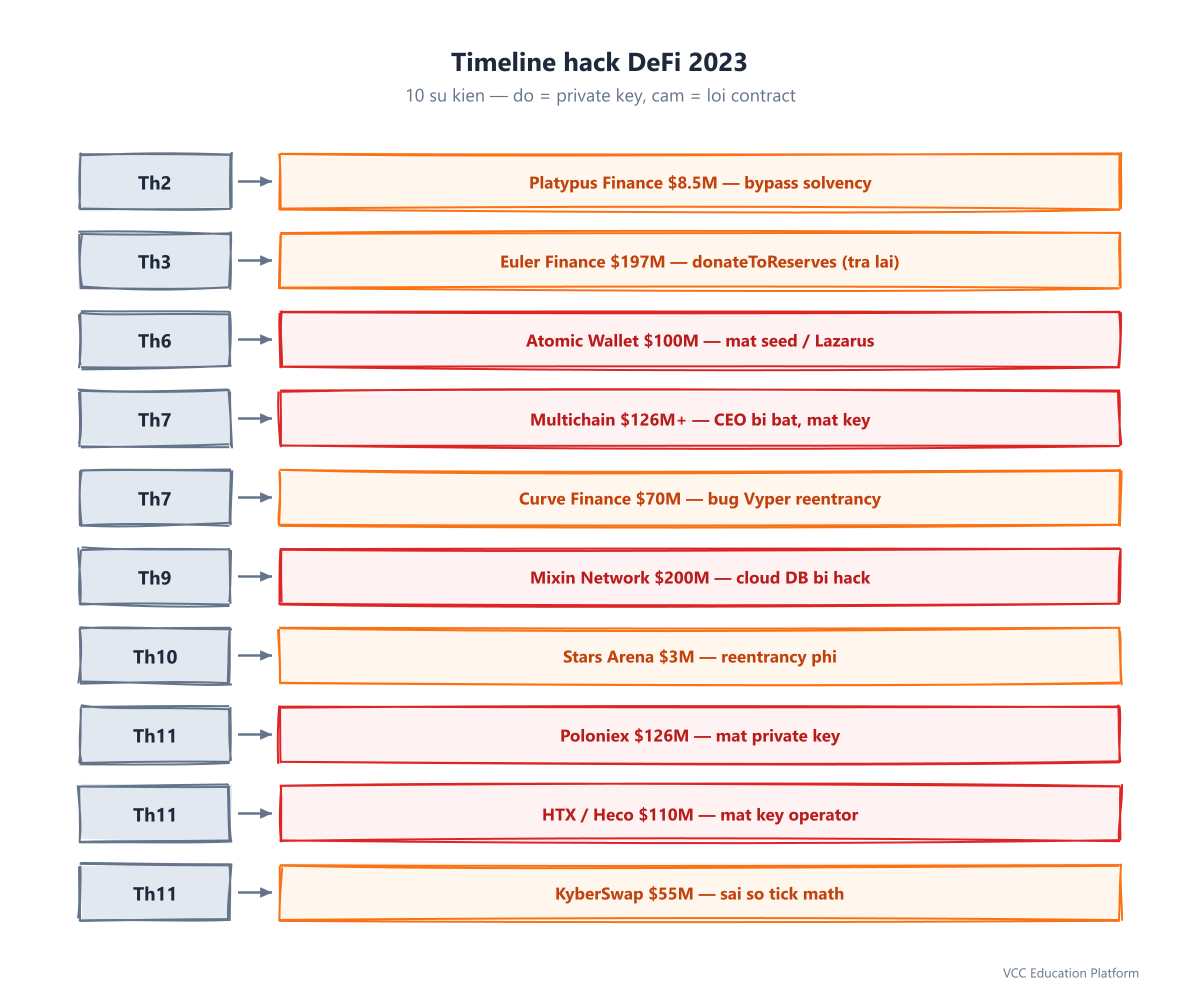
Chung cảnh tổng thể: bao nhiêu tiền bị đánh cắp trong năm 2023?
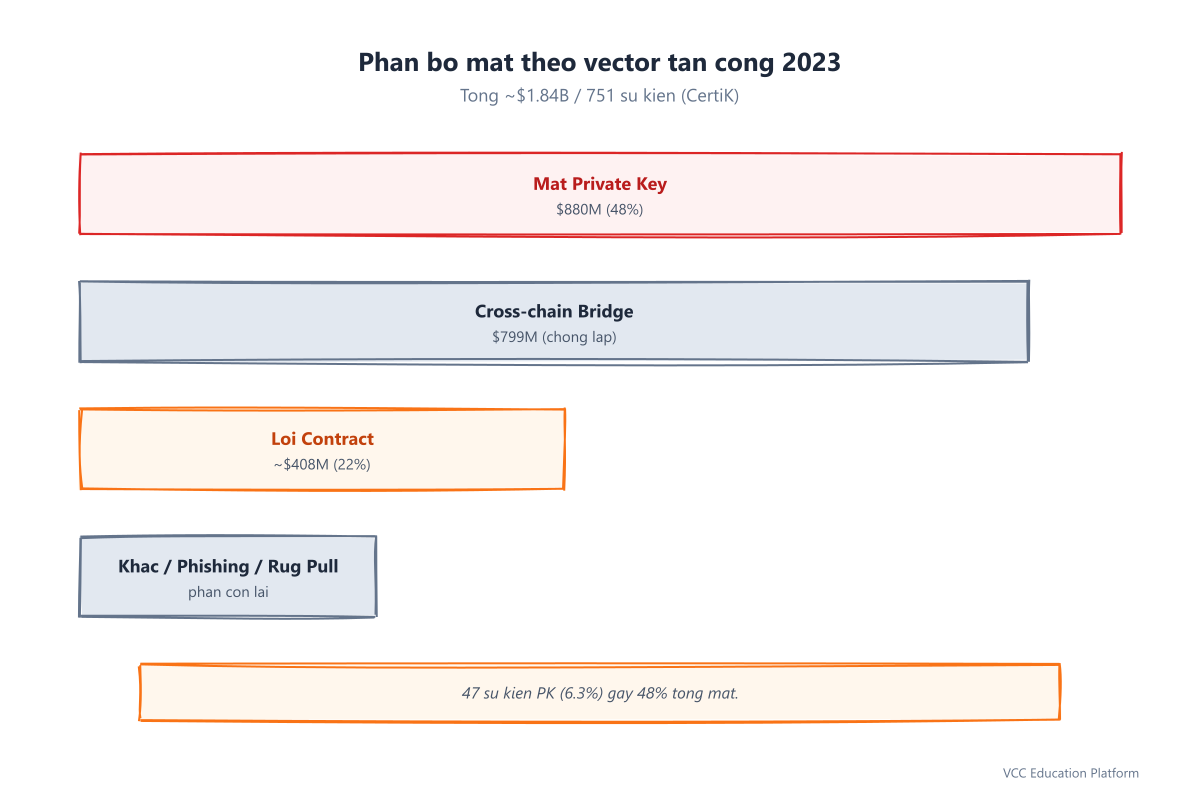
Bốn công ty báo cáo an ninh hàng đầu không đồng ý về một con số duy nhất, nhưng họ đồng ý về hình dạng của năm đó. Báo cáo Hack3d của CertiK ghi nhận 1,84 tỷ USD bị mất trong 751 sự cố, giảm 51% so với 3,7 tỷ USD trong năm 2022. Beosin ước tính tổng thiệt hại từ các cuộc tấn công, lừa đảo và rút cạn tài sản ở mức 2,02 tỷ USD, trong đó có 191 cuộc tấn công lớn chiếm khoảng 1,4 tỷ USD. Chainalysis đo lường thiệt hại về tiền điện tử ở mức khoảng 1,7 tỷ USD, ghi nhận rằng mặc dù giá trị bằng đô la giảm 54% so với năm trước, số lượng sự cố thực tế đã tăng từ 219 lên 231.
Không đồng ý về phương pháp – liệu bạn chỉ tính các vụ khai thác hợp đồng trên chuỗi, hay bao gồm cả phishing, rút tiền và việc rút tiền từ ví nóng của các sàn giao dịch tập trung. Mọi dữ liệu đều đồng ý rằng DeFi vẫn là chiến trường chính, và một vector tấn công duy nhất đã vượt xa sức nặng của nó.
Vectơ chủ đạo: vi phạm mật khẩu riêng
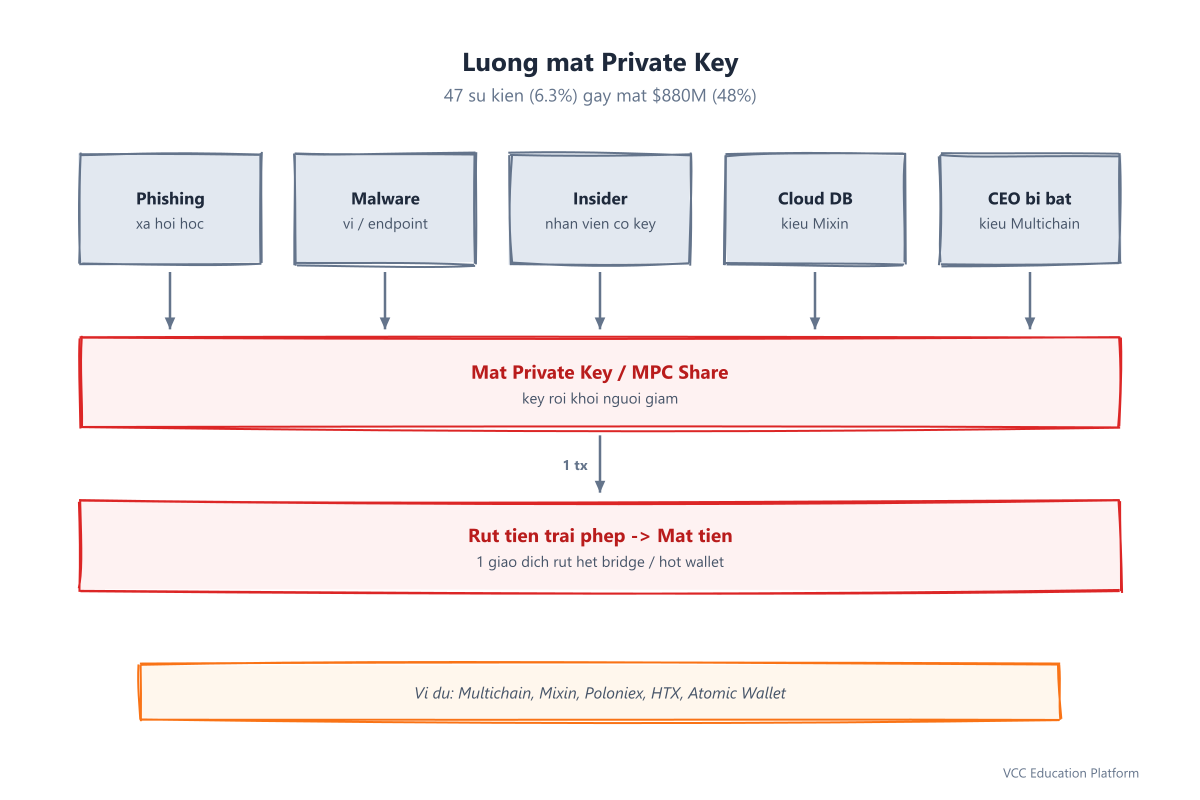
CertiK ghi nhận 880,9 triệu USD liên quan đến việc bị đánh cắp private key trong 47 sự kiện – chỉ chiếm 6,3% số vụ việc nhưng tương đương 48% tổng số thiệt hại. Beosin đã ghi nhận 30 sự kiện đánh cắp private key trị giá khoảng 627 triệu USD, hoặc 44,9% tổng số thiệt hại do hack. Báo cáo Top 100 DeFi Hack của Halborn đi sâu hơn, phát hiện rằng vào năm 2023 cụ thể, các private key bị đánh cắp đã gây ra 52,2% các cuộc tấn công và 55,7% giá trị bị đánh cắp.
Điều đáng lo ngại là một ngành công nghiệp tự quảng cáo mình dựa trên phân quyền. Các lỗ hổng trong hợp đồng xảy ra thường xuyên hơn – Beosin ghi nhận 99 trong số đó trong 191 cuộc tấn công – nhưng mỗi lần đều tiêu tốn ít hơn. Các vi phạm về private key là rất hiếm nhưng có thể gây thiệt hại nghiêm trọng: một khóa bị đánh cắp có thể làm trống một cầu nối, một ví nóng của sàn giao dịch, hoặc cả một máy chủ cắt nối chuỗi. Tháng 11 năm 2023 đã làm rõ điều này một cách tàn nhẫn, khi Poloniex, HTX/Heco Bridge và KyberSwap Elastic đều bị tấn công trong cùng một tháng.
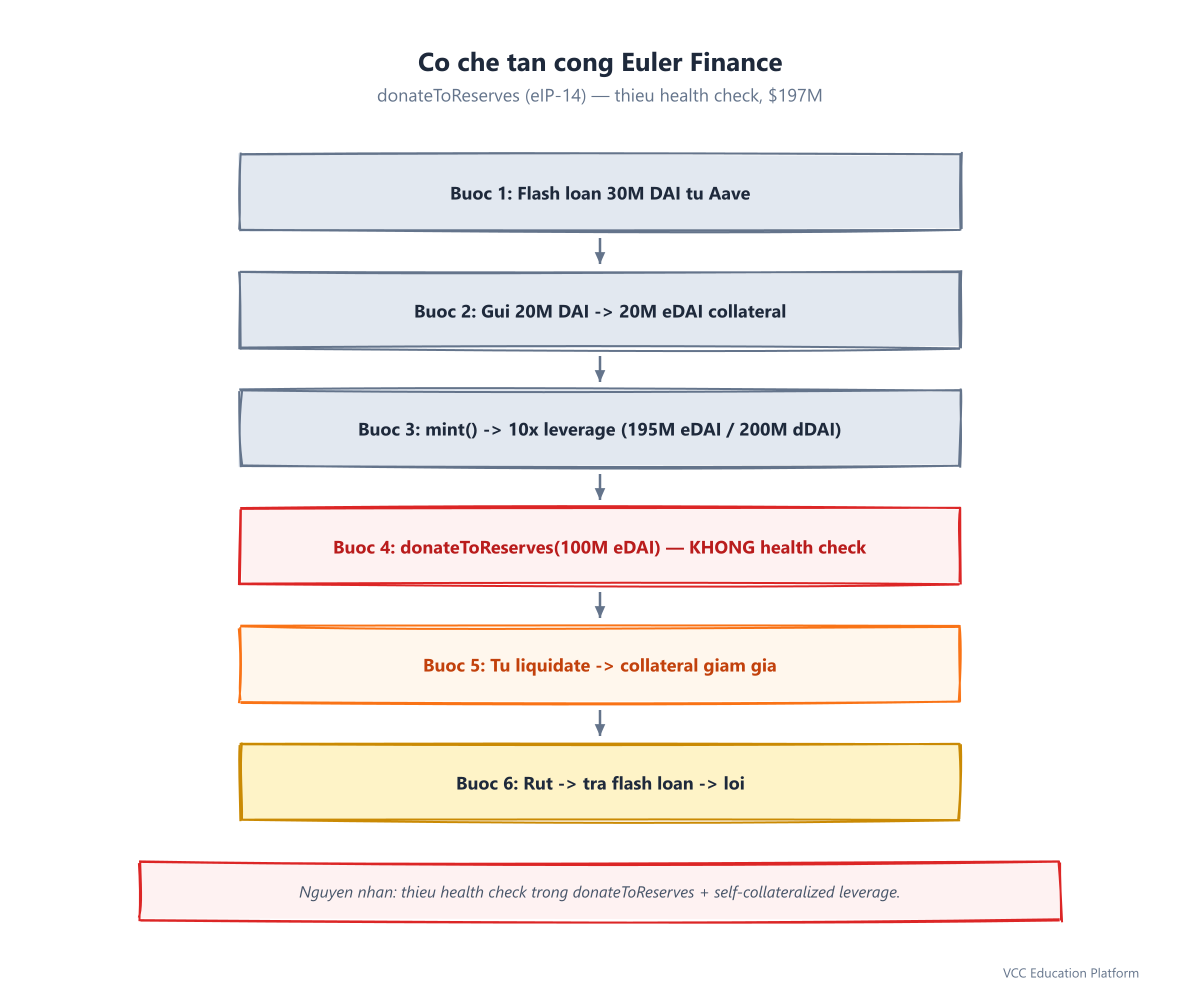
Euler Finance — 13 tháng 3, 2023 (197 triệu USD, đã hoàn trả)
Sự khai thác hợp đồng sạch lớn nhất năm 2023 là Euler Finance, một giao thức cho vay được xây dựng dựa trên mô hình eToken/dToken tiết kiệm vốn của riêng họ. Vào khoảng 08:50 UTC ngày 13 tháng 3, một kẻ tấn công đã rút khoảng 197 triệu USD trong DAI, wBTC, stETH và USDC trên 5 bể Euler. Sự khai thác này đã trở thành bài học định danh của năm vì một lý do: mọi đồng tiền có thể khôi phục được đã được trả lại vào ngày 3 tháng 4, sau khi đàm phán trực tuyến với một hacker tự nhận mình là "Jacob".
Nhược điểm: donateToReserves không có kiểm tra sức khỏe
Nguyên nhân chính nằm trong EToken::donateToReserves, một hàm được giới thiệu trong nâng cấp giao thức eIP-14. Hàm này cho phép người dùng đốt cháy các eToken của họ – vị trí tài sản thế chấp – như một khoản đóng góp cho dự trữ của giao thức. Vấn đề nghiêm trọng là nó đốt cháy tài sản thế chấp không thực hiện kiểm tra sức khỏe trên tài khoản, và quan trọng là nó không đốt cháy các dToken tương ứng (nợ). Điều này cho phép kẻ tấn công tạo ra "nợ xấu" cố ý.
Sự tấn công kết nối ba cơ chế Euler với nhau:
- Vay flash 30M DAI từ Aave.
- Nạp 20M DAI để nhận 20M eDAI làm tài sản thế chấp.
- Chạy lệnh
mint()để tự tăng vốn lên khoảng 10 lần, tạo ra 195.6M eDAI làm tài sản thế chấp cho khoản nợ 200M dDAI. - Tặng 100M eDAI cho quỹ dự phòng – không có kiểm tra sức khỏe, nên vị thế này bị mất tích một cách im lặng.
- Tự thanh toán thông qua một hợp đồng riêng, thu về chiết khấu thanh toán động trong tài sản thế chấp được chiết khấu.
- Rút tiền còn lại khoảng 38.9M DAI, trả nợ vay flash, và giữ khoảng 8.9M DAI lợi nhuận cho mỗi nhóm.
Sự tấn công này đã được lặp lại trong 5 kho. Dạy bài học sâu hơn là "donateToReserves" chỉ trở nên nguy hiểm vì Euler kết hợp các yếu tố như đòn bẩy tự bảo đảm, chiết khấu thanh toán động, và kiểm tra không thay đổi thiếu trong một hệ thống. Mỗi tính năng đều có thể được bảo vệ một cách độc lập; nhưng khi kết hợp lại, chúng tạo ra một con đường để cạn kiệt quy trình.
Curve Finance Vyper Bug — 30 tháng 7, 2023 (70 triệu USD)
Nếu Euler là một bài học về sự thiếu hụt các tính chất không thay đổi, thì lỗ hổng Curve là một bài học về sự tin tưởng vào trình biên dịch. Vào ngày 30 tháng 7, khoảng 70 triệu đô la đã bị rút ra từ các kho lưu lượng Curve – pETH/ETH, alETH/ETH, msETH/ETH và CRV/ETH – thông qua một lỗi lặp lại mà không nên có thể xảy ra.
Một khóa tái nhập không khóa
Các bộ nhớ bị ảnh hưởng được viết bằng Vyper phiên bản 0.2.15, 0.2.16 và 0.3.0, và sử dụng decorators @nonreentrant('lock') để ngăn chặn các cuộc gọi reentrant. Decorator được thiết kế để đặt một slot lưu trữ ngăn chặn mọi lần re-entry trong khi một hàm đang được thực thi. Lỗi: trình biên dịch Vyper đã phân phối một số slot lưu trữ khác nhau cho cùng một khóa có tên trong các hàm khác nhau. add_liquidity và remove_liquidity cả hai đều khai báo @nonreentrant('lock'), nhưng trình biên dịch đặt các dấu hiệu khóa của chúng ở các địa chỉ khác nhau, do đó các lớp bảo vệ trong một hàm không ngăn chặn hàm khác.
Kết quả là, một kẻ tấn công có thể gọi remove_liquidity và trong quá trình gọi lại (raw_call) trả lại ETH cho người gọi, lại tiếp tục tham gia vào kho thông qua một hàm khác trong khi việc ghi sổ lưu lượng vẫn chưa đồng nhất. Cách tấn công đầu tiên đã đánh vào kho pETH-ETH JPEG vào lúc 13:10 UTC, mặc dù một bot MEV đã vượt lên kẻ tấn công và thu giữ một phần giá trị.
Lỗi đã được đưa vào Vyper 0.2.15 và đã được bất ngờ sửa chữa trong 0.3.1 – không ai nhận ra rằng khóa reentrancy bị phá vỡ cho đến ngày 30 tháng 7 năm 2023. Chỉ các pool thực hiện raw_call ETH bản địa hoặc giữ các token ERC-777 mới bị ảnh hưởng; các pool WETH bình thường an toàn vì các chuyển khoản WETH không kích hoạt các callback. Một số nguồn vốn sau đó đã được khôi phục bởi các hacker đội trắng và các nhà điều hành MEV đã cạn kiệt các pool dễ bị tấn công một cách phòng thủ.
Multichain — 6 tháng 7, 2023 (126 triệu USD+, TVL bị đóng băng hiệu quả)
Sự sụp đổ của Multichain là ví dụ rõ ràng nhất về "giao dịch phân tán trong tiếp thị, tập trung trong thực tế". Vào ngày 6 tháng 7, các rút tiền không được phép đã lấy đi khoảng 126 triệu đô la từ cầu Fantom, Moonriver và Dogechain của Multichain – wETH, wBTC, USDC, DAI, LINK và USDT. Sau đó, phân tích cho thấy tổng TVL không thể truy cập đạt mức cao nhất là 1,5 tỷ đô la khi các khoản tiền của người dùng không thể chuyển đi nữa.
Giám đốc điều hành giữ tất cả các chìa khóa
Nguyên nhân gốc rễ không phải là lỗi trong hợp đồng. Giám đốc điều hành của Multichain, Zhaojun He, đã bị cảnh sát Trung Quốc bắt giữ ở Kunming vào ngày 21 tháng 5 năm 2023. Các thiết bị chứa các phần chia sẻ khóa MPC đã bị thu giữ. Mặc dù Multichain tuyên bố về tính phân tán của tính toán đa bên, tất cả các máy chủ MPC và các private key đều nằm trong quyền kiểm soát độc quyền của giám đốc điều hành. Khi các khóa được giữ lại với ông, quy trình đã mất khả năng bảo mật các cầu của chính nó.
Ngày 14 tháng 7, đội ngũ Multichain công khai xác nhận việc bắt giữ giám đốc điều hành và thông báo rằng giao thức sẽ ngừng hoạt động. Chị của giám đốc điều hành cũng bị bắt sau khi cố gắng chuyển số tiền còn lại. Nguyên nhân vẫn còn mơ hồ – việc rút tiền có thể là một sự thỏa hiệp bên ngoài sử dụng các khóa bị đánh cắp, hành động của bên trong, hoặc sự tịch thu của chính phủ – nhưng sự thất bại về cơ cấu là không thể nhầm lẫn: một thiết bị chuyển tiền tỷ đô la dựa vào thiết bị của một người.
Mixin Network — 23 tháng 9, 2023 (200 triệu USD)
Mixin Network đã mất khoảng 200 triệu USD khi cơ sở dữ liệu của nhà cung cấp dịch vụ đám mây của họ bị tấn công vào sáng sớm theo giờ Hong Kong. Reuters, CoinDesk và Decrypt đều đưa tin về sự kiện này như một trong những vụ trộm tiền điện tử lớn nhất năm 2023. Mixin đã thuê Google’s Mandiant và SlowMist để điều tra.
Một mạng phân tán với cơ sở dữ liệu tập trung
Mixin tự quảng cáo mình là một mạng lưới phân tán với 35 nút chính, tài sản trị giá khoảng 1 tỷ USD và khoảng một triệu người dùng. Sự hack này đã bộc lộ khoảng cách giữa quảng cáo và kiến trúc: các hồ sơ tài sản của mạng sống trong một cơ sở dữ liệu đám mây tập trung, và khi cơ sở dữ liệu này bị xâm phạm, kẻ tấn công có thể tạo ra các hồ sơ rút tiền. Các khoản gửi và rút tiền đã bị đình chỉ ngay lập tức; các chuyển khoản nội bộ không bị ảnh hưởng vì chúng chỉ cập nhật (cơ sở dữ liệu bị xâm phạm).
Vụ sự cố Mixin là "đôi gò" của Multichain. Cả hai dự án đều tuyên bố là phân quyền, nhưng lại tập trung bảo mật vào một thành phần ngoài chuỗi duy nhất - trong trường hợp Multichain là phần cứng của một người, trong trường hợp Mixin là một cơ sở dữ liệu đám mây. Dạy chúng ta rằng một mạng chỉ có thể được phân quyền như mức độ phụ thuộc trung tâm nhất của nó.
Atomic Wallet — 3 tháng 6, 2023 (100 triệu USD)
Atomic Wallet, một ứng dụng ví không có người quản lý, đã mất hơn 100 triệu USD trên khoảng 5.500 ví người dùng bị xâm phạm vào tháng 6 năm 2023. Các tài sản bị đánh cắp bao gồm BTC, ETH, USDT, DOGE, LTC, BNB, MATIC và TRX. Vào tháng 8 năm 2023, FBI đã chính thức xác định cuộc tấn công này là do nhóm Lazarus của Triều Tiên dưới danh nghĩa TraderTraitor.
Thỏa thuận về hạt giống, nguyên nhân chưa rõ
Vectơ kỹ thuật chính xác chưa được công bố. Các giả thuyết bao gồm một cơ chế cập nhật phần mềm bị xâm nhập, sự rò rỉ seed phrase thông qua telemetry, một phụ thuộc yếu kém đã lỗi thời trong thư viện ký hợp đồng, và sự thiếu ngẫu nhiên trong việc tạo ra seed phrase. Điều được biết là mô hình rửa tiền: các khoản tiền được chuyển qua máy trộn Sinbad, người kế nhiệm của Blender.io, phù hợp với quy trình đã được xác lập của Lazarus.
Atomic Wallet có ý nghĩa trong bài tổng kết năm 2023 vì nó đã chuyển mục tiêu từ các giao thức sang người dùng cuối. Người tấn công không cần phải phá vỡ một smart contract – họ cần phải làm suy yếu phần mềm tạo và lưu trữ các cụm từ seed. Từ quan điểm bảo quản khóa, một ứng dụng ví là một hệ thống private key được phân phối rộng rãi.
Poloniex và cầu nối HTX/Heco — tháng 11 năm 2023 (126 triệu USD + 110 triệu USD)
Tháng 11 là tháng tàn khốc nhất. Vào ngày 10 tháng 11, Poloniex – thuộc sở hữu của nhà sáng lập Tron Justin Sun – đã mất khoảng 126 triệu USD từ các ví nóng trên Ethereum, Tron và Bitcoin. Tài sản bao gồm ETH, TRX, USDT, TUSD, PEPE, FLOKI, SHIB và BTC. CertiK xếp nó là vụ vi phạm private key lớn thứ hai trong năm. Tiền đã được rửa sạch thông qua hơn 681 ví; trong một chi tiết gần như hài hước, kẻ tấn công đã gửi 2,5 triệu USD trong các token GLM trực tiếp vào hợp đồng token, khiến chúng không thể khôi phục được. Justin Sun đã công khai đưa ra một phần thưởng 5% cho những người đội trắng.
12 ngày sau, vào ngày 22 tháng 11, HTX (cũ là Huobi) và cầu nối Heco đã mất khoảng 113 triệu USD. wallet của nhà điều hành cầu nối Heco chiếm khoảng 85 triệu USD; wallet nóng của HTX chiếm khoảng 30 triệu USD. Cả hai đều có liên quan đến Justin Sun. Nguyên nhân gốc rễ là vi phạm private key: chức năng withdrawToken của cầu nối chỉ có thể được gọi bởi một nhà điều hành, và khóa của nhà điều hành đã bị đánh cắp. Tiền điện tử ERC-20 bị đánh cắp đã được đổi thành ETH và phân tán trên nhiều ví.
Kết hợp với nhau, Poloniex và HTX/Heco đã đẩy tổng số thiệt hại do vi phạm private key trong năm 2023 lên trên 800 triệu USD – chiếm 56% tổng số thiệt hại trong năm, theo CertiK. Hai tổ chức liên kết với Justin Sun, bị tấn công cách nhau mười hai ngày, đều do các lỗi trong quản lý khóa ví nóng.
KyberSwap Elastic – 22-23 tháng 11, 2023 (55 triệu USD)
Cuộc chạy tháng 11 kết thúc với KyberSwap Elastic, một AMM cung cấp thanh khoản tập trung dựa trên Uniswap V3 với đường cong tái đầu tư. Một kẻ tấn công đã lấy đi khoảng 55 triệu USD trên nhiều chuỗi – Ethereum, Arbitrum và các chuỗi khác – ảnh hưởng đến 2.367 nhà cung cấp thanh khoản độc lập.
Thiếu chính xác trong phép tính tick
Thời điểm này, lỗ hổng nằm trong hàm computeSwapStep(). Hàm calcReachAmount() tính toán lượng đầu vào cần thiết để đạt đến mức giá mục tiêu, nhưng một lỗi tròn số đã khiến nextSqrtP vượt quá targetSqrtP một chút. Kết quả, mã nguồn đã sử dụng kiểm tra bất bình đẳng (!=) thay vì so sánh chính xác, do đó hàm _updateLiquidityAndCrossTick bị bỏ qua. Lượng thanh khoản không được loại bỏ khi vượt qua một tick, dẫn đến việc tính toán thanh khoản hai lần.
Hacker đã điều khiển các khoảng thời gian tick rỗng, trở thành nhà cung cấp thanh khoản duy nhất trong những khoảng thời gian đó, và sau đó khai thác lỗi tròn số để lấy ra giá trị không nên tồn tại. KyberSwap là ví dụ năm 2023 về lý do tại sao các AMM có thanh khoản tập trung cần được kiểm tra chính thức về toán học tick – một lỗi tròn số 1 wei, lặp lại trong một giao dịch, đã dẫn đến mất 55 triệu USD.
Tại sao các private key lẻ thống trị trong năm 2023
Kết hợp lại trong năm, sáu lý do cơ cấu giải thích tại sao sự thỏa hiệp quan trọng đã vượt qua lỗi trong hợp đồng như là yếu tố gây mất mát chủ yếu:
- Công tác quản lý tập trung trong các hệ thống phân tán. Giám đốc điều hành của Multichain giữ toàn bộ cổ phần MPC; Mixin lưu trữ hồ sơ tài sản trong một cơ sở dữ liệu đám mây. Cả hai đã tạo ra các điểm rủi ro duy nhất trong các dự án tuyên bố là phân tán.
Khả năng bất đối xứng là khía cạnh quan trọng: các điểm yếu trong hợp đồng có tần suất cao, tác động cá nhân thấp (51,8% các sự cố, nhưng phân tán trên nhiều nhóm nhỏ hơn), trong khi các sự cố liên quan đến việc đánh cắp private key có tần suất thấp, tác động cao (6,3% các sự cố, ~48% các thiệt hại). Các nhà bảo vệ trong năm 2024 nên đã chi nhiều hơn cho việc quản lý khóa hơn là cho việc kiểm tra hợp đồng lần nữa.
Những bài học rút ra: Danh sách kiểm tra an ninh
Bản đồ các lỗ hổng năm 2023 phù hợp với một danh sách ngắn các biện pháp phòng vệ. Không một trong chúng là mới; tất cả đều bị bỏ qua bởi ít nhất một nạn nhân.
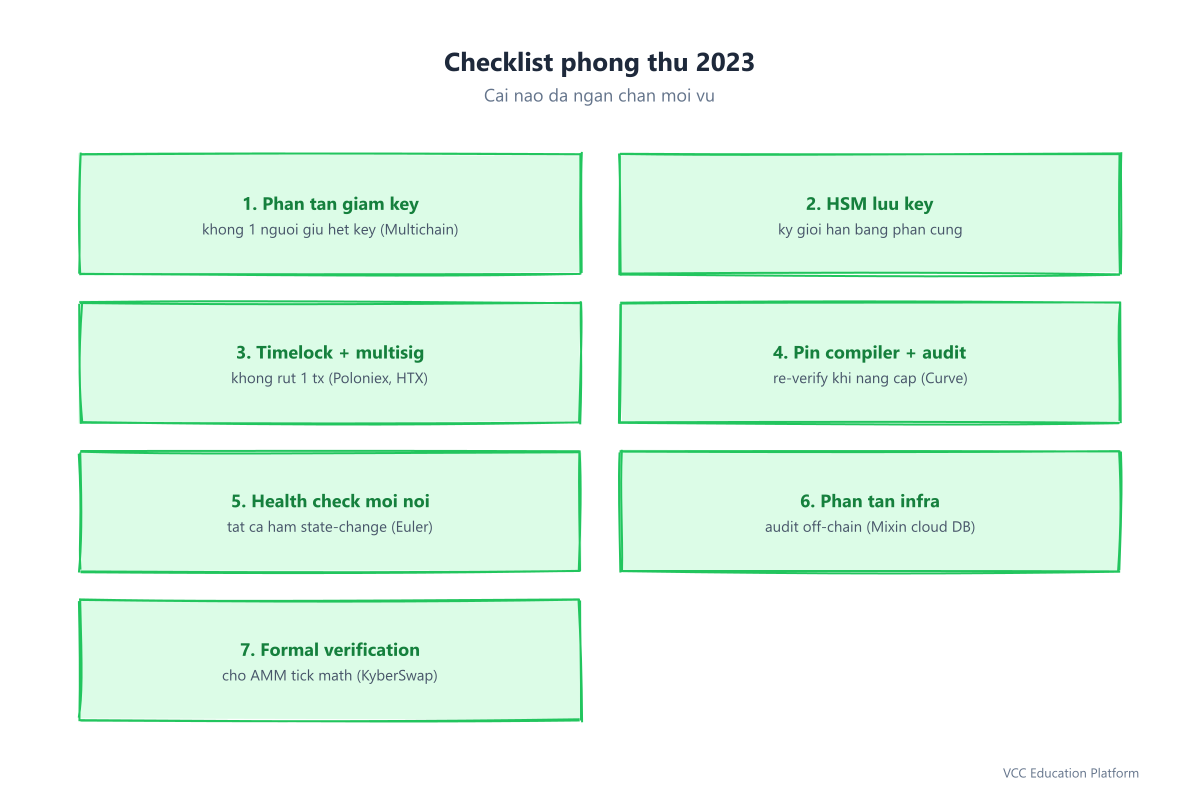
- Công tác quản lý chìa khóa phân tán. Không nên có một cá nhân nào kiểm soát tất cả các chìa khóa ký, các phần chia của MPC hoặc các thông tin xác thực của người điều hành. Multichain đã không thực hiện điều này theo cách tốn kém nhất có thể. 2. Các mô-đun bảo mật phần cứng (HSM). Các chìa khóa chuyển động hàng tỷ đô la phải nằm trong các HSM với giới hạn ký theo chính sách, không phải trên máy tính xách tay của giám đốc điều hành. 3. Các hạn chế thời gian và nhiều chữ ký cho việc rút tiền. Một giao dịch rút tiền yêu cầu hạn chế thời gian và nhiều chữ ký độc lập không thể bị cạn kiệt trong một giao dịch duy nhất, ngay cả khi một chìa khóa bị đánh cắp. 4. Định vị phiên bản trình biên dịch và kiểm tra lại khi nâng cấp. Lỗi của Vyper Curve tồn tại trong nhiều năm vì không ai kiểm tra lại rằng
@nonreentrantthực sự được khóa trong các giới hạn chức năng sau khi thay đổi trình biên dịch. 5. Kiểm tra tình trạng trên mỗi chức năng thay đổi trạng thái. Chức năngdonateToReservescủa Euler đã đốt cháy tài sản đảm bảo mà không kiểm tra tình trạng tài khoản. Mọi chức năng biến đổi tài sản đảm bảo hoặc nợ phải thực hiện bất biến về khả năng thanh toán của quy trình. 6. Infrastructure phân tán, không chỉ là các hợp đồng phân tán. Các nút trên chuỗi của Mixin không còn ý nghĩa khi cơ sở dữ liệu ngoài chuỗi của nó bị xâm phạm. Kiểm tra các phụ thuộc ngoài chuỗi, không chỉ các smart contract. 7. Kiểm tra chính thức cho toán học AMM. Lỗi tròn số vượt qua thời gian của KyberSwap chính xác là loại lỗi mà kiểm tra chính thức phát hiện và kiểm tra bỏ qua. Các AMM có lưu lượng tiền tệ tập trung nên xem toán học của chúng như mã cần bảo mật.
Hỏi đáp
Số tiền bị đánh cắp trong các vụ tấn công DeFi trong năm 2023 là bao nhiêu?
Từ 1,7 tỷ USD đến 2 tỷ USD, tùy thuộc vào công ty báo cáo. CertiK đã đếm được 1,84 tỷ USD trong 751 sự kiện; Beosin đã đếm được 2,02 tỷ USD, bao gồm cả phishing và rút tiền; Chainalysis đã đo lường 1,7 tỷ USD tiền điện tử bị đánh cắp. Thiệt hại riêng của DeFi theo Chainalysis là khoảng 1,1 tỷ USD, giảm mạnh so với năm 2022.
Lừa đảo DeFi lớn nhất năm 2023 là gì?
Theo các khoản thiệt hại do lỗ hổng trong hợp đồng, Euler Finance với số tiền 197 triệu USD vào ngày 13 tháng 3. Theo sự vi phạm private key, Mixin Network với số tiền 200 triệu USD vào ngày 23 tháng 9 và Multichain với số tiền hơn 126 triệu USD vào ngày 6 tháng 7 (với TVL lớn hơn nhiều bị đóng băng). Euler đáng chú ý vì gần như tất cả các khoản tiền bị đánh cắp đã được hoàn trả vào ngày 3 tháng 4.
Tại sao các vi phạm về private key được coi là vector tấn công chủ yếu trong năm 2023?
Vì chúng có tần suất thấp nhưng tác động lớn. CertiK chỉ tìm thấy 47 sự cố vi phạm khóa (6,3% tổng số sự cố) gây ra 880,9 triệu USD (48% tổng số thiệt hại). Một khóa vận hành bị đánh cắp có thể tiêu tốn một cầu hoặc ví nóng trong một giao dịch, trong khi các lỗ hổng hợp đồng thường chỉ tấn công một nhóm một lần.
Curve Finance bị hack có phải là lỗi của smart contract không?
Đó là một lỗi của trình biên dịch Vyper, không phải là lỗi trong mã của hồ chứa Curve. Thẩm mỹ viên @nonreentrant('lock') được thiết kế để ngăn chặn việc tái sử dụng, nhưng các phiên bản Vyper 0.2.15–0.3.0 đã phân bổ các khung lưu trữ khác nhau cho cùng một khóa trong các hàm, khiến cho bảo vệ không hiệu quả. Lỗi này đã được sửa chữa vô tình trong Vyper 0.3.1 và không bị phát hiện cho đến ngày 30 tháng 7 năm 2023.
Ai đứng sau vụ tấn công vào ví Atomic Wallet?
FBI cho rằng vụ tấn công vào ví Atomic Wallet do nhóm Lazarus của Bắc Triều Tiên thực hiện (program DPRK TraderTraitor) vào tháng 8 năm 2023. Tiền đã được rửa qua máy trộn Sinbad. Vectơ kỹ thuật chính xác – bản cập nhật bị xâm nhập, rò rỉ hạt giống hoặc ngẫu nhiên yếu – chưa được xác nhận công khai.
Có bao nhiêu tiền bị đánh cắp từ DeFi năm 2023 đã được thu hồi?
Có. Euler Finance đã lấy lại gần như toàn bộ 197 triệu USD sau các cuộc đàm phán trực tuyến với kẻ tấn công. Một số tiền của Curve đã được lấy lại bởi các hacker "bộ trang phục trắng" và các bot MEV, những người đã tiêu hao các pool dễ bị tấn công còn lại. Hầu hết các khoản mất mát do vi phạm private key (Multichain, Mixin, Poloniex, HTX) không được lấy lại.
Kết luận
Các vụ tấn công Defi năm 2023 cho thấy một câu chuyện nhất quán: ngành công nghiệp đã cải thiện đáng kể trong việc viết smart contract và giảm đáng kể trong việc bảo vệ các khóa. Tổng số thiệt hại giảm so với năm trước, văn hóa kiểm tra hợp đồng đã trưởng thành, và tuy nhiên, một số sự cố vi phạm khóa vẫn chiếm gần một nửa giá trị bị đánh cắp. Sự phục hồi của Euler và phản ứng của Curve đã cho thấy cộng đồng bảo mật DeFi có thể nhanh chóng tập hợp. Các sự cố Multichain, Mixin, Poloniex và Atomic Wallet cho thấy cộng đồng vẫn xem việc quản lý khóa như một điều không cần thiết.
Nếu năm 2023 dạy cho chúng ta một bài học, đó là điều này: chìa private key là vua. Cho đến khi việc quản lý chìa khóa được xử lý với sự nghiêm ngặt như kiểm toán hợp đồng – được phân phối trên các chủ sở hữu độc lập, được thực thi bằng phần cứng, được khóa bằng thời gian và được kiểm toán như một phần của cơ sở hạ tầng ngoài chuỗi – thì bài tổng kết năm sau sẽ có vẻ tương tự.