
Năm 2022 sẽ được nhớ như là thời điểm tài chính phi tập trung đã nhận ra, với nhiều đau khổ, rằng các cầu nối của nó là điểm yếu nhất. Trong 12 tháng, các nhà tấn công đã rút 3,5 tỷ USD từ các giao thức DeFi, và hơn một nửa số tiền đó đã chảy ra từ các cầu nối xuyên chuỗi – cơ sở hạ tầng được thiết kế để kết nối các blockchain với nhau. Bảng thời gian các vụ tấn công DeFi năm 2022 giống như một danh sách các lựa chọn thiết kế thảm họa: các khóa xác nhận được lưu trữ ở một nơi, các kiểm tra chữ ký tin tưởng tài khoản sai, một hash bằng 0 được coi là gốc tin cậy, và một flash loan đã mua quyền bỏ phiếu của một DAO hoàn toàn trong vài giây.
Bài tổng hợp này sẽ đi qua các vụ tấn công lớn nhất trong năm, phân loại chúng theo cách thức thất bại đã khiến chúng có thể xảy ra, và rút ra những bài học kỹ thuật mà mọi nhà xây dựng cầu và giao thức nên áp dụng vào năm 2023 và những năm tiếp theo.
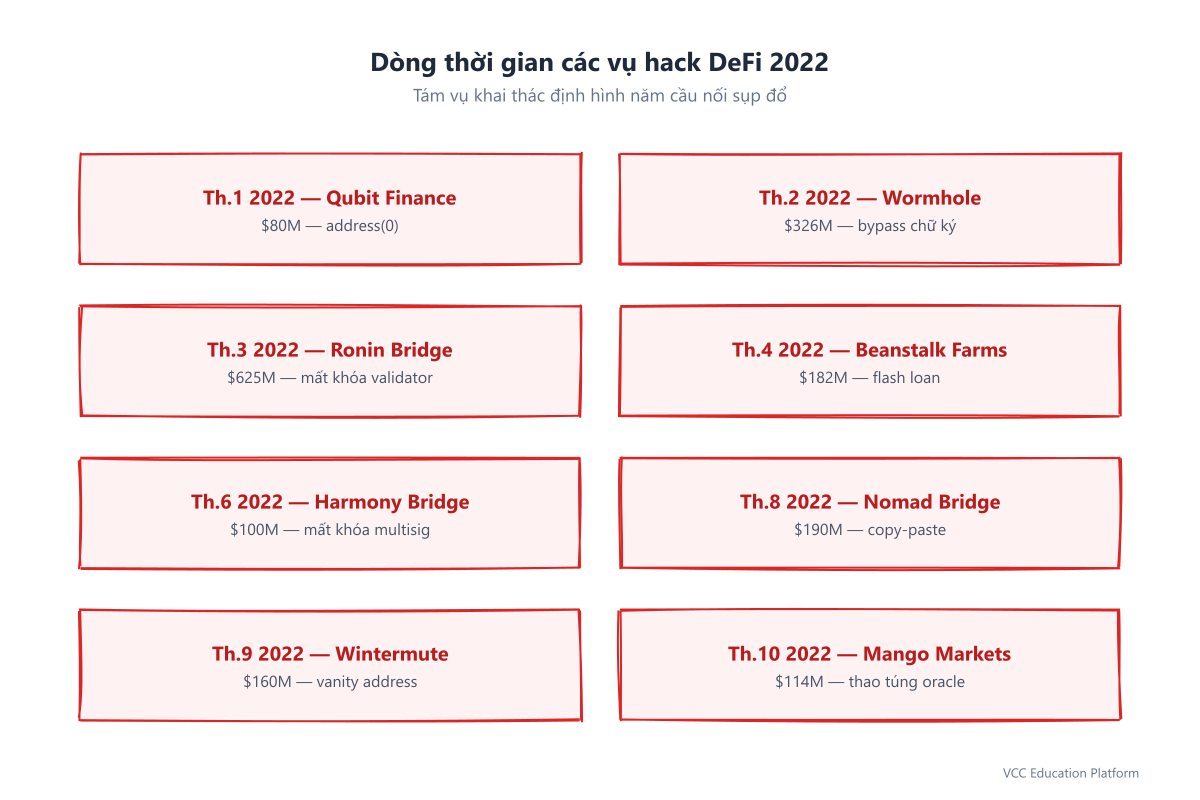
Tại sao năm 2022 trở thành năm của các cuộc tấn công vào cầu
Một cầu nối giữa các chuỗi, ở trung tâm của nó, là một kho chứa tài sản trên một chuỗi và phát hành một token đại diện trên chuỗi khác. Để thực hiện điều này một cách an toàn, nó phải giữ tài sản gốc trong quản lý, xác minh rằng việc khóa thực sự đã xảy ra và cho phép phát hành hoặc giải phóng trên bên kia. Bước quản lý này là vấn đề. Mặt khác với một sàn giao dịch phân tán hoặc một nhóm cho vay – nơi lưu lượng tiền tệ được phân bổ trên nhiều nhóm và nhiều người dùng – một cầu nối tập trung tất cả giá trị giữa các chuỗi trong một smart contract duy nhất hoặc một bộ nhỏ các khóa xác nhận. Nó là cái bẫy hấp dẫn nhất trong tất cả các lĩnh vực tiền điện tử.
Ba lực lượng hội tụ vào năm 2022 để làm cho các cầu trở thành mục tiêu chính:
- Cuộc phát triển cầu nối sau năm 2021. Tổng giá trị bị khóa trong các cầu nối xuyên chuỗi đã tăng lên trên 25 tỷ USD vào đầu năm 2022 khi người dùng theo đuổi lợi nhuận trên các chuỗi mới. Mỗi giá trị bị khóa càng lớn, càng có nhiều phần thưởng cho bất kỳ kẻ tấn công nào tìm thấy lỗi. 2. Code được phát hành vội vã, chưa được kiểm toán. Các nhóm phát triển cầu nối để giành thị phần, thường tái sử dụng code đã fork (tách) ra mà không hiểu các giả định của nó. Hai sự kiện Wormhole và Nomad đều có nguồn gốc từ logic xác minh tinh tế mà các kiểm toán viên bỏ qua hoặc không kiểm tra. 3. Quản lý khóa trung tâm. Nhiều cầu nối sử dụng các tập hợp validator nhỏ để tăng tốc. Ronin sử dụng 5 trong 9 chữ ký; cầu nối Horizon của Harmony sử dụng 2 trong 5. Khi các khóa được tập trung, việc đánh cắp một số máy là đủ để cho phép mọi việc rút tiền.
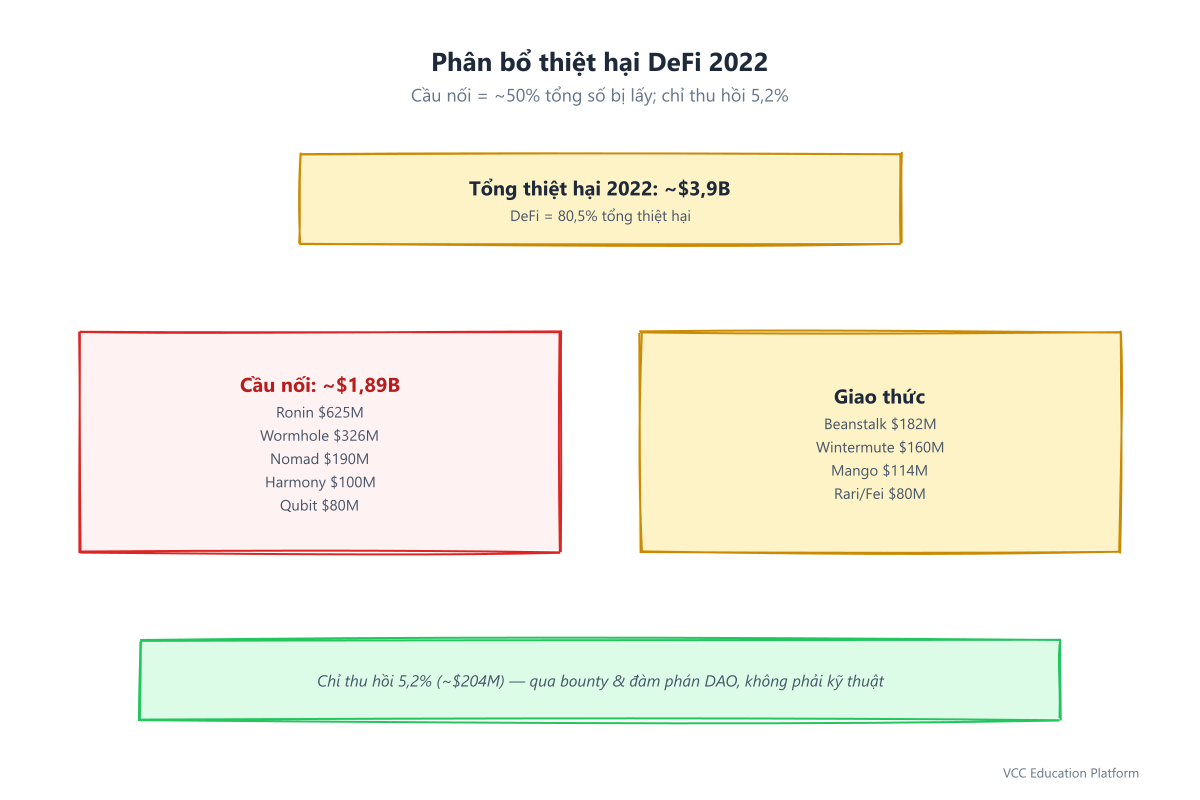
Các số liệu tổng hợp cho thấy câu chuyện. Immunefi ước tính tổng số thiệt hại từ tiền điện tử trong năm 2022 là 3,95 tỷ USD, trong đó DeFi chiếm 80,5%. Chainalysis ước tính con số này là khoảng 3,8 tỷ USD, 82,1% đến từ DeFi. Beosin cho biết 1,89 tỷ USD trong tổng số 3,6 tỷ USD của nó là do chỉ 12 sự cố liên kết. Bất kể con số chính xác là bao nhiêu, các liên kết là bề mặt thất bại chủ đạo trong năm.
Các vụ tấn công DeFi lớn nhất năm 2022: phân tích từng vụ tấn công
Cầu Ronin — 625 triệu USD (tháng 3 năm 2022)
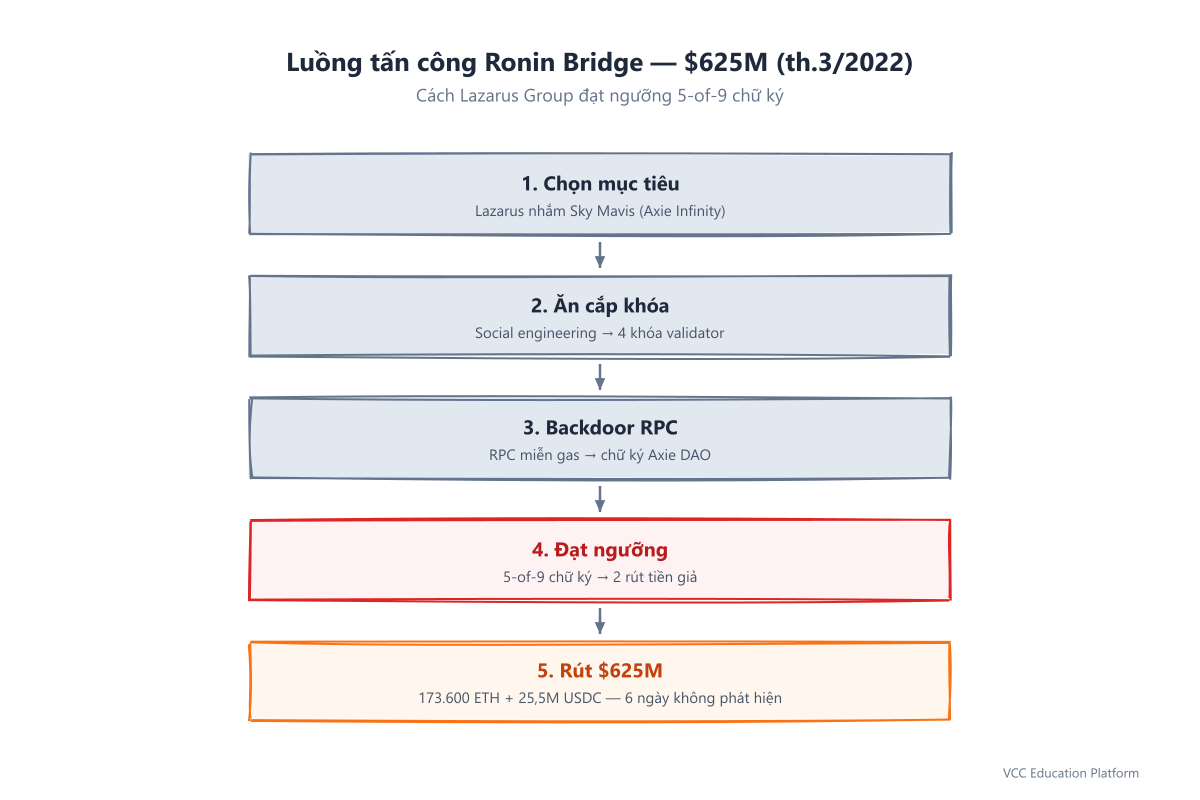
Lừa đảo lớn nhất trong năm, và lúc đó là lớn nhất trong lịch sử tiền điện tử, là lừa đảo cầu Ronin. Ronin là sidechain cung cấp năng lượng cho Axie Infinity, trò chơi kiếm tiền nổi tiếng trong năm 2021. Để chuyển tài sản giữa Ethereum và Ronin, chuỗi sử dụng 9 validator, với 5 chữ ký cần thiết để xác nhận bất kỳ rút tiền nào.
Người tấn công – sau này được FBI xác định là thuộc nhóm Lazarus của Triều Tiên – đã lấy được bốn chìa khóa xác nhận của Sky Mavis thông qua kỹ thuật kỹ thuật xã hội, sau đó khai thác một nút RPC không có phí gas mà Axie DAO đã đưa vào danh sách trắng. Vì nút đó không tính phí gas, người tấn công có thể yêu cầu các chữ ký từ nó mà không để lại dấu vết rõ ràng trên chuỗi, và validator của DAO đã ký các payload rút tiền độc hại mà không hề biết. Với năm trong số chín chìa khóa trong tay, người tấn công đã phê duyệt hai giao dịch rút tiền giả và lấy đi 173.600 ETH cùng 25,5 triệu USDC – tương đương khoảng 625 triệu USD.
Chi tiết gây hoang mang nhất là thời điểm. Sự tấn công xảy ra vào ngày 23 tháng 3, nhưng không ai phát hiện ra cho đến ngày 29 tháng 3, khi một người dùng cố gắng rút tiền và thất bại. Sáu ngày trộm cắp không được phát hiện là một thất bại trong việc giám sát, không chỉ là về mật mã. Chính phủ Hoa Kỳ sau đó thu giữ 30 triệu USD liên quan đến vụ tấn công – vụ thu giữ tiền mã hóa bị đánh cắp từ Triều Tiên đầu tiên – nhưng phần lớn số tiền đã được rửa tiền thông qua Tornado Cash và chuyển qua nhiều chuỗi hơn 12.000 địa chỉ.
Wormhole — 326 triệu USD (tháng 2 năm 2022)
Hacker tấn công Wormhole đã xảy ra sớm trong năm và cho thấy một cách thất bại hoàn toàn khác: lỗi trong smart contract trong quá trình xác nhận chữ ký. Wormhole là một cầu nối giữa Solana và Ethereum và các chuỗi khác, được bảo vệ bởi 19 người bảo vệ có chữ ký cho phép chuyển đổi token.
Nhân vật tấn công không đánh cắp bất kỳ khóa bảo vệ nào. Thay vào đó, họ đã khai thác một lỗi trong cách chương trình Wormhole trên Solana xác minh tập chữ ký bảo vệ. Hướng dẫn load_current_index của hợp đồng đã không thể xác minh rằng tài khoản sysvar mà nó đọc được là tài khoản sysvar Solana thực sự. Với việc gửi một tài khoản sysvar giả, người tấn công có thể chèn một tập chữ ký giả và thuyết phục hợp đồng rằng các bảo vệ đã chấp thuận phát hành 120.000 ETH gói trên Solana – những mã thông báo không có sự hỗ trợ thực sự.
Sau khi được phát hành, kẻ tấn công đã kết nối 93.750 ETH được gói lại trở lại Ethereum và rút tiền ETH thật. Công ty mẹ của Wormhole, Jump Crypto, đã quyết định tái đầu tư cầu nối bằng cách thay thế ETH bị đánh cắp từ kho bạc của mình, giúp người dùng tránh mất mát nhưng phải chịu thiệt hại 326 triệu USD. Kho báu 10 triệu USD được cung cấp cho kẻ tấn công đã bị bỏ qua. Giá token Solana giảm 13,5% khi tin tức được công bố, và sự cố này kéo dài khoảng 16 giờ từ đầu đến cuối.
Cầu Nomad — 190 triệu USD (tháng 8 năm 2022)
Hack cầu Nomad là một exploit kỳ lạ nhất trong năm đó vì nó trở thành, theo lời của những người quan sát, vụ cướp tập thể phi tập trung đầu tiên của một cầu có giá trị 9 chữ số. Nomad sử dụng một hệ thống gốc cam kết để xác thực các tin nhắn giữa các chuỗi. Trong một bản nâng cấp thường lệ vào ngày 21 tháng 6, nhóm đã đánh dấu hash bằng 0 – bytes32(0) – như một gốc đáng tin cậy. Ý định là để làm cho một tin nhắn cụ thể có thể xử lý, nhưng tác dụng phụ là thảm họa: bất kỳ tin nhắn nào chưa được xử lý trước đó giờ đây đều được coi là hợp lệ, vì hợp đồng Replica không thể xác thực các tin nhắn theo gốc đáng tin cậy.
Một khi một kẻ tấn công phát hiện ra điều này, lỗ hổng đã trở nên dễ dàng sao chép. Bất kỳ ai cũng có thể lấy dữ liệu gọi của kẻ tấn công, thay đổi địa chỉ người nhận bằng địa chỉ của mình và gọi hàm process(). Việc này đã làm giảm tổng giá trị của cầu từ 190,7 triệu USD xuống 1.794 USD trong vòng vài giờ, qua 960 giao dịch và 1.175 lần rút tiền riêng lẻ. Không cần flash loan, không cần kiến thức chuyên môn – chỉ cần sao chép, dán, thay đổi địa chỉ và giành chiến thắng.
Nomad đã đưa ra một khoản thưởng giữ 10% và trả lại 90%, thu hồi được khoảng 36 triệu USD. Sự kiện này chứng minh rằng các lỗ hổng trong DeFi có thể trở thành không cần sự cho phép: khi cuộc tấn công đơn giản đến mức đủ, rừng tối sẽ biến thành một cuộc săn mồi.
Beanstalk Farms — 182 triệu USD (Tháng 4 năm 2022)
Beanstalk là một giao thức stablecoin dựa trên tín dụng được điều hành bởi các chủ sở hữu token, họ bỏ phiếu bằng "Stalk" - một token quản trị không thể chuyển nhượng được kiếm được bằng cách gửi tài sản vào Silo của giao thức. Thiết kế cho rằng việc thu thập đủ Stalk để thông qua một đề xuất quản trị sẽ rất tốn kém.
Những kẻ tấn công đã phủ nhận giả định này bằng một flash loan. Họ đã vay khoảng 1 tỷ USD từ Aave, Uniswap và SushiSwap trong một giao dịch duy nhất, sử dụng số tiền vay đó để mua các mã token BEAN và gửi chúng vào Silo, đồng thời nhanh chóng sở hữu khoảng 67% quyền bỏ phiếu. Với quyền bỏ phiếu đa số, họ đã nộp hai đề xuất – BIP18, chuyển toàn bộ số tiền của quy trình sang kẻ tấn công, và BIP19, được đóng vai trò như một khoản đóng góp cho Ukraine. Vì chức năng emergencyCommit của Beanstalk cho phép bất kỳ đề xuất có hai phần ba quyền bỏ phiếu thực hiện ngay lập tức mà không có thời gian chờ đợi, cả hai đề xuất đã được thông qua và thực hiện trong cùng một giao dịch.
delegatecall trong đường dẫn thực thi đã chạy logic được cung cấp bởi kẻ tấn công, tiêu hao khoảng 77 triệu USD tài sản không thuộc Beanstalk và gây ra khoảng 182 triệu USD thiệt hại tổng thể cho giao thức. Tiền mã BEAN đã mất giá đồng và sụt giảm 86%. Beanstalk đã được kiểm toán bởi Omnicia, nhưng véc-tor quản lý cho flash loan đã được đưa vào sau khi kiểm toán hoàn tất. Tiền đã được rửa tiền thông qua Tornado Cash.
Wintermute — 160 triệu USD (Tháng 9 năm 2022)
Thất bại của Wintermute không phải là một cuộc tấn công vào cầu nối mà là sự vi phạm private key với một biến thể mã hóa. Wintermute là một nhà tạo thị trường lớn, và các hoạt động DeFi của nó được kiểm soát bởi một khóa quản trị trên một địa chỉ giả, bắt đầu bằng 0x0000000, được tạo ra bằng một công cụ có tên là Profanity.
Profanity tạo ra địa chỉ giả mạo bằng cách gieo hạt một máy tạo số ngẫu nhiên với giá trị 32 bit và sau đó tìm kiếm các khóa có địa chỉ phù hợp với chuỗi mở đầu mong muốn. Một hạt giống 32 bit trong một không gian khóa 256 bit có thể dễ dàng được tấn công bằng cách brute-force trên các GPU hiện đại. Ngày 15 tháng 9, 1inch công khai tiết lộ lỗ hổng Profanity. Wintermute đã chuyển ETH ra khỏi ví nóng của mình như một phản ứng nhưng quên xóa khóa quản trị khỏi kho DeFi. Một kẻ tấn công đã brute-force private key và cung cấp địa chỉ đó, lấy đi khoảng 160 triệu USD từ kho.
Dạy cho chúng ta một bài học không dễ chịu: các công cụ tiện lợi mà cắt góc về mật mã là những rủi ro hệ thống. Địa chỉ giả là một tính năng trang trí, nhưng điểm yếu đã tạo ra nó đã làm ảnh hưởng đến toàn bộ tài chính hoạt động.
Cầu Harmony — 100 triệu USD (tháng 6 năm 2022)
Hàng cầu Horizon của Harmony kết nối Ethereum với chuỗi Harmony và được bảo mật bằng 2-of-5 multisig. Người tấn công đã chiếm quyền kiểm soát hai private key – đáp ứng điều kiện giới hạn – và thực hiện 12 đến 14 giao dịch rút tiền trên ETH, USDC, WBTC, USDT, DAI và BUSD, tiêu thụ khoảng 100 triệu USD.
Các khóa đã được mã hóa bằng một cụm từ và được quản lý thông qua dịch vụ quản lý khóa, nhưng kẻ tấn công đã có thể giải mã chúng. FBI sau đó cho rằng cuộc tấn công này do nhóm Lazarus thực hiện, cùng đơn vị DPRK đứng sau vụ tấn công Ronin. Khoảng 96 triệu USD đã được rửa tiền thông qua Tornado Cash. Harmony đã phản ứng bằng cách nâng cấp cầu nối thành 4-of-5 multisig, nhưng thiệt hại đã xảy ra. Hai khóa trong số năm khóa không phải là mô hình bảo mật – đó là một điểm rò rỉ duy nhất mặc bộ trang phục multisig.
Mango Markets — 114 triệu USD (Tháng 10 năm 2022)
Mango Markets hack là một lỗ hổng do người tấn công, Avi Eisenberg, công khai tuyên bố là do mình thực hiện. Mango Markets là một sàn giao dịch sản phẩm phái sinh trên Solana sử dụng giá của mã thông báo MNGO làm tài sản thế chấp cho việc vay.
Eisenberg đã gửi khoảng 5 triệu USD trong USDC làm tài sản thế chấp, sau đó mua khoảng 4 triệu USD các mã token MNGO trên ba sàn giao dịch. Vì MNGO có mức độ thanh khoản thấp – khối lượng giao dịch hàng ngày trung bình dưới 100.000 USD – nên các giao dịch mua đã đẩy giá lên khoảng 2.300%. Với giá oracle của MNGO hiện đang bị bóp méo nghiêm trọng, tài sản thế chấp của Eisenberg bỗng nhiên có giá trị cao hơn khoản gửi của ông, và ông đã mở một vị thế MNGO vĩnh viễn lớn (khoảng 483 triệu hợp đồng) và vay khoảng 114 triệu USD qua nhiều mã token.
Do chịu áp lực từ Mango DAO, Eisenberg đã trả lại 67 triệu USD theo một thỏa thuận quản trị và cho rằng hành động của ông là giao dịch hợp pháp. Sau đó, ông bị kết án về lừa đảo và gian lận trong lĩnh vực hàng hóa vào tháng 4 năm 2024, mặc dù các bản án này đã bị hủy vào tháng 5 năm 2025. Sự kiện này đã nhấn mạnh đến việc token oracle có lưu lượng thanh khoản thấp có thể được sử dụng như một vũ khí và cách phân biệt giữa việc khai thác và giao dịch hiếu chiến là rất mơ hồ và nguy hiểm.
Bridge Hacks 2022: Ba cách thức thất bại khác nhau
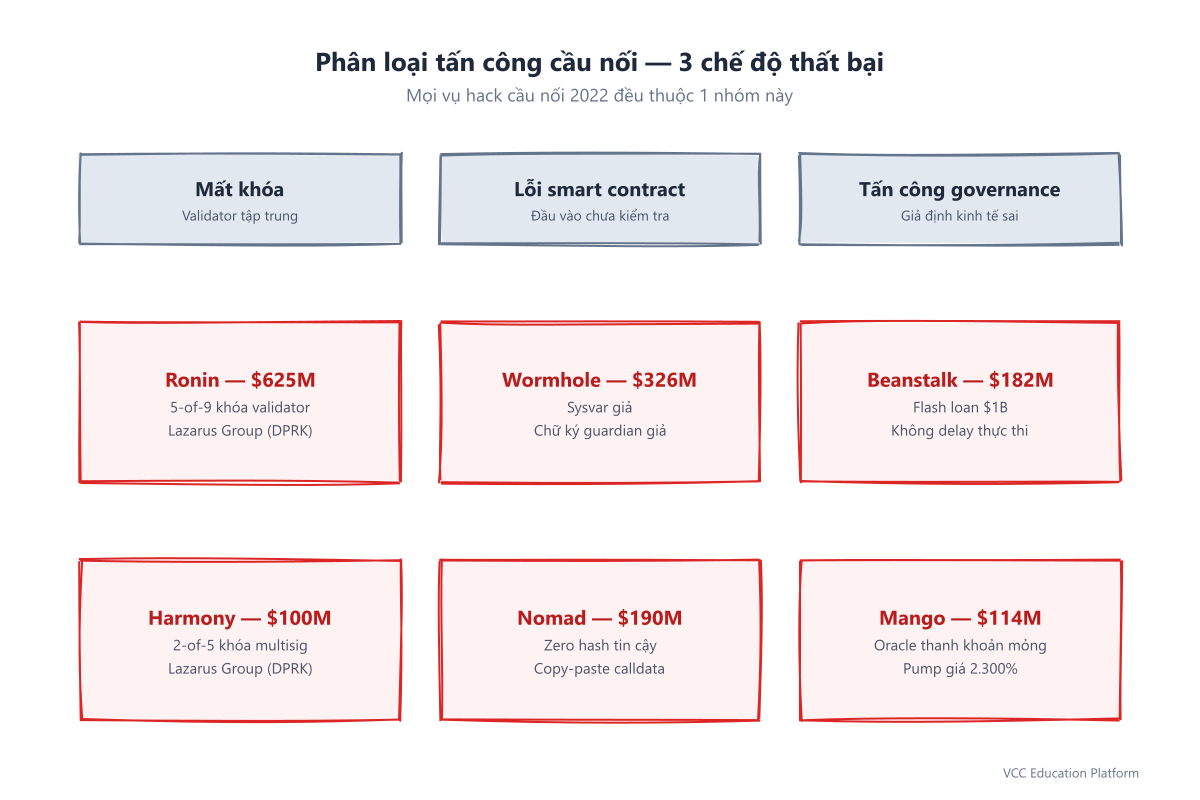
Khi nhìn lại trong năm, các vụ tấn công lớn nhất của Defi năm 2022 thuộc vào ba loại cấu trúc. Hiểu rõ mô hình nào được áp dụng là bước đầu tiên để chống lại chúng.
Phương thức thất bại 1 - Hành vi vi phạm chính
Ronin và Harmony đều thất bại vì các khóa xác thực hoặc khóa multisig của chúng tập trung và dễ bị đánh cắp. Kế hoạch 5-of-9 của Ronin và 2-of-5 của Harmony đều giả định rằng không có kẻ tấn công nào có thể thu thập đủ khóa để đáp ứng mức giới hạn. Trong cả hai trường hợp, giả định này là sai, và trong cả hai trường hợp, FBI cho rằng cuộc tấn công do nhóm Lazarus của DPRK thực hiện – 725 triệu USD chỉ từ hai cuộc tấn công.
Hệ thống bảo mật có cấu trúc: các tập hợp validator lớn hơn, phân cấp hơn, lưu trữ khóa dựa trên phần cứng, và chữ ký giới hạn không bao giờ tái tạo được khóa đầy đủ trên bất kỳ máy tính nào. Một cầu có độ bảo mật sụp đổ khi hai chiếc laptop bị tấn công không phải là phân tán.
Phương thức thất bại 2 - lỗi xác minh smart contract
Wormhole, Nomad và Qubit đều thất bại vì các smart contract của chúng tin tưởng vào các đầu vào mà chúng nên kiểm tra. Wormhole tin tưởng vào một tài khoản sysvar mà không kiểm tra xem nó có thật hay không. Nomad tin tưởng vào một hash bằng 0 như một gốc mà không kiểm tra những gì nó mang ý nghĩa cho các tin nhắn chưa được xử lý. Qubit tin tưởng vào address(0) như một token được liệt kê trong danh sách trắng mà không kiểm tra xem safeTransferFrom đến một địa chỉ trống có thành công không.
Tất cả những lỗi này đều là biến thể của cùng một lỗi: giả định được tích hợp trong mã nguồn mà một kẻ tấn công có thể vi phạm. Cách phòng thủ là kiểm tra nghiêm ngặt mọi đầu vào, kiểm tra định tính và kiểm tra mã nguồn đối kháng nhằm tìm kiếm "nếu giá trị này bằng 0, trống hoặc giả mạo thì sao?"
Phương thức thất bại 3 – Các cuộc tấn công về quản trị và kinh tế
Beanstalk và Mango thất bại không phải do mật mã bị phá vỡ, mà do các giả định kinh tế bị phá vỡ. Beanstalk cho rằng việc giành quyền bỏ phiếu đa số quá tốn kém; một khoản flash loan đã chứng minh điều đó không phải là đúng. Mango cho rằng oracle của nó phản ánh một giá thị trường hợp lý; một token có lưu lượng thanh khoản thấp đã chứng minh điều đó không phải là đúng.
Các biện pháp bảo vệ ở đây bao gồm thời gian giới hạn, giới hạn kinh tế và thiết kế oracle. Các đề xuất về quản trị không nên được thực hiện trong cùng một giao dịch mà chúng được thông qua. Các quórum chống lại flash loan, các sự chậm trễ trong việc bỏ phiếu và các giới hạn tài sản đều làm tăng chi phí của việc chiếm quyền quản trị. Các oracle nên sử dụng giá trung bình cân bằng theo thời gian, các nguồn cân bằng theo độ thanh khoản và các thiết bị ngắt chuỗi ngừng cho vay khi giá tài sản vượt quá một mức bình thường.
Khoảng cách phục hồi và sách hướng dẫn rửa tiền
Một trong những thống kê đáng chú ý nhất từ năm 2022 là tỷ lệ phục hồi. Immunefi ước tính chỉ có khoảng 5,2% số tiền bị đánh cắp – khoảng 204 triệu USD trong 12 trường hợp – được phục hồi. Hai thành công đáng chú ý đều là kết quả của yếu tố xã hội, chứ không phải kỹ thuật: Quỹ thưởng của Nomad đã thu về 36 triệu USD, và cuộc đàm phán của Mango DAO đã thu về 67 triệu USD. Không có trường hợp nào liên quan đến việc phá vỡ mật mã hoặc theo dõi tiền thông qua máy trộn.
Trong khi đó, quy trình rửa tiền trở nên dễ đoán. Tiền bị đánh cắp thường được chuyển từ hợp đồng khai thác sang Tornado Cash, sau đó được chuyển qua các chuỗi thông qua các cầu hợp pháp, và cuối cùng được chuyển sang Bitcoin hoặc stablecoin được lưu trữ trong ví không có người quản lý. Tiền của Ronin và Harmony đi theo con đường tương tự, và việc FBI xác định cả hai là của nhóm Lazarus đã chứng minh rằng Triều Tiên đã công nghiệp hóa quy trình này. Tornado Cash đã bị Bộ Tài chính Mỹ áp đặt các biện pháp trừng phạt vào tháng 8 năm 2022, nhưng các công cụ và kỹ thuật vẫn tồn tại.
Những bài học quan trọng để xây dựng các cầu an toàn hơn
Các vụ tấn công Defi năm 2022 đã dạy cho chúng ta một loạt bài học cụ thể và có thể thực hiện. Những bài học này không phải là những ý tưởng mới – nhiều trong số chúng đã được biết trước năm 2022 – nhưng chi phí bỏ qua chúng hiện được tính bằng hàng trăm triệu đô la cho mỗi vụ.
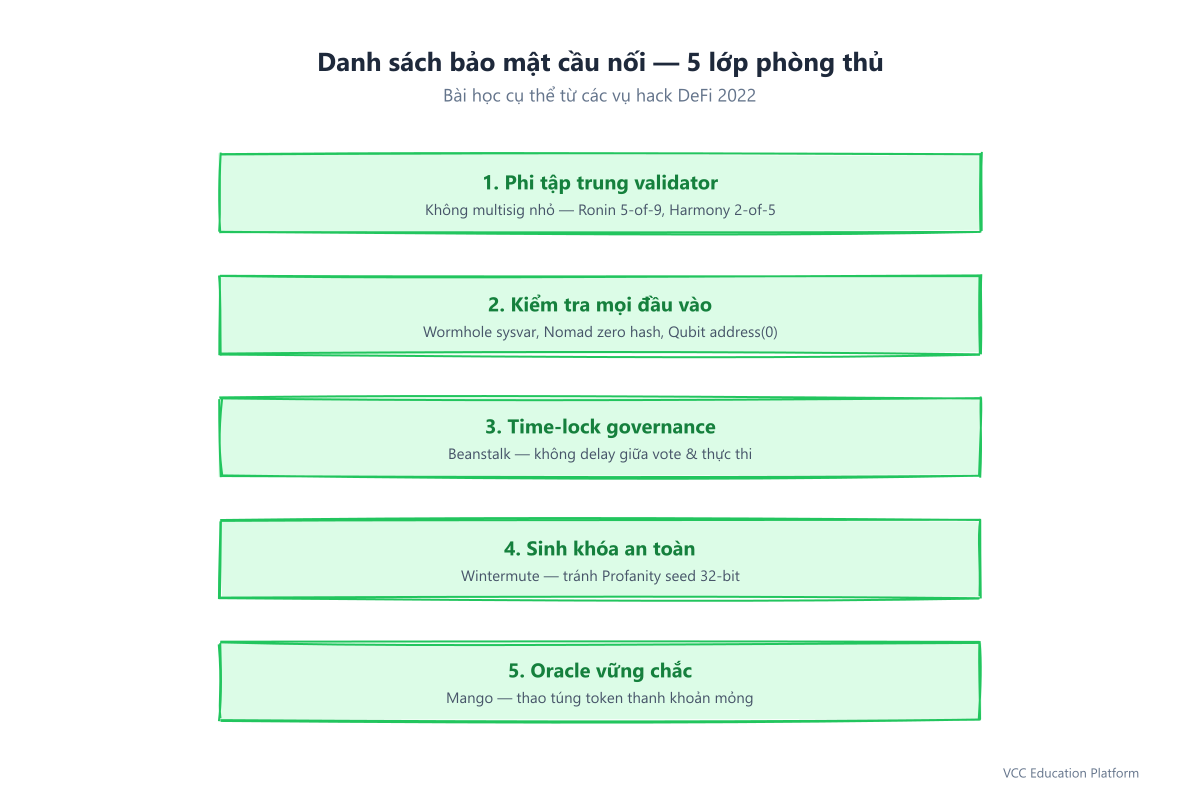
- Tách các tập hợp validator. Một cầu nối được bảo vệ bằng năm hoặc chín khóa chỉ có độ an toàn bằng độ an toàn của các khóa đó. Ronin và Harmony đều cho thấy rằng các multisig nhỏ là các điểm rủi ro duy nhất. Sử dụng các tập hợp validator lớn, được phân bố địa lý, với các mô hình ký hiệu giới hạn.
Những câu hỏi thường gặp
Số tiền bị đánh cắp trong các vụ tấn công DeFi trong năm 2022 là bao nhiêu?
Các báo cáo tổng hợp cho thấy tổng số thiệt hại của tiền điện tử trong năm 2022 nằm trong khoảng từ 3,6 tỷ USD đến 3,95 tỷ USD, trong đó DeFi chiếm khoảng 80%. Chỉ riêng các cầu nối đã mất khoảng 1,89 tỷ USD trong khoảng một chục sự kiện, khiến chúng trở thành loại thiệt hại lớn nhất.
Lừa đảo DeFi lớn nhất năm 2022 là vụ nào?
Hacker tấn công cầu Ronin vào tháng 3 năm 2022 là vụ lớn nhất, với số tiền bị đánh cắp khoảng 625 triệu USD. Vụ tấn công này được cho là do nhóm Lazarus của Triều Tiên thực hiện và vẫn là vụ hack tiền điện tử lớn nhất cho đến khi FTX sụp đổ vào cuối năm.
Tại sao các cầu là mục tiêu chính trong năm 2022?
Các cầu nối tập trung tất cả các nguồn cung cấp thanh khoản xuyên chuỗi trong một smart contract duy nhất hoặc một tập hợp validator nhỏ, khiến chúng trở thành các hố bẫy lớn nhất trong lĩnh vực tiền điện tử. Kết hợp với mã nguồn được viết vội vã và quản lý khóa tập trung, chúng trở thành mục tiêu hấp dẫn nhất và dễ bị tấn công nhất.
Có bất kỳ số tiền bị đánh cắp nào được thu hồi không?
Chỉ có khoảng 5,2% số tiền bị đánh cắp được thu hồi trong năm 2022. Các khoản thu hồi đáng chú ý đến từ các cơ chế xã hội – phần thưởng của Nomad thu về 36 triệu USD và cuộc đàm phán của Mango DAO thu về 67 triệu USD – thay vì thu hồi kỹ thuật.
Những khác biệt giữa sự thỏa hiệp về khóa và lỗi trong smart contract là gì?
Một sự thỏa hiệp quan trọng xảy ra khi kẻ tấn công đánh cắp các private key được sử dụng để thực hiện các hoạt động của cầu nối, như trong Ronin và Harmony. Một lỗi trong smart contract xảy ra khi mã chính bản thân có lỗi mà kẻ tấn công có thể khai thác mà không cần bất kỳ khóa nào, như trong Wormhole, Nomad và Qubit. Cả hai đều có thể làm suy yếu cầu nối, nhưng chúng đòi hỏi các biện pháp phòng thủ khác nhau.
Kết luận
Các vụ hack Defi năm 2022 không phải là một loạt sự cố không may mắn. Đó là kết quả có thể dự đoán của việc tập trung hàng tỷ đô la vào các cơ sở hạ tầng được xây dựng trên các giả định chưa được xác minh, các khóa tập trung và các thiết kế quản trị chưa từng được kiểm tra độ bền trước các flash loan. Những thiệt hại trong năm – Ronin, Wormhole, Nomad, Beanstalk, Wintermute, Harmony, Mango và những người khác – tạo thành một chương trình học về cách không nên xây dựng các cầu.
Tin tốt là các bài học có thể được học hỏi. Các tập hợp validator phân tán, xác minh dữ liệu nghiêm ngặt, các hạn chế quản trị, tạo khóa an toàn và thiết kế oracle mạnh mẽ đều nằm trong tầm tay của bất kỳ nhóm nghiêm túc nào. Các cầu nối tồn tại trong vòng tiếp theo sẽ là những cầu nối đã không xem năm 2022 như một hiện tượng bất thường, mà là một cảnh báo.