
Khi Ondo Finance ra mắt OUSG vào năm 2023, họ không chỉ thuê một auditor — họ tham gia Trail of Bits cho xem xét mã sâu, OpenZeppelin cho giám sát liên tục qua Defender, và sau đó Spearbit cho xác thực thiết kế kinh tế. Ba công ty. Ba phương pháp. Một sản phẩm Treasury được token hóa.
Đây không phải là quá mức. Đây là tiêu chuẩn mới cho bảo mật RWA audit.
Token hóa tài sản thực cầu nối hai thế giới: logic bất biến, minh bạch của blockchain và hiện thực hỗn loạn, có quyền hạn, off-chain của tài sản như Kho bạc Mỹ, bất động sản, hoặc tín chỉ carbon. Một audit hợp đồng thông minh tiêu chuẩn xác minh logic on-chain. Một RWA audit phải xác minh cầu nối giữa chúng.
---
Cầu Niềm Tin: Tại Sao RWA Audit Khác Bịt Với Audit Hợp Đồng Thông Minh
Hãy tưởng tượng bạn đang xây dựng một trái phiếu chính quyền Việt Nam được token hóa. Hợp đồng thông minh nói: "1 token = 1 trái phiếu." Mã hoàn hảo — không reentrancy, không overflow, kiểm soát truy cập đúng đắn. Trail of Bits cho nó một bảng sức khỏe sạch.
Nhưng trái phiếu thực nằm trong tài khoản của custodian tại kho lưu ký chứng khoán. Oracle cung cấp giá trái phiếu chạy trên một server ở Singapore. Ý kiến pháp lý gắn quyền sở hữu token với quyền sở hữu trái phiếu được viết dưới pháp luật Việt Nam nhưng token giao dịch toàn cầu.
Audit chỉ bao phủ 25% rủi ro.
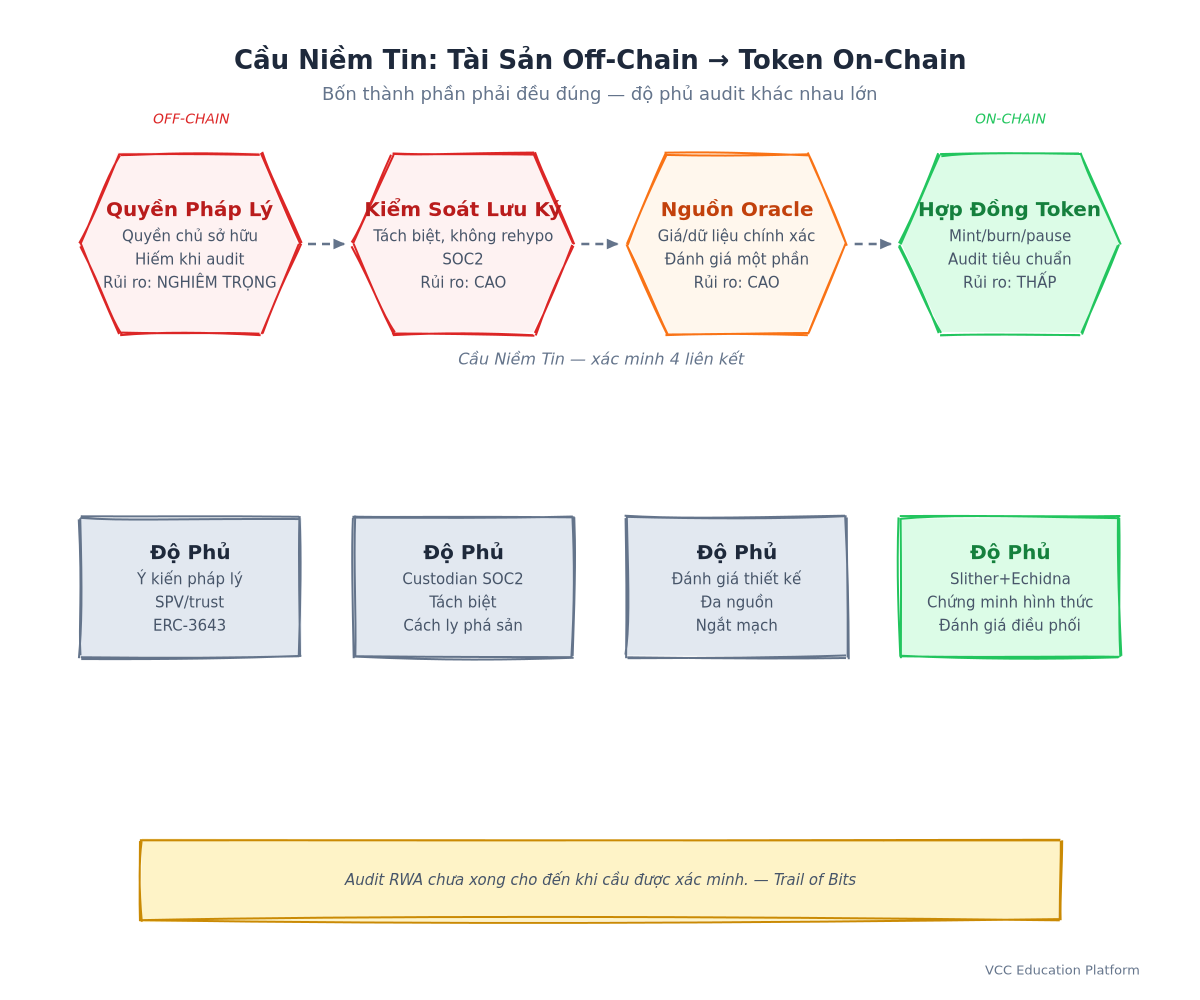
Mọi giao thức RWA đều có một Cầu Niềm Tin với bốn thành phần phải đều đúng:
| Thành Phần |
| Độ Phủ Audit Điển Hình |
| ------------ |
| ------------------------ |
| Quyền Sở Hữu Pháp Lý |
| Hiếm khi được bao phủ |
| Kiểm Soát Lưu Ký |
| Đôi khi (SOC2 custodian) |
| Nguồn Dữ Liệu Oracle |
| Một phần (xem xét thiết kế oracle) |
| Hợp Đồng Token |
| Audit tiêu chuẩn bao phủ thứ này |
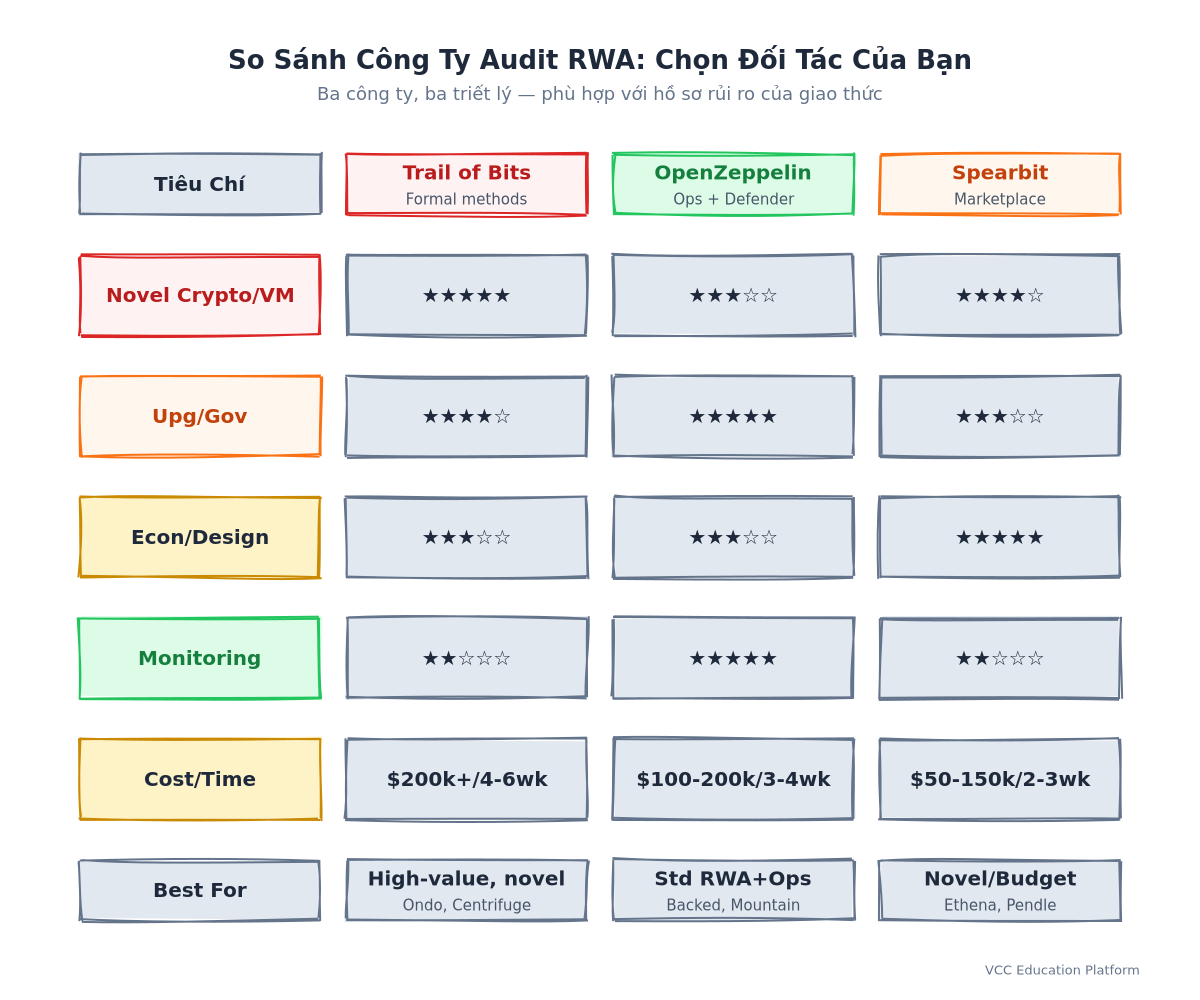
| Nếu Ưu Tiên Của Bạn Là... |
| -------------------------- |
| Crypto mới / an toàn VM |
| Hợp đồng nâng cấp + vận hành |
| Cơ chế tokenomics mới / thiết kế kinh tế |
| Ngân sách <$100k |
| Tuân thủ quy định (MiCA, VASP) |
| Độ sâu tối đa, chi phí không vấn đề |
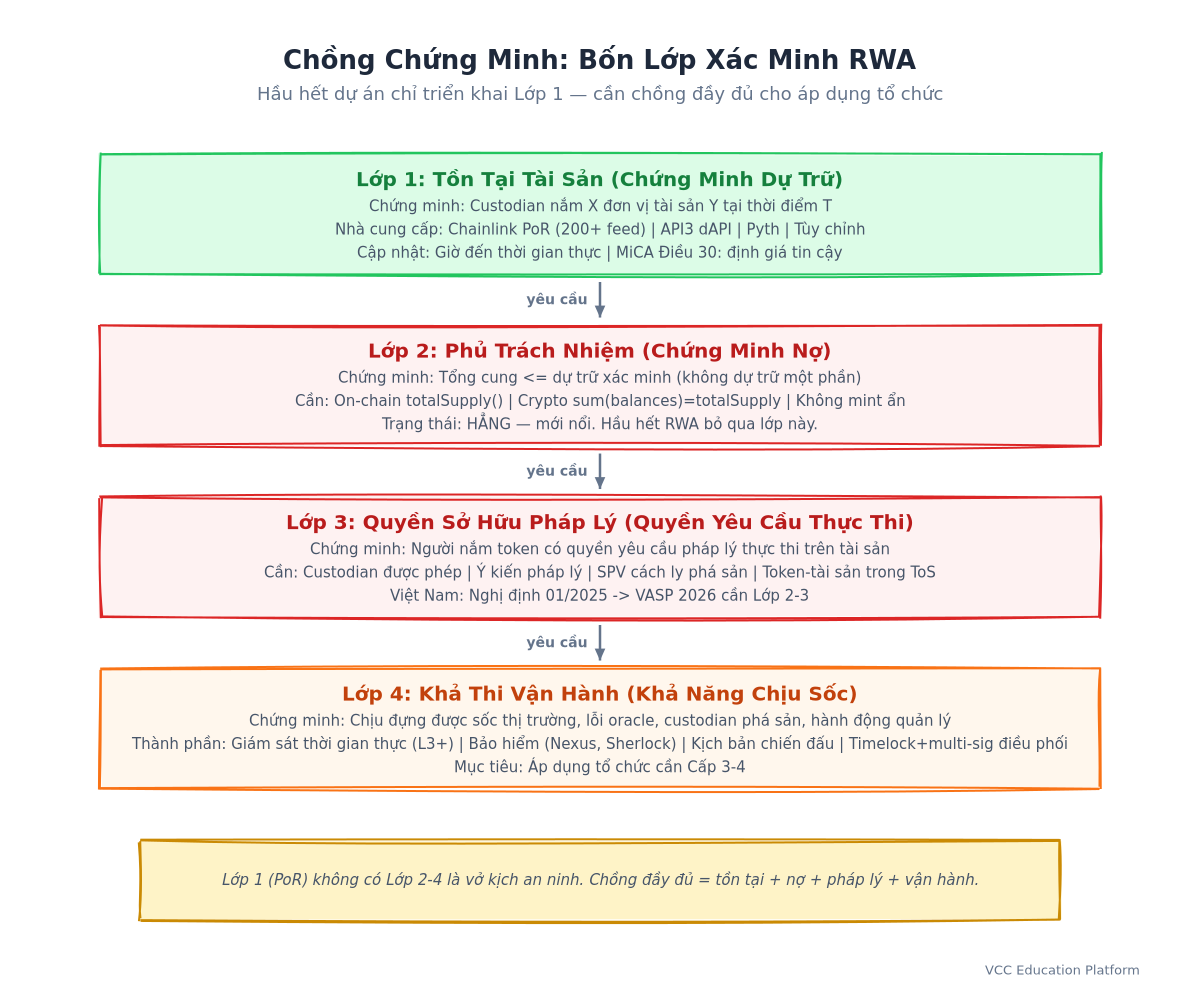
Khuyến nghị Việt Nam: Các dự án địa phương thường thuê công ty khu vực (Verichains, PeckShield APAC, VinCSS) cho audit cơ sở với 30-50% chi phí. Nhưng các công ty này thiếu công cụ chuyên biệt cho RWA. Cách tiếp cận lai: công ty khu vực cho cơ sở + công ty chuyên biệt (ToB/OZ/Spearbit) cho rủi ro đặc thù RWA (oracle, lưu ký, cầu pháp lý). --- Chứng Minh Dự Trữ: Chồng Chứng MinhChứng Minh Dự Trữ (PoR) trở thành từ khóa hot sau FTX. Nhưng đối với RWA, nó không phải tùy chọn — đó là Lớp 1 tối thiểu khả dụng của một chồng chứng minh bốn lớp.
Lớp 1: Tồn Tại Tài Sản (Chứng Minh Dự Trữ)Chứng minh gì: Custodian nắm X đơn vị tài sản Y tại thời điểm T. Nhà cung cấp chính: |
| Kiến Trúc |
| Chi Phí |
| ------------- |
| ------------------ |
| ------------------- |
| Chainlink PoR |
| Có cấu hình (giờ đến real-time streams) |
| 200+ feed, $50B+ TVL |
| API3 dAPI |
| Real-time |
| Mountain Protocol, Ondo |
| Pyth Network |
| Sub-second |
| Trading tần suất cao, một số RWA |
| Tùy chỉnh |
| Hàng ngày/tuần |
| Kiểu chứng minh Tether |
| Cấp Độ |
| Giám Sát |
| Phản Ứng Sự Cố |
| -------- |
| ---------- |
| ---------------- |
| 0 |
| Không |
| Không |
| 1 |
| Xem xét thủ công |
| Ad-hoc |
| 2 |
| Cảnh báo tự động |
| Kịch bản có tài liệu |
| 3 |
| Autotask tạm dừng/thực thi |
| Chiến đấu đã test |
| 4 |
| CI/CD chứng minh hình thức |
| Bảo hiểm tích hợp |
OpenZeppelin Defender: Kích Hoạt Cấp 2-3
Defender autotasks có thể:
Trail of Bits bổ sung: Chiến dịch fuzzing liên tục trong CI/CD. Thuộc tính như "totalSupply <= verifiedReserves mọi lúc" chạy 24/7 qua Echidna. Họ bắt được 3 lỗi production trong Ondo/Centrifuge sau triển khai cách này.
Cảnh Báo Phản Đối
samczun (Paradigm) cảnh báo: "Giám sát tạo ra niềm tin sai. Các monitor tự động chỉ phát hiện các chế độ thất bại biết. Tấn công mới — như thao túng donate() của Euler — vượt qua tất cả monitor. Con người trong vòng lặp vẫn thiết yếu; tự động hóa là bổ sung, không phải thay thế."
Tổng hợp: Giám sát cần thiết nhưng không đủ. Nó bắt hồi quy và các mẫu biết. Tấn công mới yêu cầu: (1) góc nhìn audit đa dạng (mô hình Spearbit), (2) chứng minh hình thức của bất biến cốt lõi (mô hình Trail of Bits), (3) khả năng phản ứng sự cố con người (mô hình OpenZeppelin).
---
Vector Tấn Công Đặc Thù RWA: Những Gì Audit Tiêu Chuẩn Bỏ Lỡ
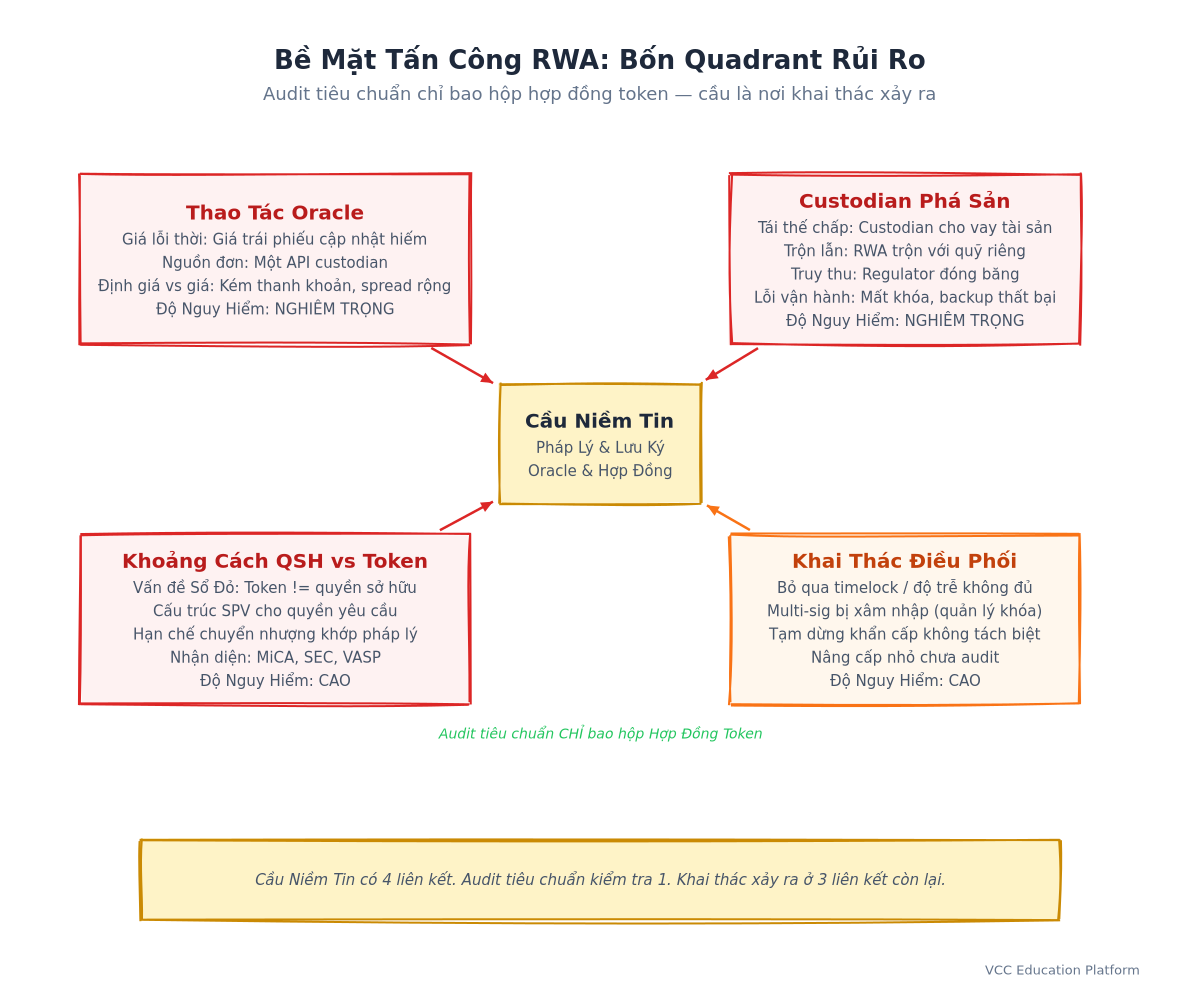
1. Thao Túng Oracle Trên Tài Sản Off-Chain
Tấn công oracle DeFi tiêu chuẩn (flash loan + thao túng DEX) được hiểu tốt. Tấn công oracle RWA khác biệt:
Sự cố thực: Một giao thức bất động sản token hóa dùng oracle định giá quý. Giữa các đợt định giá, giá trị bất động sản giảm 30%. Token giao dịch tại định giá lỗi thời. Khu vực rút tiền cạn kiệt dự trữ.
Giảm thiểu: Oracle đa nguồn (Chainlink + API3 + Pyth), mô hình định giá với khoảng tin cậy, ngắt mạch khi độ lệch.
2. Custodian Phá Sản / Gian Lận
Bài học FTX: Tài sản trên bảng cân đối kế toán ≠ tài sản trong lưu ký.
Rủi ro đặc thù RWA:
Xác minh cần thiết: SOC2 Type II, chứng minh tách biệt, ý kiến pháp lý về cách ly phá sản, bao phủ bảo hiểm.
3. Khoảng Cách Quyền Sở Hữu Pháp Lý vs Token
Vấn đề "Sổ Đỏ" (so sánh Việt Nam): Ở Việt Nam, quyền sở hữu đất ghi trong "Sổ Đỏ". Token nói "bạn sở hữu đất này" vô nghĩa trừ khi Sổ Đỏ phản ánh nó.
Tương đương toàn cầu: Token ≠ quyền sở hữu pháp lý trừ khi:
4. Rủi Ro Truy Thu / Đóng Băng Quy Định
Uy hiếp mới nổi: Lệnh cấm OFAC, thực thi SEC, chỉ thị SBV có thể đóng băng tài sản ở cấp custodian. Token on-chain trở thành không có dự trữ.
Giảm thiểu: Lưu ký đa quyền hạn, thực thể bao bọc pháp lý, cơ chế khẩn cấp rút tiền, bảo hiểm cho rủi ro quy định.
---
Xây Dựng Chương Trình An Ninh Liên Tục: Vòng Đời Bảo Mật RWA
An ninh không kết thúc tại audit. Đối với RWA, nó bắt đầu tại đó.
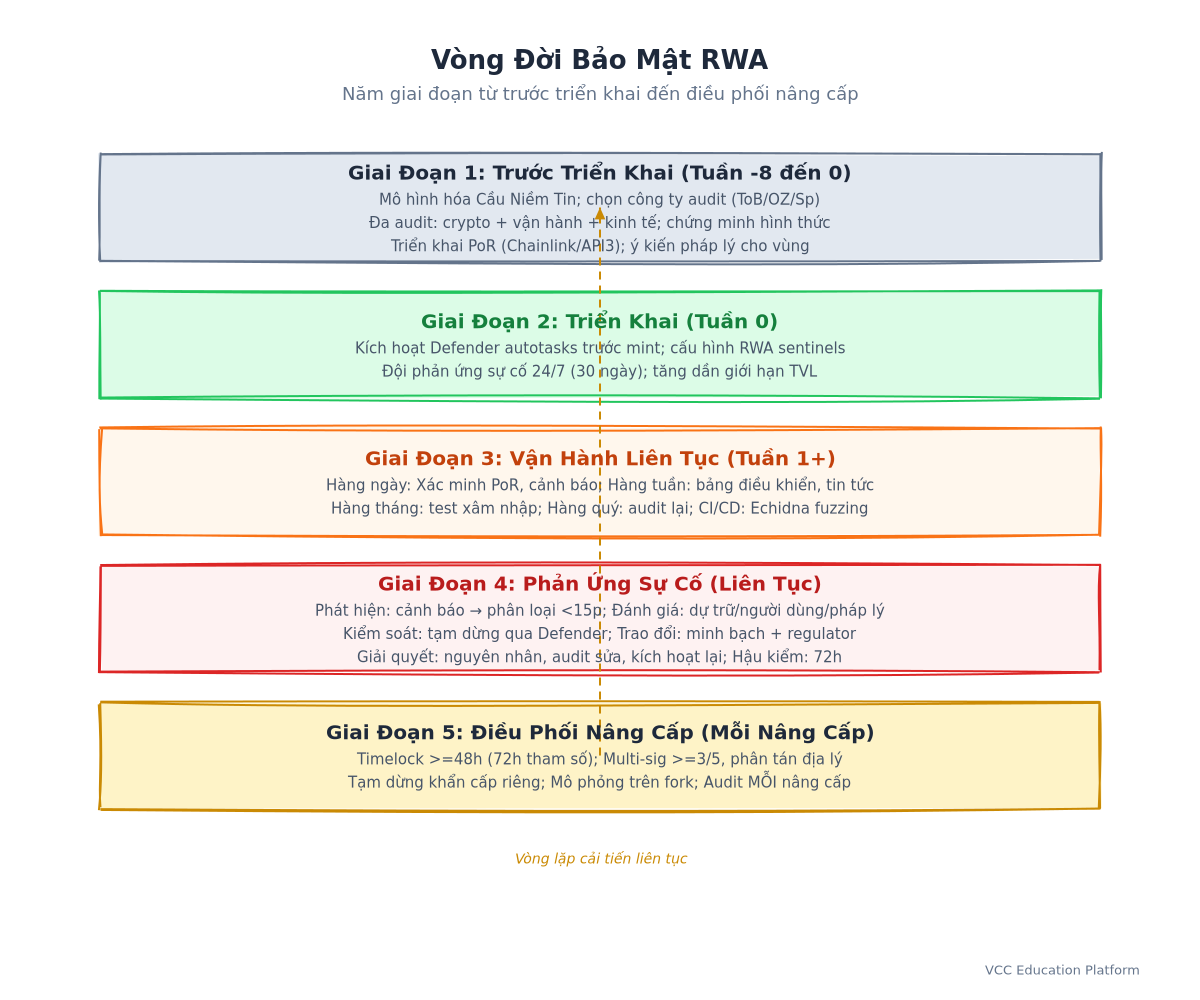
Giai Đoạn 1: Trước Triển Khai (Tuần -8 đến 0)
1. Mô hình hóa mối đe dọa Cầu Niềm Tin (4 thành phần) 2. Chọn công ty audit sử dụng khung trên 3. Nhiều audit cho giao thức giá trị cao: - Trail of Bits: logic cốt lõi + mật mã học - OpenZeppelin: mẫu nâng cấp + thiết lập Defender - Spearbit: thiết kế kinh tế + phân tích động lực 4. Chứng minh hình thức của bất biến quan trọng (cung <= dự trữ, quyền tạm dừng) 5. Triển khai cơ sở hạ tầng PoR và test (Chainlink/API3/Pyth) 6. Ý kiến pháp lý cho tất cả quyền hạn mục tiêu
Giai Đoạn 2: Triển Khai (Tuần 0)
1. Defender autotasks kích hoạt TRƯỚC mint đầu tiên 2. Cấu hình sentinel detector RWA 3. Đội phản ứng sự cố trực 24/7 (30 ngày đầu) 4. Ra mắt TVL từ từ: Giới hạn TVL, tăng hàng tuần khi giám sát xác minh
Giai Đoạn 3: Vận Hành Liên Tục (Tuần 1+)
1. Hàng ngày: Xác minh PoR, xem xét cảnh báo 2. Hàng tuần: Xem xét bảng điều khiển, thông tin mối đe dọa mới 3. Hàng tháng: Test xâm nhập (bên ngoài), cập nhật phụ thuộc 4. Hàng quý: Audit lại toàn bộ thành phần đã thay đổi, làm mới ý kiến pháp lý 5. Liên tục: Echidna fuzzing trong CI/CD trên mọi PR
Giai Đoạn 4: Phản Ứng Sự Cố
Kịch bản mẫu: 1. Phát hiện: Cảnh báo tự động → phân loại con người (<15 phút) 2. Đánh giá: Tác động đến dự trữ, người dùng, nghĩa vụ pháp lý 3. Kiểm soát: Tạm dừng mint/redeem qua Defender autotask hoặc multi-sig 4. Trao đổi: Thông báo người dùng minh bạch, thông báo cơ quan quản lý nếu yêu cầu 5. Giải quyết: Sửa nguyên nhân gốc rễ, audit bản sửa lỗi, kích hoạt lại từ từ 6. Hậu kiểm: Báo cáo công khai trong 72 giờ
Giai Đoạn 5: Điều Phối Nâng Cấp
Giao thức RWA bắt buộc có thể nâng cấp (thay đổi quy định, di chuyển oracle, thay đổi custodian). Nhưng nâng cấp là nguồn gốc #1 hack sau triển khai.
Kiểm soát bắt buộc:
---
FAQ: RWA Audit & An Ninh
Q: Chi phí cho một RWA audit phù hợp là bao nhiêu?
A: $150k-500k+ cho độ phủ toàn diện (nhiều công ty + giám sát liên tục). Dự án tiết kiệm ngân sách: $50k-100k cho cơ sở + xem xét chuyên biệt RWA. Công ty khu vực Việt Nam: $20k-50k cơ sở, nhưng bổ sung bằng xem xét chuyên biệt.Q: Proof of Reserve có đủ cho tuân thủ không?
A: Không. PoR = Lớp 1 chỉ. MiCA Điều 30 và khung VASP sắp tới yêu cầu phủ trách nhiệm (Lớp 2), quyền sở hữu pháp lý (Lớp 3), và khả thi vận hành (Lớp 4).Q: Có thể dùng một công ty audit cho mọi thứ không?
A: Có thể nhưng không khuyến khích. Trail of Bits giỏi mật mã học; OpenZeppelin giỏi vận hành; Spearbit giỏi kinh tế. Không công ty đơn lẻ giỏi cả ba. Cách lai giảm điểm mù.Q: Nên audit lại bao lâu một lần?
A: Hàng quý cho TVL cao (> $50M) hoặc sau nâng cấp lớn. Hàng sáu tháng cho quy mô nhỏ hơn. Fuzzing liên tục (Trình Độ 4) giảm cần audit lại đầy đủ thường xuyên.Q: Dòng thời gian quy định Việt Nam như thế nào?
A: Nghị định 01/2025/ND-CP (dự thảo) -> thẩm định công众 -> nghị định cuối cùng ~2025. Khung cấp giấy phép VASP ~2026. Xây dựng theo tiêu chuẩn cuối cùng ngay bây giờ.Q: Cần bảo hiểm không?
A: Đối với TVL tổ chức (> $10M), có. Nexus Mutual, Sherlock, hoặc phủ tùy chỉnh. Bảo hiểm cũng ép thực hành an ninh tốt hơn (yêu cầu bảo hiểm).Q: Công ty audit khu vực có xử lý được RWA không?
A: Cho an ninh hợp đồng cơ sở: có. Cho rủi ro đặc thù RWA (oracle, lưu ký, cầu pháp lý, PoR): không. Chúng thiếu công cụ và kinh nghiệm. Dùng mô hình lai.---
Kết Luận: An Ninh Là Một Quy Trình, Không Phải Chứng Chỉ
Báo cáo audit là một chụp ảnh. Cầu Niềm Tin là một hệ thống sống.
Ondo Finance không dừng lại ở audit Trail of Bits. Họ thêm OpenZeppelin Defender cho giám sát, Chainlink PoR cho xác minh dự trữ, và Spearbit cho xem xét kinh tế. Họ chạy fuzzing liên tục. Họ có kịch bản phản ứng sự cố được test hàng quý.
Đó là tiêu chuẩn cho xuất sắc trong RWA audit.
Đối với dự án Việt Nam bước vào không gian này: bắt đầu với mô hình Cầu Niềm Tin. Bản đồ bốn thành phần. Xác định lớp nào bạn đã xác minh (có thể chỉ hợp đồng token). Ngân sách cho ba lớp còn lại. Tham gia công ty chuyên biệt cho mỗi khoảng trống. Xây dựng giám sát từ ngày một.
Thị trường RWA $200B+ sẽ được xây dựng trên niềm tin. Niềm tin yêu cầu xác minh — không chỉ lúc ra mắt, mà mọi block sau đó.
---
Bài viết này cung cấp khung đánh giá an ninh RWA. Nó không cấu thành lời khuyên pháp lý hoặc tài chính. Tham khảo chuyên gia đủ điều kiện cho quyền hạn và thiết kế giao thức cụ thể của bạn.