
Hãy tưởng tượng một nhà máy may mặc ở Việt Nam đột nhiên nhận được hàng nghìn đơn hàng nhiều hơn so với số máy may mà họ có thể xử lý. Chủ sở hữu có hai lựa chọn. Lựa chọn thứ nhất: mua đủ máy để may mọi thứ trong nhà – tốn kém, chậm tiến độ, và nếu nhà máy bị cháy, mọi đơn hàng sẽ bị ngừng. Lựa chọn thứ hai: trở thành người điều phối, giao khoán các lô hàng cho hàng trăm xưởng độc lập, đặt ra thời hạn và tiêu chuẩn chất lượng rõ ràng, và có một người kiểm tra chất lượng độc lập kiểm tra từng lô hàng trước khi chúng được xuất đi.
Một prover network chính xác là lựa chọn thứ hai – được áp dụng cho vấn đề khó khăn nhất trong việc mở rộng blockchain hiện đại: tạo ra các zero-knowledge proof.
Bài viết này giải thích prover network là gì, tại sao zk-rollup cần nó một cách khẩn trương, cách quá trình tạo proof hoạt động trên phần cứng thực tế như GPU, và tại sao ngành công nghiệp đang chạy đua để biến việc tạo proof từ một nhà máy riêng thành một thị trường mở.
Vấn đề: Tạo proof quá tốn kém và chậm
Các zero-knowledge proof (ZKP) cho phép một prover thuyết phục một verifier rằng một phép tính đã được thực hiện chính xác – mà không cần verifier chạy lại nó. Một zk-rollup gom hàng nghìn giao dịch, tính toán trạng thái mới, và sau đó tạo ra một proof duy nhất cho biết: "Lô này đã được xử lý chính xác". Proof được đăng lên Ethereum, nơi một hợp đồng thông minh xác minh nó trong vài mili giây.
Nghe có vẻ tao nhã. Nhưng có một cái bẫy ẩn trong quy trình đó:
Tạo proof là một quá trình tính toán cực kỳ phức tạp.
Tại sao việc tạo proof lại đắt đến vậy?
Việc tạo proof được chi phối bởi hai nhóm phép toán (Paradigm, 2022):
- MSM (multi-scalar multiplication) — Phép nhân điểm trên đường cong elip (elliptic-curve point multiplication) chiếm khoảng 70% thời gian chứng minh. MSM có tính song song hoàn hảo (embarrassingly parallel): bạn có thể chia chúng thành hàng nghìn lõi GPU. Tuy nhiên, mỗi phép tính rất tốn kém, và toàn bộ quá trình này làm bão hòa bộ nhớ của thiết bị.
- FFT (biến đổi Fourier nhanh) — Các thuật toán này liên tục đảo trộn dữ liệu khi chạy. FFT thuộc loại giới hạn bộ nhớ (memory-bound): một prover có thể cần tải và xả một tập dữ liệu lớn hơn 100 GB lên một chip có 16 GB bộ nhớ, và việc đảo trộn dữ liệu — không phải toán học — trở thành nút thắt cổ chai.
Đối với một ứng dụng phức tạp như zkEVM, điều này dẫn đến những hậu quả thực tế:
- Một proof zkEVM đơn lẻ có thể tốn 0,50 đô la đến 2 đô la về tính toán (ChainScore).
- Một lần chạy proof có thể mất vài phút ngay cả trên một cụm GPU mạnh mẽ (Aztec đo được rằng proof rollup giảm từ 144,6s xuống 84,7s với sự hỗ trợ của GPU).
- Chi phí cơ sở hạ tầng prover có thể chiếm phần lớn phí L2 của một rollup – thường là hơn 50% tổng chi phí.
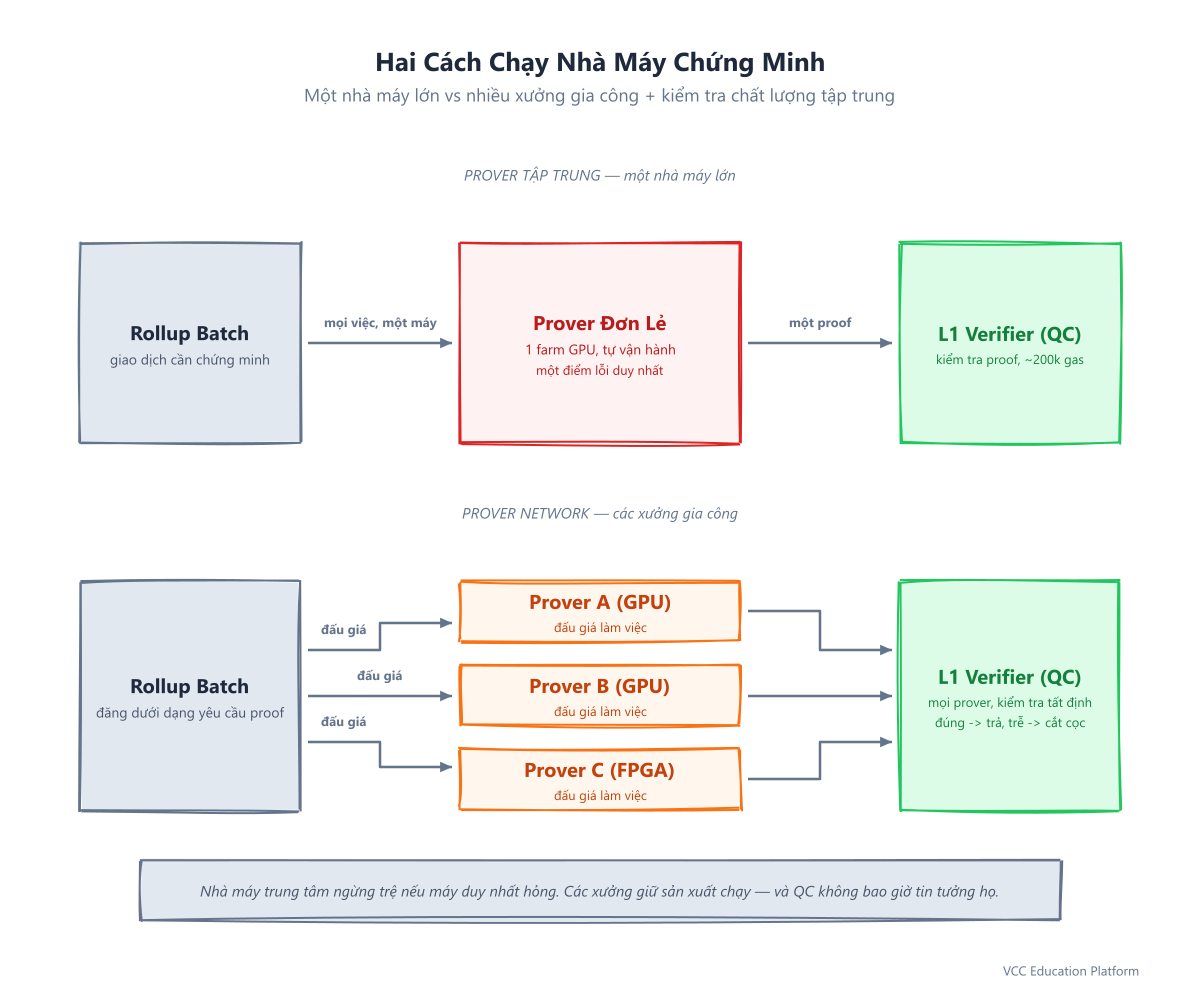
Hình 1: Hai cách chạy nhà máy chứng minh
Tại sao Rollup cần một Prover (và vì sao tập trung hóa gây hại)
Trong hầu hết các zk-rollup hiện nay, việc tạo proof được thực hiện bởi một prover nội bộ do nhóm rollup quản lý – giống như chủ nhà máy mua một cỗ máy khổng lồ và điều hành nó riêng. zkSync, Polygon zkEVM và Scroll đều sử dụng các prover tập trung của riêng họ (arxiv, 2024).
Điều này hoạt động, nhưng nó lại tái tạo chính vấn đề mà blockchain được tạo ra để giải quyết:
Rủi ro tập trung hóa
- Kiểm duyệt (Censorship): Một bên điều hành duy nhất kiểm soát các lô được chứng minh. Nó có thể trì hoãn proof cho các giao dịch được chọn – thực sự đóng băng các người dùng cụ thể trong khi chuỗi vẫn trông bình thường.
- Lỗi liveness: Nếu prover duy nhất gặp sự cố, chuỗi sẽ dừng lại. Rollup không thể hoàn tất các khối mà không có một proof hợp lệ.
- MEV và quyền lực sắp xếp thứ tự: Bất kỳ ai kiểm soát việc tạo proof đều có thể phối hợp với bộ sequencer để trích xuất giá trị tối đa từ dòng giao dịch.
- Định giá không minh bạch: Với một prover độc quyền, người dùng phải trả bất cứ giá nào mà bên vận hành quyết định. Không có cạnh tranh nào buộc giá phải giảm.
Tài liệu của Ethereum Foundation cảnh báo rằng việc tạo validity proof "đòi hỏi phần cứng chuyên dụng, điều này có thể thúc đẩy sự kiểm soát tập trung chuỗi bởi một số ít bên."
Cũng có một cuộc tấn công tinh vi hơn, nguy hiểm hơn – prover killer. Các nhà nghiên cứu học thuật đã chỉ ra vào năm 2025 (arxiv 2509.17126) rằng vì gas EVM đo chi phí thực thi nhưng không tính chi phí tạo proof, một kẻ tấn công có thể tạo ra các giao dịch rẻ mà cực kỳ tốn kém để chứng minh. Một cuộc tấn công như vậy đã trì hoãn finality hơn 8 giờ (94×) trong khi chỉ tốn khoảng 42 USD cho mỗi khối.
Prover Network là gì? Nhà máy chứng minh phân tán
Một prover network là một thị trường mở nơi nhiều prover độc lập cạnh tranh để tạo ra proof. Thay vì một chủ nhà máy thực hiện tất cả các công đoạn may, rollup – hoặc bất kỳ người dùng nào – đăng một proof request và để thị trường quyết định ai sẽ đáp ứng nó.
Kiến trúc (dựa trên các thiết kế Succinct, =nil và Boundless):
` Proof request (circuit + inputs + deadline) │ ▼ ┌─────────────────────────────────────────┐ │ Prover Network Marketplace │ │ - Succinct: auction, lowest bid wins │ │ - =nil: order book ("Proof DEX") │ │ - Boundless: permissionless provers │ └─────────────────────────────────────────┘ │ prover chosen / self-selects ▼ Prover A (GPU) ──┐ Prover B (GPU) ──┼──► L1 Verifier (QC) ──► finality Prover C (FPGA) ─┘ `
Các thành phần chính:
1. Proof Request
Một yêu cầu xác định circuit cần chứng minh, các input công khai và riêng tư, và một hạn chót (deadline). Proof có thời hạn – ví dụ, proof zk-bridge cho Mina phải được làm mới (trong khoảng 15 phút), vì vậy độ trễ là một phần của sản phẩm.2. Khớp lệnh (Đấu giá hoặc chọn theo đặt cọc)
Hai thiết kế chính:- Dựa trên đấu giá: Thị trường khớp yêu cầu với prover có mức giá/độ trễ tốt nhất (Succinct Prover Network phân phối công việc thông qua đấu giá mở; =nil sử dụng sổ đặt hàng).
- Dựa trên đặt cọc: Prover đặt cọc token, và giao thức chọn prover theo tỷ trọng stake – với cắt cọc (slashing) cho hành vi sai (cơ chế chọn prover của Scroll; bonded prover của Taiko).
3. Tạo proof
Prover được chọn sẽ chạy phép tính trên phần cứng của nó – thường là các cụm GPU hiện nay. Song song là toàn bộ cuộc chơi: MSM được chia thành hàng nghìn lõi; các hệ thống proof đệ quy (Plonky2, Halo2) cho phép nhiều máy tạo ra proof cho nhiều giao dịch đồng thời, sau đó tổng hợp chúng thành một proof duy nhất.4. Xác minh (Kiểm tra chất lượng)
Prover gửi proof lên chuỗi trong khung thời gian chứng minh. Hợp đồng verifier L1 – bộ kiểm tra chất lượng độc lập – xác minh nó một cách tất định với vài trăm nghìn gas. Không ai tin lời prover; bộ QC kiểm tra mọi thứ.5. Thanh toán và trách nhiệm
Nếu proof hợp lệ và đúng hạn, prover được trả tiền. Nếu proof trễ hoặc không hợp lệ, một phần bond của prover sẽ bị cắt (slash). Ví dụ, trong giao thức Taiko, 50% bond của prover bị cắt cho một proof trễ. Hiệu suất chứng minh được tạo dựng uy tín (reputation), giúp prover nhận được nhiều công việc hơn trong tương lai và được trả giá cao hơn.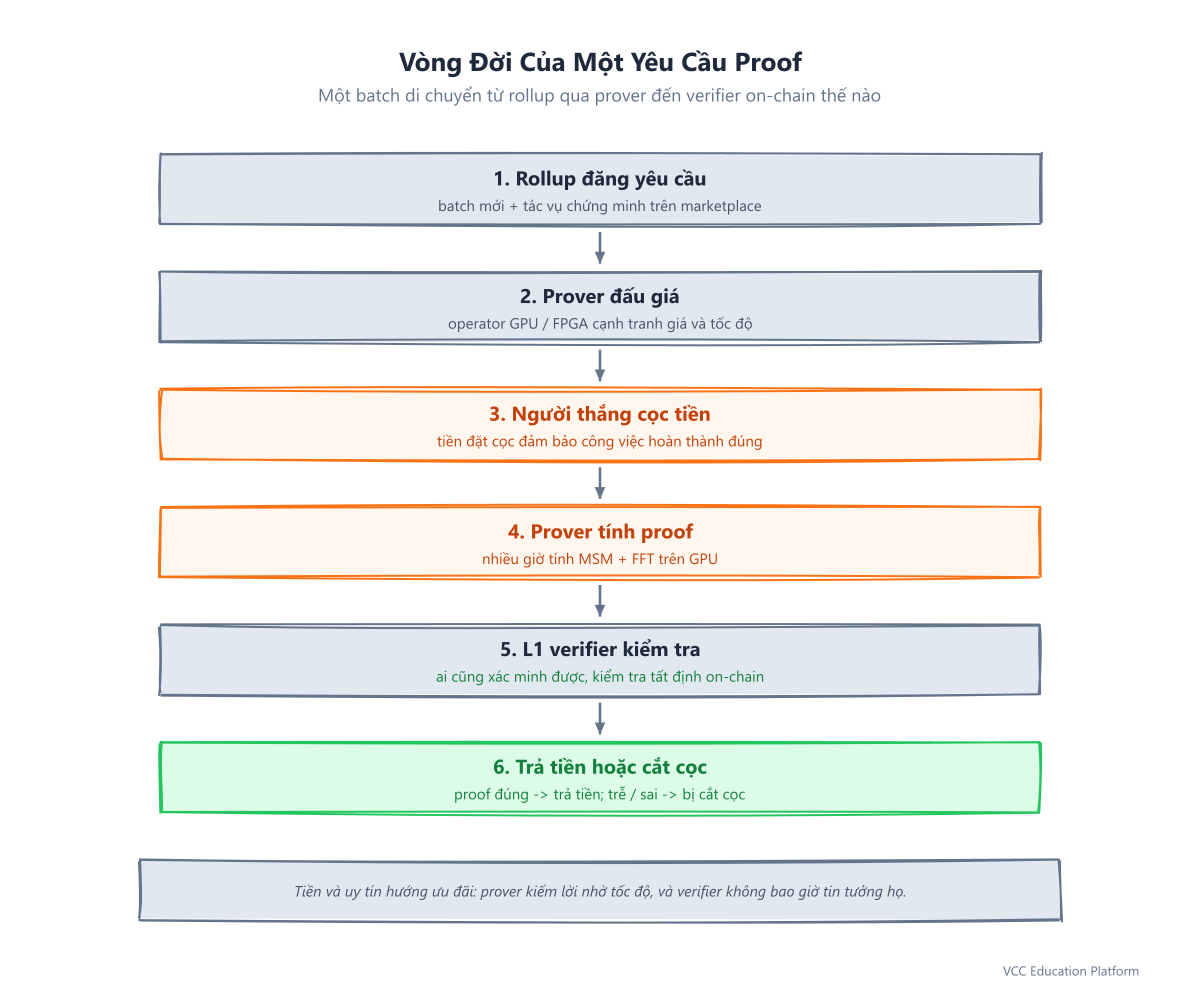
Hình 2: Vòng đời của một yêu cầu proof
Tại sao cần GPU ZK Proving? (Câu hỏi về phần cứng)
Kinh tế của một prover network sống chết dựa trên phần cứng. Tạo proof là bị giới hạn bởi phần cứng (hardware-bound): phép thuật tiệm cận của các proof đệ quy vẫn phải chạy trên silicon thực tế.
Bậc thang phần cứng
| Cấp | Phép so sánh | Tốc độ | Chi phí mỗi proof | Tính linh hoạt |
|---|---|---|---|---|
| CPU | May tay | Chậm nhất | Cao | Toàn phần |
| GPU | Máy may | Nhanh, song song quy mô lớn | Thấp (dư thừa sau khai thác) | Cao |
| FPGA | Dây chuyền tự động (nạp lại được) | Nhanh + tiết kiệm năng lượng | Tương đương GPU theo watt, kém hơn theo đô la hiện nay | Trung bình |
| ASIC | Dây chuyền đơn mục đích, thiết kế riêng | Nhanh nhất | Thấp nhất | Không (chỉ dùng một lần) |
Câu chuyện về GPU
Ngày nay, GPU thống lĩnh nhà máy – và đây chính là câu chuyện về "gpu zk proving":
- MSM (70% thời gian chứng minh) có tính song song hoàn hảo – một khối lượng công việc hoàn hảo cho GPU.
- Sự kiện Merge chuyển Ethereum sang proof-of-stake đã để lại một lượng lớn GPU cao cấp giá rẻ trên thị trường.
- Điểm chuẩn của Aztec: một MSM 2^24 duy nhất mất 4.255 ms trên CPU 32-vCPU nhưng 196 ms trên GPU A10G – và phiên bản GPU tạo ra 15.055 MSM mỗi đô la so với 786 cho phiên bản CPU.
- Bản xem lại năm 2026 của Cysic xác nhận: "GPU thống trị sản xuất hiện nay."
FPGA tương đương GPU về hiệu suất trên mỗi watt nhưng không thể vượt qua chúng về hiệu suất trên mỗi đô la hiện nay. ASIC có thể thắng ở cả hai – nhưng mất 12–18 tháng để ra thị trường, chỉ dùng được một lần và chỉ có ý nghĩa nếu hệ thống proof ổn định mãi mãi. Dự đoán của Paradigm năm 2022 vẫn đúng: CPU → GPU → FPGA trước tiên, với ASIC có thể không bao giờ xuất hiện.
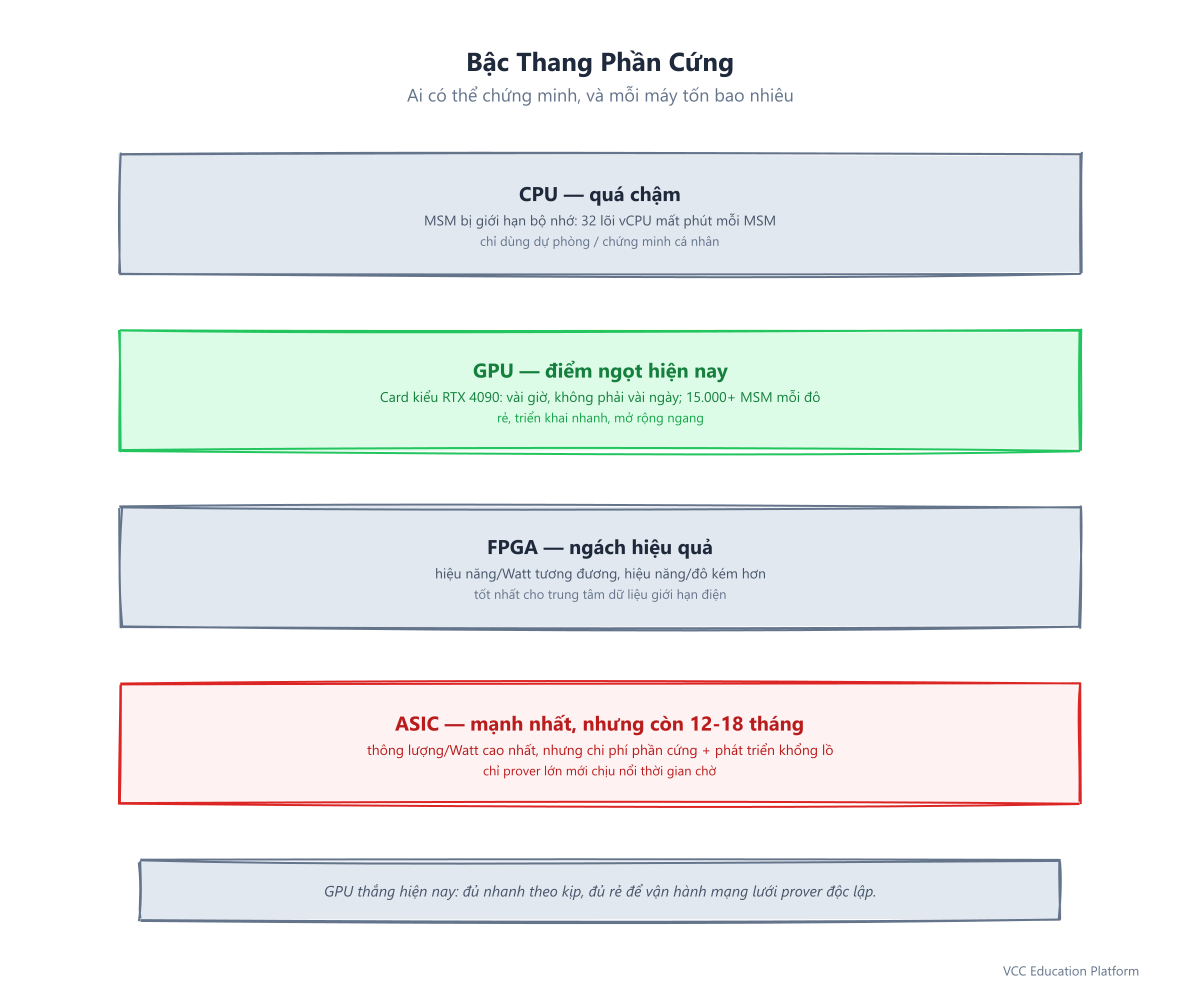
Hình 3: Bậc thang phần cứng — ai có thể chứng minh
Các Prover Network thực tế hiện nay
Xu hướng từ nhà máy riêng sang thị trường mở không phải là giả định – nó đã xảy ra:
Succinct Prover Network
Một thị trường chứng minh mở: các proof request được giao cho các prover bên thứ ba thông qua đấu giá cạnh tranh. Succinct Labs cũng giữ dung lượng dự trữ để đảm bảo độ trễ và SLA.=nil; Foundation Proof Market
Thị trường vận hành đầu tiên cho việc thuê ngoài tạo proof không tương tác. Một sổ đặt hàng nơi các proof generator đấu giá trên các circuit, tạo proof bằng phần cứng của họ và được trả tiền khi nộp proof được xác minh. Bao gồm một endpoint Ethereum để các ứng dụng EVM có thể yêu cầu proof trực tiếp.RISC Zero: Bonsai → Boundless
Câu chuyện trước/sau rõ ràng nhất. Bonsai là dịch vụ chứng minh tập trung của RISC Zero (API key, một bên điều hành duy nhất, "đơn giản nhưng tập trung"). Vào tháng 12 năm 2025, Bonsai đã bị khai tử (deprecated). Sự thay thế của nó, Boundless, là một thị trường chứng minh phi tập trung: các prover không cần phép đấu giá trên proof request, gửi tài sản thế chấp để khóa công việc, và chạy cụm chứng minh Bento mã nguồn mở. Sự chuyển dịch là rõ ràng: "Boundless là cách gốc của blockchain... phù hợp với các nguyên tắc cốt lõi của Web3."Gevulot
Một "lớp chứng minh phổ quát" tổng hợp khối lượng công việc proof từ nhiều giao thức. Mạng Firestarter đã sẵn sàng cho sản xuất (permissioned); mạng permissionless ZkCloud đã ra mắt vào năm 2025.Taiko
Một zkEVM dựa trên multi-proof (SP1, RISC0, SGX) với hệ thống bonded prover: prover gửi bond, giao thức cắt 50% cho các proof trễ, và các đấu giá prover được chỉ định (designated-prover) cho phép proposer chọn bonded prover rẻ nhất.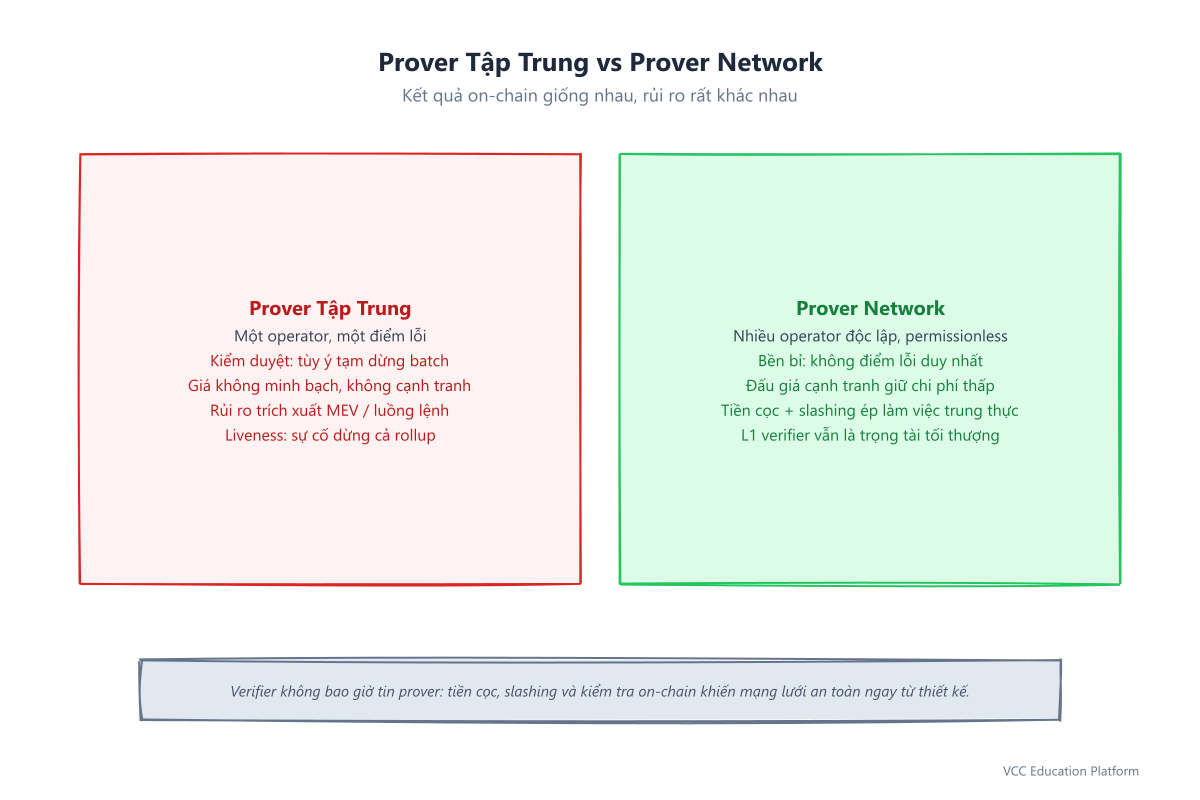
Hình 4: Prover tập trung vs prover network
Sự đánh đổi: Không có gì là miễn phí
Một prover network không hẳn tốt hơn tuyệt đối – đó là một sự đánh đổi:
| Tiêu chí | Prover tập trung | Mạng Prover |
|---|---|---|
| Độ trễ | Thấp nhất (10–30s, một bên vận hành) | +2–10s chi phí thị trường |
| Chi phí | Định giá độc quyền, không minh bạch | Vận hành bằng đấu giá, cạnh tranh dài hạn |
| Kiểm duyệt | Một bên vận hành kiểm soát các lô | Không cần phép; không có bên duy nhất kiểm duyệt |
| Liveness | Điểm lỗi duy nhất | Không có điểm lỗi duy nhất |
| Điều phối | Tầm thường | Khó — khớp lệnh, bond, cắt cọc, tranh chấp |
Các vấn đề khó hơn là kinh tế, không phải kỹ thuật:
- Thông đồng (Collusion): Nếu số ít prover có đủ phần cứng cấu kết với nhau, họ có thể tăng giá – giống như một tập đoàn các xưởng thống nhất giá. Sẽ luôn có ít prover hơn validator vì tạo proof cần phần cứng đắt tiền (arxiv 2404.06495).
- Sybil: Một prover sở hữu trang trại GPU lớn có thể tạo nhiều danh tính giả để thắng nhiều công việc hơn.
- OCA (thỏa thuận ngoài chuỗi): Prover có thể cấu kết với người dùng bên ngoài giao thức để thao túng giá.
- Thiết kế cơ chế: Xây dựng đúng các quy tắc staking, slashing và đấu giá là một lĩnh vực nghiên cứu đang sôi động.
FAQ: Câu hỏi của bạn được trả lời
Câu hỏi: Mạng prover là gì?
A: Một thị trường mở nơi các prover độc lập cạnh tranh để tạo ra các zero-knowledge proof cho rollup, bridge và ứng dụng ZK. Các rollup đăng proof request; thị trường quyết định ai sẽ chứng minh chúng.Câu hỏi: Tại sao việc tạo proof lại đắt đến vậy?
A: Việc tạo proof bị chi phối bởi MSM (~70% thời gian, song song hoàn hảo nhưng ngốn bộ nhớ) và FFT (giới hạn bộ nhớ, đảo trộn dữ liệu nặng nề). Đây là tính toán bị giới hạn bởi phần cứng, vì vậy GPU chuyên dụng và cuối cùng là FPGA/ASIC có tầm quan trọng rất lớn.Câu hỏi: Tại sao rollup lại cần prover?
A: Một zk-rollup phải đăng một validity proof lên Ethereum để hoàn tất (finalize) mỗi lô. Không có proof, lô không thể quyết toán. Vì vậy, tạo proof là một bước bắt buộc và tốn kém trong vòng đời của mọi zk-rollup.Câu hỏi: Mạng prover phi tập trung có chậm hơn không?
A: Một chút – khớp lệnh thị trường thêm khoảng 2–10 giây so với một bên vận hành duy nhất. Đổi lại bạn nhận được khả năng chống kiểm duyệt, liveness và giá cạnh tranh.Câu hỏi: Các mạng Prover ngăn chặn gian lận bằng cách nào?
A: Staking + slashing (prover mất bond nếu trễ hoặc sai) + reputation (hiệu suất đã được chứng minh sẽ thắng công việc trong tương lai). Hợp đồng verifier L1 thực hiện kiểm tra chất lượng tất định.Câu hỏi: GPU, FPGA hay ASIC – cái nào sẽ thắng?
A: GPU đang thống trị hiện nay (rẻ, song song, dư thừa sau Merge). FPGA cạnh tranh được về năng lượng nhưng không về hiệu suất mỗi đô la. ASIC sẽ thắng về tốc độ và chi phí nhưng chỉ dùng một lần và mất 12–18 tháng – có thể chỉ nếu hệ thống proof ổn định.Câu hỏi: "prover phân tán" (decentralized prover) có phải là cùng một thứ không?
A: Có – thuật ngữ tiếng Việt tương ứng trực tiếp với "mạng prover phi tập trung". Ý tưởng cốt lõi: việc tạo proof trở thành một hàng hóa được giao dịch trên thị trường mở thay vì một độc quyền tư nhân.Tóm tắt: Từ nhà máy riêng tư đến thị trường mở
Ngành zk-rollup có một nút thắt cổ chai về proof: việc tạo proof tốn kém, bị giới hạn bởi phần cứng và – khi tập trung hóa – là rủi ro kiểm duyệt và liveness. Prover network giải quyết điều này bằng cách biến việc tạo proof thành một thị trường mở, cạnh tranh:
- Tại sao: Tạo proof là 70% MSM, giới hạn bộ nhớ và tốn kém – một ứng cử viên tự nhiên cho phần cứng song song và kinh tế thị trường.
- Như thế nào: Proof request → khớp lệnh đấu giá/đặt cọc → tạo proof bằng GPU → QC trên chuỗi tất định → thanh toán hoặc cắt cọc.
- Ở đâu: Succinct, Boundless (trước là Bonsai), =nil, Gevulot, Taiko đều đang hoạt động.
- Đánh đổi: Vài giây độ trễ để đổi lấy khả năng chống kiểm duyệt, liveness và giá cạnh tranh.
Mạng prover là nơi "nhà máy chứng minh" không còn là một nhà máy riêng tư mà trở thành một mạng lưới phân tán các xưởng – mỗi xưởng có GPU riêng, mỗi xưởng chịu trách nhiệm thông qua staking, và tất cả cùng đổ vào một bộ kiểm tra chất lượng khách quan: hợp đồng verifier.
Hiểu về prover network không phải là kiến thức hàn lâm về blockchain – nó là về lý do tại sao các rollup rẻ nhất, nhanh nhất và chống kiểm duyệt tốt nhất trong thập kỷ tới sẽ được xây dựng trên các thị trường chứng minh phân tán, chứ không phải các độc quyền chứng minh tư nhân.
Số từ: ~2.250 | Từ khóa chính: "prover network" | Từ khóa phụ: "gpu zk proving", "prover phân tán"