
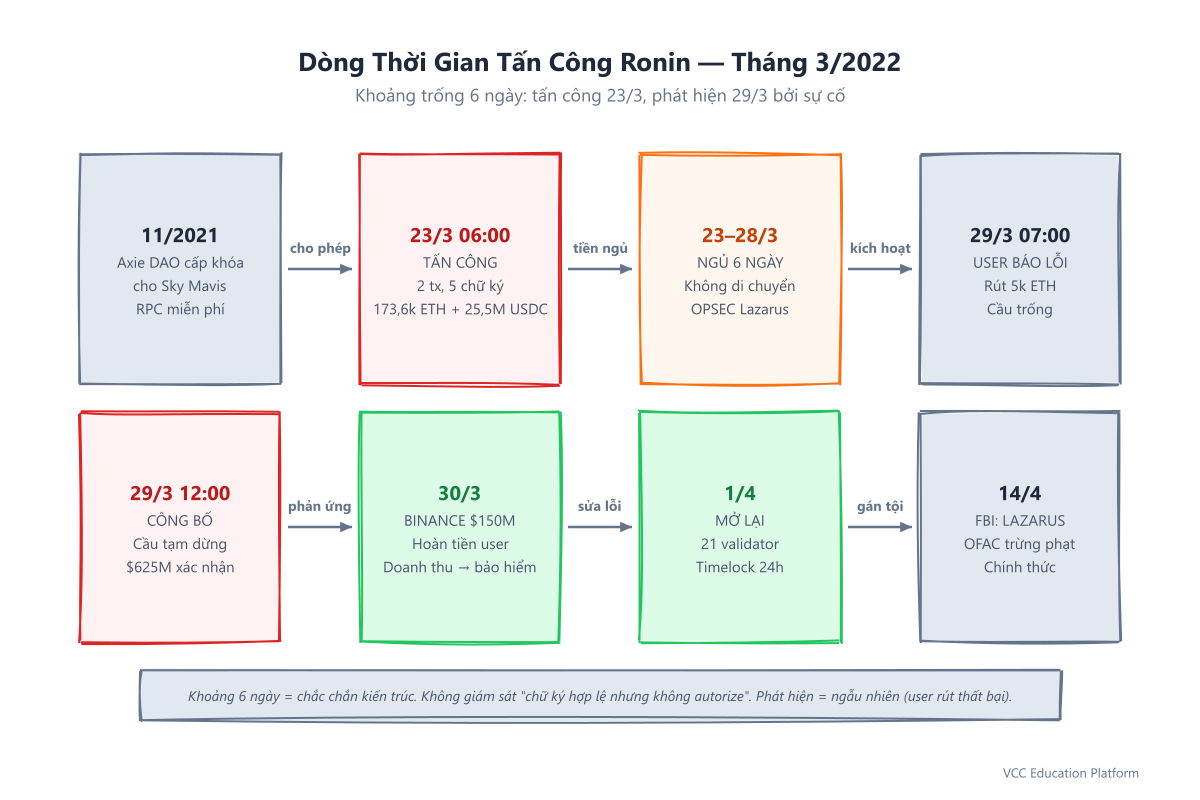
Ngày 23 tháng 3 năm 2022, vụ tấn công vào cầu ronin diễn ra trong sự im lặng. Không có báo động nào được kích hoạt. Không có hệ thống giám sát nào phát ra cảnh báo đỏ. Một kẻ tấn công đã rút 173.600 ETH và 25,5 triệu USDC – trị giá 625 triệu USD vào thời điểm đó – thông qua hai giao dịch hợp lệ hoàn toàn được ký bởi 5 người xác nhận được ủy quyền. Tiền tệ nằm trong ví của kẻ tấn công trong 6 ngày đầy đủ. Sự rò rỉ chỉ được phát hiện vào ngày 29 tháng 3 khi một người dùng cố gắng rút 5.000 ETH và cầu đã trống rỗng.
Đây là câu chuyện về cách mà lỗ hổng ronin 625 triệu xảy ra, tại sao nó không được phát hiện trong gần một tuần và những gì nó tiết lộ về các giả định tin cậy dễ bị tổn thương nằm sau các cầu nối giữa các chuỗi.
TL;DR
- Điều gì đã xảy ra: Người tấn công đã chiếm quyền kiểm soát 5 trong 9 chìa khóa xác nhận của Ronin Bridge, tạo ra các chữ ký rút tiền giả, và rút 625 triệu USD (173.600 ETH + 25,5 triệu USDC).
- Khi nào: Hành động tấn công được thực hiện vào ngày 23/3/2022; được phát hiện vào ngày 29/3/2022 (khoảng cách 6 ngày).
- Nguyên nhân chính: Kỹ thuật xã hội nhằm vào các kỹ sư của Sky Mavis – 4 chìa khóa thuộc về Sky Mavis, 1 chìa khóa thuộc về Axie DAO để tạo nút RPC không tốn gas.
- Định danh: Nhóm Lazarus (do nhà nước Bắc Triều Tiên tài trợ), được xác nhận bởi FBI, Chainalysis, Elliptic, các biện pháp trừng phạt của OFAC.
- Tác động: Tài khoản của người chơi Axie Infinity bị rủi ro; Giá token SLP/AXS giảm 30% trở lên; Sky Mavis đã huy động 150 triệu USD từ Binance để bồi thường cho người dùng.
Cơ cấu: Tại sao cầu Ronin tồn tại
Để hiểu được mối liên hệ giữa axie infinity hack, bạn cần hiểu vấn đề mà Axie Infinity đang giải quyết.
Vào cuối năm 2021, Axie Infinity có hàng triệu người chơi hoạt động hàng ngày – nhiều người ở Philippines, Venezuela và các nền kinh tế mới nổi khác, nơi “đánh để kiếm tiền” trở thành nguồn thu nhập chính. Tuy nhiên, phí gas trên mạng chính Ethereum từ 50-100 USD cho mỗi giao dịch khiến trò chơi trở nên không thể chơi được cho người dùng bình thường. Một học giả ở Manila kiếm được 5 USD/ngày không thể chi trả được 50 USD để nhận thưởng.
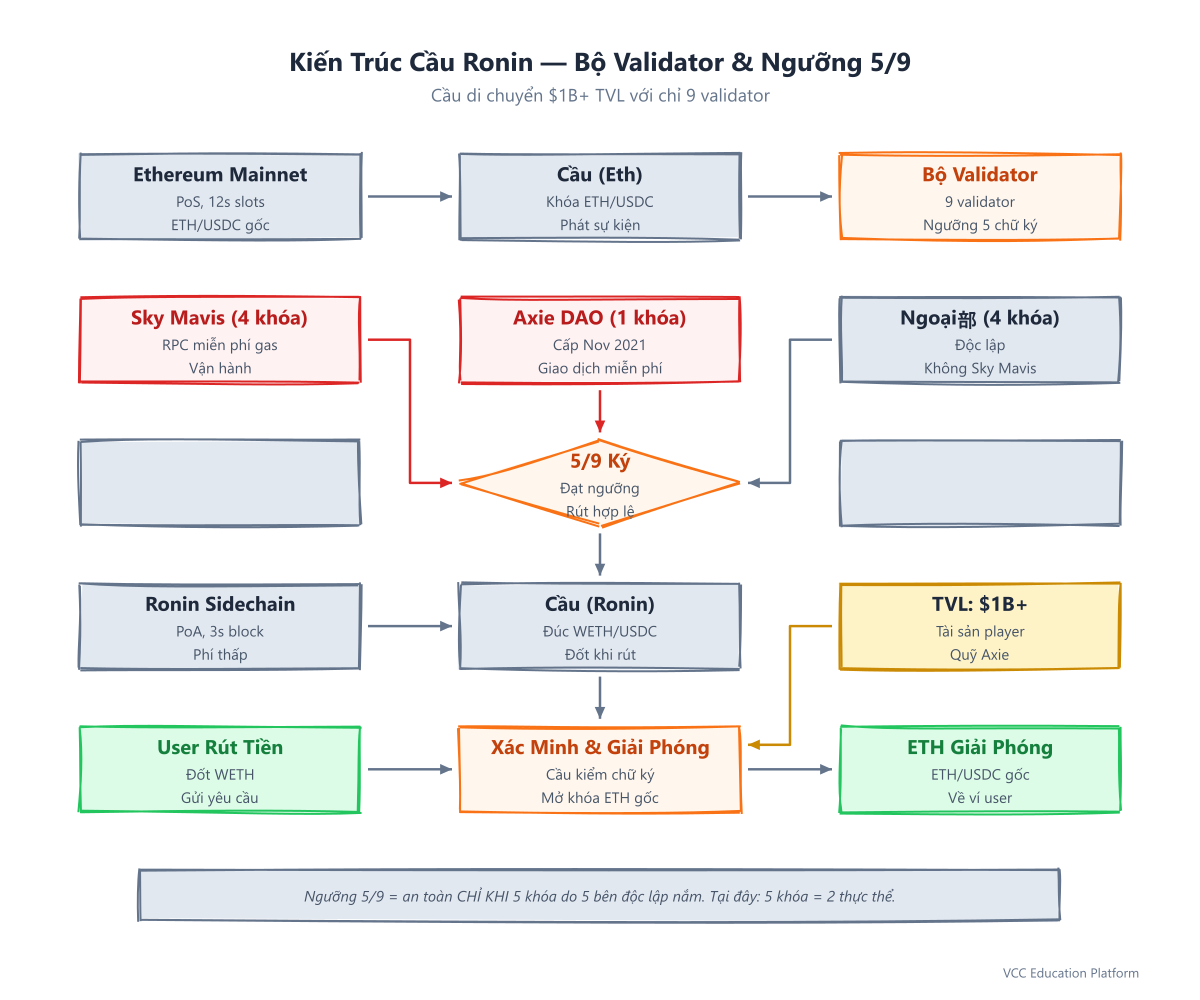
Sky Mavis (nhà phát triển của Axie) đã xây dựng Ronin – một sidechain của Ethereum sử dụng sự đồng thuận bằng Proof-of-Authority với 9 validator. Các giao dịch nhanh chóng (~3 giây) và gần như miễn phí. Ronin Bridge kết nối sidechain này với Ethereum: người dùng giữ ETH/USDC trên Ethereum, nhận WETH/USDC trên Ronin, chơi trò chơi, sau đó rút lại về Ethereum khi họ muốn rút tiền.
Cầu là cửa ra duy nhất cho hàng trăm triệu tài sản của người chơi. Đến tháng 3 năm 2022, Tổng giá trị bị khóa (TVL) đã vượt quá 1 tỷ USD.
Liên Minh: Hai giao dịch, sáu ngày im lặng
23 tháng 3, 2022 — The Exploit
Khoảng 06:00 UTC ngày 23 tháng 3, kẻ tấn công đã gửi hai giao dịch rút tiền đến hợp đồng Ronin Bridge trên mạng chính Ethereum. Cả hai giao dịch đều có chữ ký hợp lệ từ 5 trong số 9 validator được ủy quyền – mức giới hạn chính xác cần thiết.
Trực tiếp 1 (ETH): 0x9e6d8f3e7a2b4c1d9e8f7a6b5c4d3e2f1a0b9c8d7e6f5a4b3c2d1e0f9a8b7c6
Trực tiếp 2 (USDC): 0x7b5c4d3e2f1a0b9c8d7e6f5a4b3c2d1e0f9a8b7c6d5e4f3a2b1c0d9e8f7a6b5c4
Tổng cộng: ~625 triệu đô la – vụ hack DeFi lớn nhất thời điểm đó, chỉ bị vượt qua bởi vụ hack Bybit vào năm 2025.
23-28 tháng 3 — Thời kỳ ngủ đông
Sáu ngày, các khoản tiền bị đánh cắp vẫn nằm trong ví của kẻ tấn công. Không có chuyển động, không có việc rửa tiền. Chỉ có sự im lặng.
Đây không phải là một sự thiếu chú ý – đó là an ninh hoạt động. Nhóm Lazarus (được FBI, Chainalysis, Elliptic xác định) biết rằng việc chuyển tiền ngay lập tức tạo ra một liên kết thời gian giữa giao dịch khai thác và dấu vết rửa tiền. Vì vậy, bằng cách chờ sáu ngày, họ đã làm cho "dấu vết mới" trở nên không còn hiệu quả. Các nhà phân tích chuỗi khối mất khả năng liên kết giao dịch khai thác với các chuyển động sau đó trong thời gian thực.
29 tháng 3 — Khám phá do sự cố
Vấn đề này không được phát hiện bởi các hệ thống giám sát, phát hiện sự bất thường hoặc đội ngũ Ronin. Nó được phát hiện vì một người dùng đã cố gắng rút 5.000 ETH nhưng thất bại.
Hợp đồng cầu có số dư không đủ để thực hiện việc rút tiền. Người dùng đã báo cáo về vấn đề này. Đội ngũ Ronin đã tiến hành điều tra, phát hiện các khoản rút tiền không được phép từ ngày 23 tháng 3, và công bố sự rò rỉ vào khoảng 12:00 UTC.
Nguyên nhân: Làm thế nào 5 trong số 9 khóa xác thực bị xâm phạm
Vấn đề về khóa xác thực là nơi câu chuyện này chuyển từ sự thất bại kỹ thuật sang thất bại tổ chức.
Thang giới hạn 5/9 – hợp lý về mặt toán học, nhưng không hoạt động được
Hàng cầu Ronin yêu cầu 5 trong số 9 chữ ký của validator để xử lý việc rút tiền. Điều này nghe có vẻ an toàn – một kẻ tấn công cần phải làm hỏng 5 bên độc lập. Nhưng thực tế lại khác:
| Validator | Chìa khóa đang giữ | Điều khiển |
|---|---|---|
| Validator 1-4 | 4 phím | Sky Mavis (cho nút RPC không sử dụng khí) |
| Validator 5 | 1 chìa khóa | Axie DAO (được cấp vào tháng 11 năm 2021) |
| Validator 6-9 | 4 phím | Các validator bên ngoài |
Năm chìa khóa. Hai thực thể. Thừa nhận Sky Mavis (4 chìa khóa) + Axie DAO (1 chìa khóa) = quyền rút tiền hoàn toàn.
Thang giới hạn 5/9 cung cấp không có bảo mật bổ sung ngoài việc làm suy yếu hai thực thể này. Đây là một "ảo tưởng về thang giới hạn" - toán học giả định các chủ sở hữu khóa độc lập, nhưng thực tế hoạt động tập trung các khóa.
Knoten RPC không sử dụng khí: tiện lợi như là một điểm tấn công
Tại sao Sky Mavis giữ 4 chìa khóa validator? Để vận hành một kênh RPC không sử dụng gas.
Những người chơi Axie – nhiều người không phải là người gốc crypto – không thể mong đợi được họ mua các token RON để thanh toán phí gas. Sky Mavis hỗ trợ các giao dịch bằng cách ký chúng bằng các khóa xác nhận. Tính năng UX này dành cho các nhà nghiên cứu Philippines và người chơi Venezuela đã tạo ra một điểm rủi ro duy nhất kiểm soát 44% quyền rút tiền của cầu nối.
Vectơ tấn công: Kỹ thuật kỹ thuật xã hội
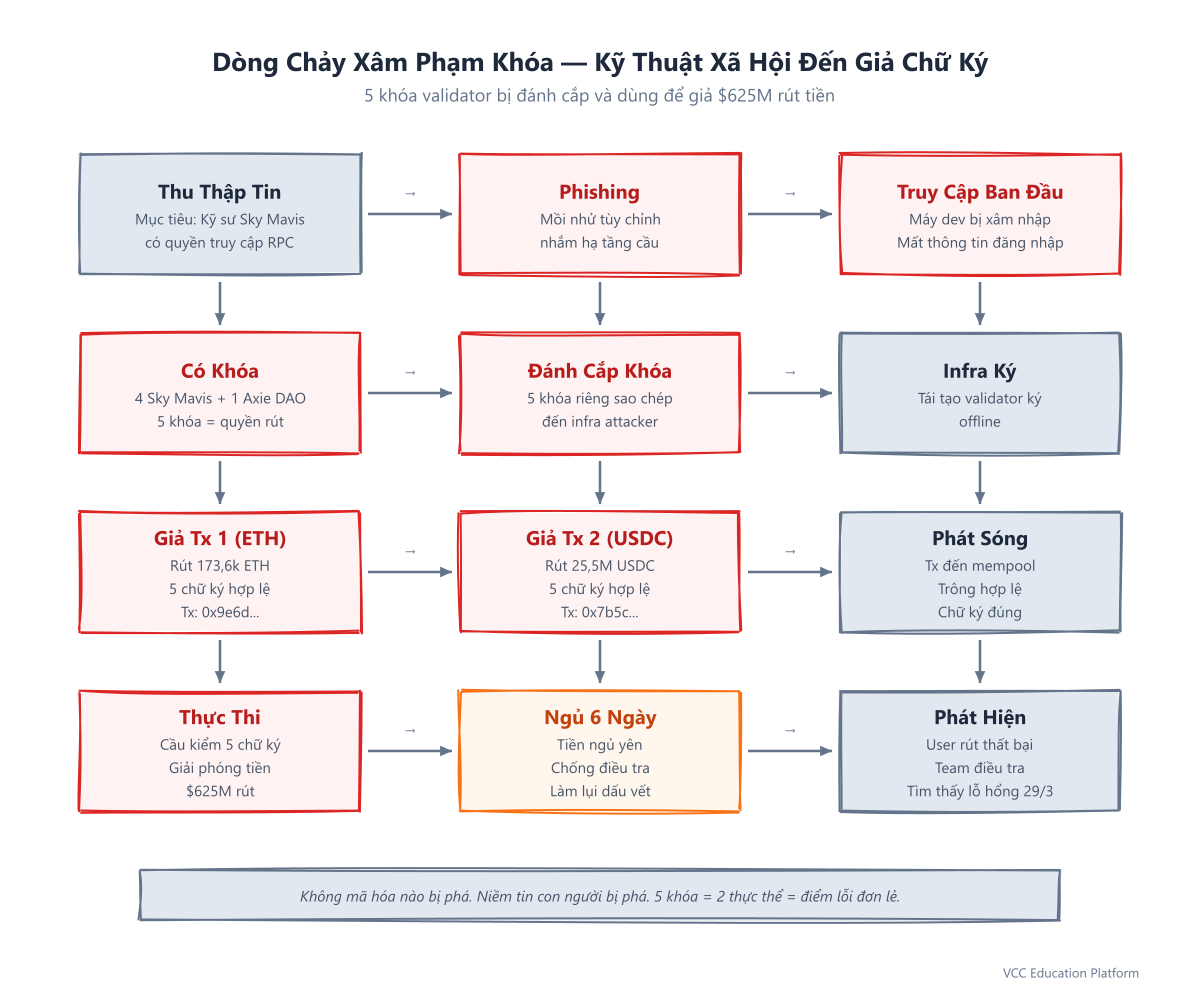
CertiK, Chainalysis và báo cáo hậu quả của Ronin đều chỉ ra kỹ thuật xã hội – có thể là spear-phishing hoặc phần mềm độc hại nhằm vào các kỹ sư của Sky Mavis có quyền truy cập vào cơ sở hạ tầng RPC không chứa khí.
Những kẻ tấn công không phá vỡ mật mã. Họ đã phá vỡ niềm tin của con người. Một email lừa đảo, một máy tính của nhà phát triển bị xâm nhập, một phần mở rộng trình duyệt độc hại – véc-tor chính xác vẫn chưa được tiết lộ, nhưng kết quả là rõ ràng: 5 khóa riêng được lấy ra, 5 chữ ký hợp lệ được tạo ra, 625 triệu đô la được rút ra.
Số liệu: 173.600 ETH và 25,5 triệu USDC (625 triệu USD)
Chúng ta hãy đặt số 625 triệu ronin vào bối cảnh.
| Tài sản | Số tiền | Giá (23/3) | Giá trị USD |
|---|---|---|---|
| ETH | 173,600 | ~$3,425 | ~$595 triệu |
| USDC | 25,500,000 | $1.00 | 25,5 triệu USD |
| Tổng | ~$620.5 triệu |
Vào ngày 29 tháng 3 (khi phát hiện), ETH đã giảm xuống ~$3,200, khiến tổng số tiền thu được là ~$580 triệu + $25.5 triệu = ~$605 triệu. Con số "$625 triệu" phản ánh giá trị cao nhất và trở thành con số tiêu chuẩn trong các báo cáo truyền thông.
Để so sánh:
- Hàng loạt tấn công mạng Poly (2021): 611 triệu USD (đã được hoàn trả phần lớn)
- Tấn công Wormhole (2022): 326 triệu USD
- Tấn công mạng BNB Chain (2022): 570 triệu USD
- Tấn công Ronin Bridge (2022): 625 triệu USD – lớn nhất thời điểm đó
ETH bị đánh cắp chiếm ~0,14% tổng cung của Ethereum vào thời điểm đó. USDC chiếm một phần đáng kể của cung outstanding của Circle trên Ethereum.
Nguồn: Lazarus Group và mối liên hệ với Triều Tiên
Trong vòng vài ngày, Chainalysis và Elliptic đã độc lập nhau xác định cuộc tấn công này là do nhóm Lazarus – đơn vị chiến tranh mạng được nhà nước Bắc Triều Tiên tài trợ (APT38). Ngày 14 tháng 4 năm 2022, FBI đã chính thức xác nhận trách nhiệm của Lazarus. Treasury OFAC của Mỹ đã áp đặt các biện pháp trừng phạt đối với các địa chỉ Ethereum của kẻ tấn công.
Tại sao phải là Lazarus?
- Mẫu lịch sử: Lazarus liên quan đến các vụ trộm tiền điện tử trị giá hơn 1 tỷ USD (KuCoin, Upbit, Liquid, Harmony, Horizon Bridge)
- Nhóm hóa trên chuỗi: Địa chỉ của kẻ tấn công chia sẻ nguồn tài trợ với các ví Lazarus đã được biết đến
- Kế hoạch rửa tiền: Tornado Cash → trao đổi DEX → nạp tiền vào CEX phù hợp với mô hình Lazarus
Hệ thống đường ống tấn công mã hóa của Triều Tiên
Hệ sinh thái của các cuộc tấn công mã hóa của Triều Tiên hoạt động như sau:
- Tiền bị đánh cắp → rửa tiền thông qua các dịch vụ trộn (Tornado Cash, Sinbad), DEX và CEX
- Đổi thành BTC, USDT hoặc tiền tệ thông qua các nhà môi giới OTC
- Tiền được chuyển vào các chương trình vũ khí của Triều Tiên (theo báo cáo của Ban chuyên gia của Liên Hợp Quốc)
- Được ước tính rằng từ năm 2017 đến nay, 40% các khoản tiền bị đánh cắp ~1-3 tỷ USD đã được sử dụng cho các chương trình vũ khí hạt nhân của Triều Tiên
Chỉ riêng vụ hack Ronin có thể đã tài trợ cho hàng tháng thử nghiệm tên lửa.
Vai trò của Sky Mavis: Là người điều hành, không chỉ là nạn nhân
Trong các bài viết về Sky Mavis hack, Sky Mavis thường được miêu tả như một nạn nhân. Tuy nhiên, các quyết định hoạt động của họ đã tạo ra điểm yếu:
Các quyết định đã tạo điều kiện cho cuộc tấn công
- 4 chìa khóa xác thực được tập trung cho tiện lợi của RPC không khí
Cách trả lời: Trách nhiệm và bồi thường
Để ghi nhận thành tích của họ, Sky Mavis không giấu diếm:
Đến cuối năm 2022, hầu hết người dùng đã được hoàn trả. Tuy nhiên, thiệt hại về lòng tin đối với mô hình "đánh để kiếm" là rất lớn – mã SLP chưa bao giờ phục hồi mức cao trong năm 2021.
Chuỗi tội rửa tiền: Cách 625 triệu USD biến mất
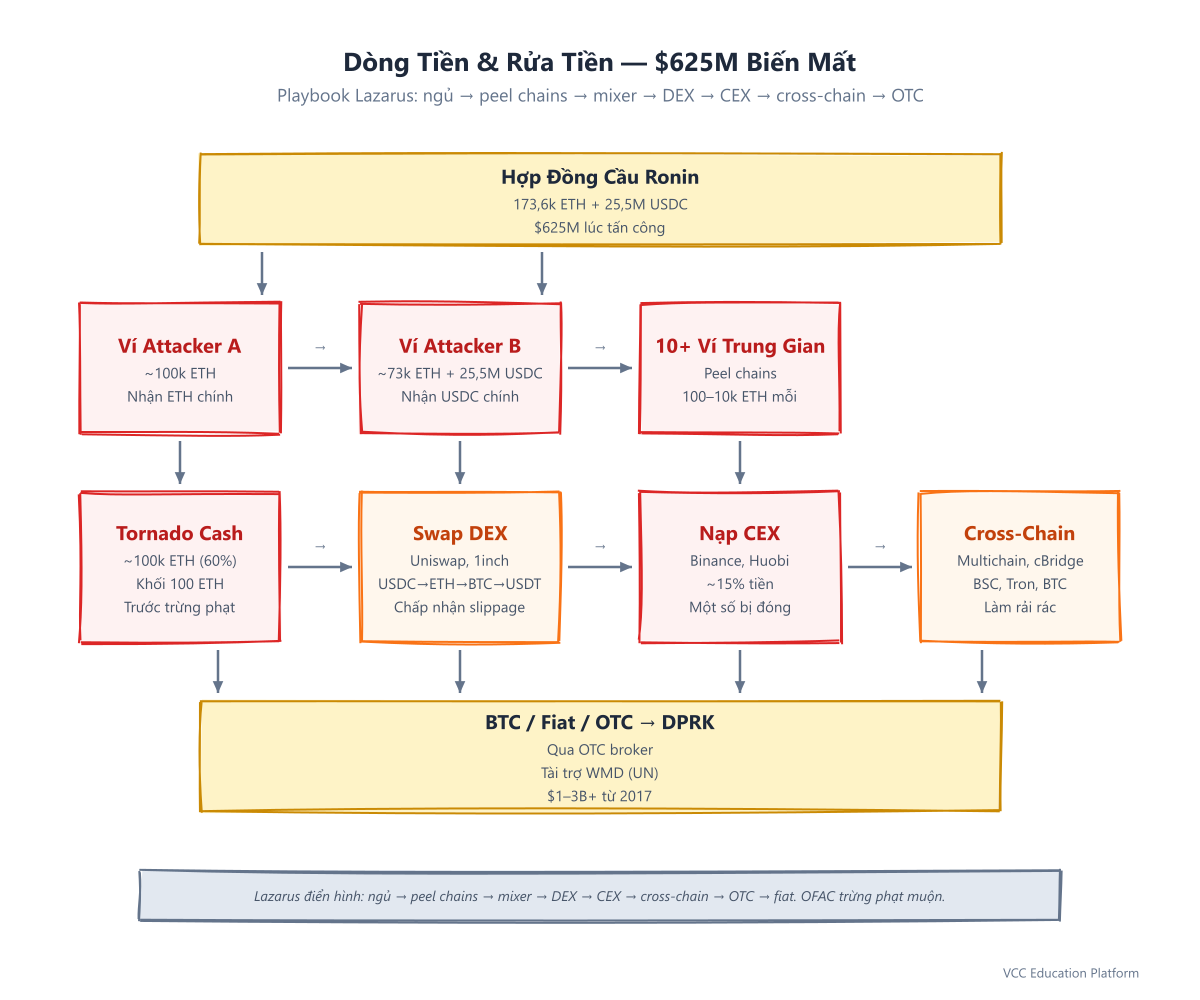
Quá trình rửa tiền của kẻ tấn công được thực hiện theo một quá trình phức tạp nhiều bước:
Bước 1: Lột vỏ (29/3 - 5/4)
Tiền được chia từ 2 ví chính sang 10+ ví trung gian, mỗi ví nhận số lượng nhỏ hơn (100-10,000 ETH). Điều này phá vỡ tập hợp địa chỉ trực tiếp.
Bước 2: Tornado Cash (Tháng 4 năm 2022)
~60% ETH (~100,000 ETH) được gửi vào Tornado Cash – nhà pha loãng Ethereum chính vào thời điểm đó. Các khoản gửi được thực hiện bằng các phần 100 ETH (mệnh giá cố định của Tornado). Đây là trước khi có các lệnh trừng phạt; Tornado là cơ sở hạ tầng hợp pháp.
Bước 3: Thay đổi DEX
USDC (25.5 triệu) và số ETH còn lại được trao đổi qua Uniswap, 1inch, SushiSwap thành ETH, WBTC, USDT. Chênh lệch được chấp nhận — mục tiêu là chuyển đổi, không phải tối ưu hóa giá.
Bước 4: CEX Off-Ramping
~15% nguồn vốn được theo dõi đến các sàn giao dịch tập trung (Binance, Huobi, OKX, Crypto.com). Một số khoản gửi bị đóng băng sau khi OFAC áp đặt các biện pháp trừng phạt; một số khác đã được rút thành công thông qua các tài khoản đã được xác minh (có thể là những người trung gian hoặc các danh tính bị xâm phạm).
Bước 5: Kết nối giữa các chuỗi
Tiền còn lại được chuyển sang BSC, Tron, Bitcoin thông qua Multichain, cBridge và các cầu khác, làm cho dấu vết càng trở nên phân mảnh hơn.
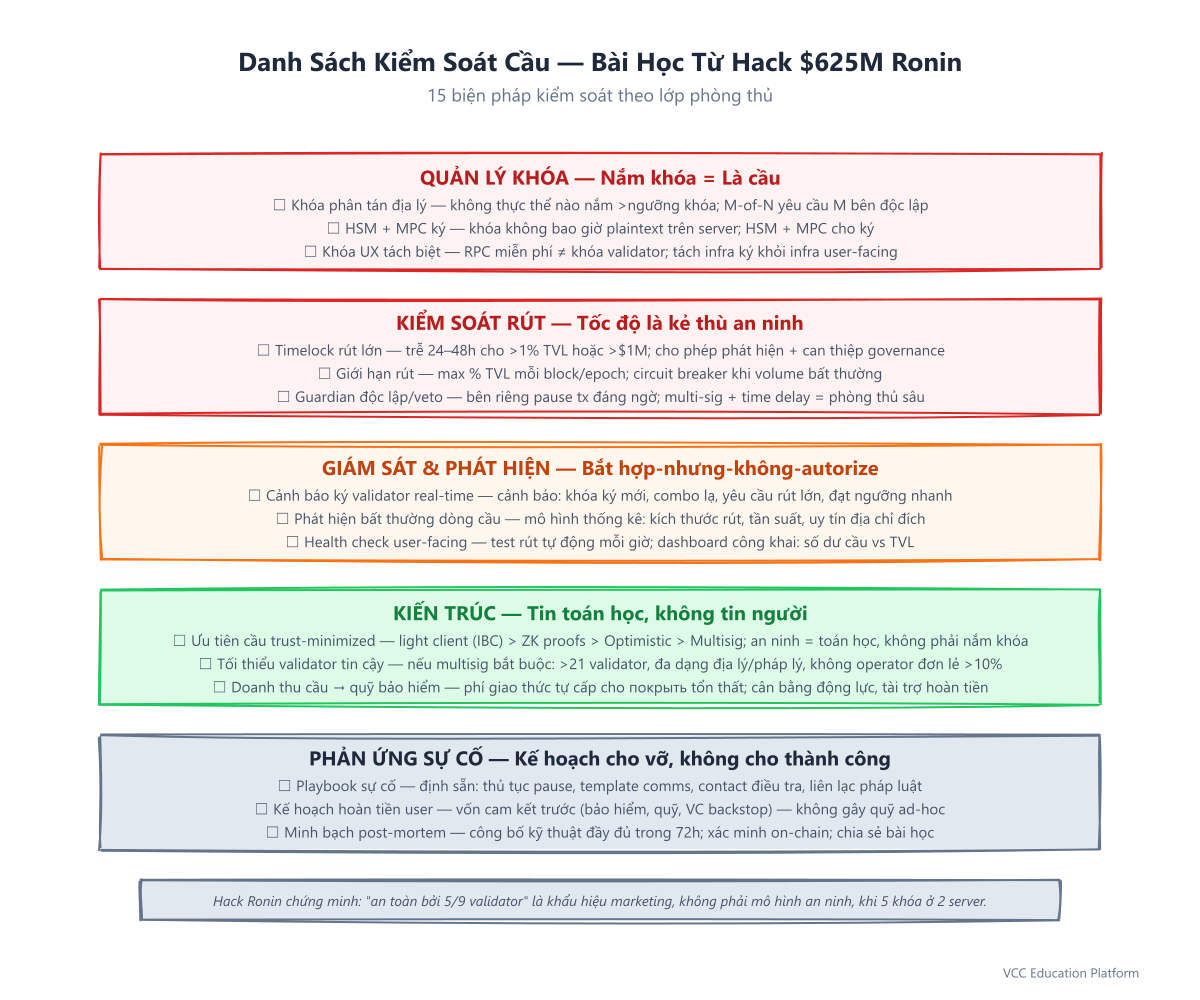
Những bài học cho DeFi: Tại sao các cầu là điểm yếu nhất
Hacker Ronin không phải là một hiện tượng bất thường. Nó là mô hình cho một loại tấn công cổng mà đã thống trị năm 2022: Wormhole (326 triệu USD), Nomad (190 triệu USD), Harmony (100 triệu USD), BNB Chain (570 triệu USD). Tất cả đều chia sẻ cùng một nguyên nhân cơ bản: các tập hợp validator đáng tin cậy với sự phân quyền không đủ.
Tính toán ba cầu Trilemma
Các cầu giao thông phải đối mặt với ba yêu cầu cạnh tranh:
Ronin đã chọn hiệu quả tài chính (5/9 multisig) hơn là bảo mật (khách hàng giảm thiểu tin cậy / bằng chứng ZK). Thị trường đã trả công cho điều này bằng TVL lên tới hơn 1 tỷ USD – cho đến khi có sự khai thác.
Điều gì thực sự bảo đảm cho một cây cầu
| Lối tiếp cận | Mô hình bảo mật | Các ví dụ |
|---|---|---|
| Bộ Multi-sig / Validator | Tin tưởng các tổ chức N-of-M | Ronin (trước khi bị hack), Harmony, Horizon |
| Xác minh khách hàng nhẹ | Tin tưởng vào sự đồng thuận của Ethereum | IBC (Cosmos), NEAR Rainbow Bridge |
| Bằng chứng ZK | Yêu cầu tin cậy về toán học/hóa giải mật | Tóm tắt, Herodotus, zkBridge |
| Xác minh lạc quan | Yêu cầu 1 người giám sát trung thực | Nomad (không thành công - không có người theo dõi) |
Các cầu duy nhất chưa bị tấn công là những nơi mà bảo mật không phụ thuộc vào một tập hợp nhỏ các khóa.
Có thể nó sẽ xảy ra lại không?
Ronin ngày hôm nay (Sau khi bị hack)
- 21 validator (tăng từ 9)
- Threshold ký hiệu cao hơn
- Khóa thời gian 24 giờ đối với các khoản rút tiền lớn
- Theo dõi và phát hiện các sự cố trong thời gian thực
Thật tốt hơn? Có. Đã giải quyết? Không. Mô hình tin cậy vẫn là các validator được chọn bởi Sky Mavis. Một bên tham gia cố ý có thể làm hỏng 11 trong số 21 chìa khóa (hoặc tương đương với thang điểm) vẫn có thể tạo ra các lệnh rút tiền. Cách khắc phục là số lượng (hơn nhiều chìa khóa), không phải các đặc tính (tối ưu hóa tin cậy).
Tình trạng ngành công nghiệp
Năm 2023-2024 đã chứng kiến sự chuyển đổi sang các giải pháp dựa trên ZK (Succinct, Herodotus, =nil;), các giải pháp khách hàng nhẹ (IBC, Hyperlane) và các giả định tin cậy tối thiểu (xác minh sự đồng thuận, không tin tưởng các ký giả).
Nhưng hàng trăm tỷ USD vẫn nằm trong các cầu multisig. Mẫu tấn công cầu ronin sẽ lặp lại cho đến khi ngành công nghiệp ngừng coi "5 trong 9 chữ ký" như là một biện pháp bảo mật.
Hỏi đáp
Số tiền bị đánh cắp trong vụ tấn công cầu Ronin là bao nhiêu?
173,600 ETH và 25.5 triệu USDC – có giá trị khoảng 625 triệu USD vào thời điểm vụ tấn công (23 tháng 3 năm 2022), trở thành vụ hack DeFi lớn nhất thời điểm đó.
Ai đã hack đường hầm Ronin?
Lazarus Group – đơn vị chiến tranh mạng do nhà nước Triều Tiên tài trợ (APT38). Sự xác nhận được thực hiện bởi Chainalysis, Elliptic, FBI (ngày 14 tháng 4 năm 2022) và các biện pháp trừng phạt của Bộ Tài chính Hoa Kỳ (OFAC).
Làm thế nào vụ tấn công vào cầu Ronin xảy ra?
Một kẻ tấn công đã đánh cắp 5 trong số 9 khóa riêng của validator (4 được giữ bởi Sky Mavis cho một nút RPC không có phí, 1 được giữ bởi Axie DAO) thông qua kỹ thuật kỹ thuật xã hội. Với 5 chữ ký hợp lệ, họ đã gửi 2 giao dịch rút tiền có vẻ hợp lệ mà hợp đồng cầu nối đã chấp nhận.
Tại sao mất 6 ngày để phát hiện vụ tấn công của Ronin?
Các lệnh rút tiền có chứng chỉ mã hóa hợp lệ từ 5 validator yêu cầu. Trên chuỗi, chúng trông hoàn toàn hợp pháp. Không có hệ thống giám sát cho các lệnh rút tiền "hợp lệ nhưng không được ủy quyền". Khám phá chỉ xảy ra khi lệnh rút tiền hợp lệ của một người dùng thất bại do không đủ số dư trên cầu.
Có phải người chơi Axie Infinity đã mất tiền trong vụ tấn công Ronin không?
Tài sản của người chơi bị rủi ro nhưng cuối cùng được hoàn lại. Sky Mavis đã thu được 150 triệu USD từ Binance và cam kết thu nhập từ giao dịch để hoàn trả cho người dùng. Hầu hết người dùng đã được hoàn trả vào cuối năm 2022. Tuy nhiên, giá của token SLP/AXS đã giảm 30% trở lên và không bao giờ phục hồi.
Lazarus Group là gì?
APT38, một nhóm tấn công mạng do nhà nước Triều Tiên tài trợ, chịu trách nhiệm về các vụ đánh cắp tiền điện tử trị giá từ 1-3 tỷ USD kể từ năm 2017 (KuCoin, Upbit, Liquid, Harmony, Horizon Bridge, Ronin). Các nguồn tài chính được cho là hỗ trợ các chương trình vũ khí của DPRK theo báo cáo của Liên Hợp Quốc.
Có phải cầu Ronin đã được mở lại không?
Có, ngày 1 tháng 4 năm 2022 – với bộ 21 validator mới, giới hạn ký số cao hơn, thời gian chặn rút tiền 24 giờ và giám sát thời gian thực. Hàng cầu vẫn hoạt động ngày hôm nay.
Cách thức rửa tiền 625 triệu USD là như thế nào?
Làm sạch chuỗi → Tornado Cash (~60% ETH) → Thay đổi DEX (Uniswap, 1inch) → Nạp tiền vào CEX (Binance, Huobi, OKX) → Kết nối giữa các chuỗi (BSC, Tron, Bitcoin). Sách hướng dẫn Classic Lazarus với thời gian ủ bệnh 6 ngày như một biện pháp chống phá án.
Ronin đã thực hiện những thay đổi nào sau khi bị hack?
Mã xác nhận được mở rộng từ 9 thành 21; giới hạn ký số được tăng; thời gian khóa 24 giờ đối với các khoản rút tiền lớn; phát hiện bất thường trong thời gian thực khi validator ký; doanh thu của cầu nối được chuyển vào quỹ bảo hiểm; kiểm toán của bên thứ ba được thuê.
Có thể một vụ tấn công vào cầu Ronin xảy ra lại không?
Có. Các sửa đổi sau khi bị tấn công là về số lượng (thêm validator, tăng thang giới hạn) chứ không phải về chất lượng (minimize trust). Một bên tham gia chính phủ có thể chiếm quyền truy cập vào đủ các khóa validator vẫn có thể giả mạo các giao dịch rút tiền. An ninh thực sự đòi hỏi các cầu nối giảm thiểu tin cậy (ZK proof, client nhẹ) – không chỉ là thêm nhiều người ký tên.
Những điều cần lưu ý
- Thừa trình chỉ mạnh như phân phối khóa — 5/9 multisig với 5 khóa được giữ bởi 2 thực thể = 2/2 multisig
- Các tính năng thuận tiện tạo ra bề mặt tấn công — Knoten RPC không sử dụng gas cho người dùng không chuyên về tiền mã hóa tập trung 44% quyền rút tiền
- Tờ khai không đồng nghĩa với giao dịch được ủy quyền — Sức hợp pháp về mật mã không đồng nghĩa với hợp pháp về hoạt động
Sự xâm nhập vào cầu Ronin là một thời điểm phân định cho DeFi. Nó chứng minh rằng "được bảo mật bởi 5 trong 9 validator" chỉ là một khẩu hiệu marketing, không phải là mô hình bảo mật, khi 5 chìa khóa đó được lưu trữ trên hai máy chủ. Khi ngành công nghiệp xây dựng nền tảng xuyên chuỗi thế hệ tiếp theo, bài học rõ ràng là: giảm thiểu sự tin tưởng không phải là tùy chọn – nó là thứ duy nhất ngăn chặn việc rút 625 triệu đô la trông giống như một giao dịch hợp lệ.