
Một kịch bản tấn công cho vay nhanh (flash loan attack defi) bắt đầu với một giả định đơn giản: vay hàng triệu đô la mà không có tài sản thế chấp, điều khiển thị trường và trả nợ – tất cả trong một giao dịch duy nhất trên blockchain. Trong tài chính truyền thống, điều này là không thể. Trong DeFi, nó xảy ra hàng tuần. Từ năm 2020, các lỗ hổng cho vay nhanh đã lấy đi hơn 1,2 tỷ đô la từ các quy trình, trong đó cuộc tấn công lớn nhất (Euler Finance, tháng 3 năm 2023) thu về 197 triệu đô la. Nếu bạn xây dựng, đầu tư hoặc quản lý các quy trình DeFi, hiểu về vector tấn công này không phải là tùy chọn – nó là sự sống còn.
Bài viết này phân tích các cơ chế, các trường hợp thực tế gây hại nhất và các chiến lược phòng thủ có hiệu quả. Chúng tôi viết cho các nhà phát triển, kiểm toán viên và nhà thiết kế giao thức cần độ sâu có thể thực hiện, không phải những tóm tắt ở mức cơ bản.
Điều gì là khoản vay nhanh?
Một khoản vay flash là khoản vay không có tài sản đảm bảo, phải được vay và trả lại trong một giao dịch duy nhất. Nếu người vay không thể trả toàn bộ số tiền cộng với phí trước khi giao dịch kết thúc, toàn bộ quá trình sẽ bị hủy bỏ – giống như không có gì xảy ra.
Tính chất chính:
- Không cần tài sản thế chấp — Thông báo chỉ kiểm tra việc trả lại vốn trước khi giao dịch kết thúc
- Điều hành nguyên tử — Vay, xử lý và trả nợ đều diễn ra trong một khối; không có trạng thái trung gian tồn tại
- Mức độ lớn – Các nhà tấn công thường xuyên vay từ 50 triệu USD đến hơn 500 triệu USD từ các kho bạc cho vay như Aave, dYdX hoặc Uniswap
- Không có rào cản cao – Chỉ phí gas (~50–500 USD trên Ethereum; vài xu trên BSC, Polygon, Arbitrum) là có nguy cơ
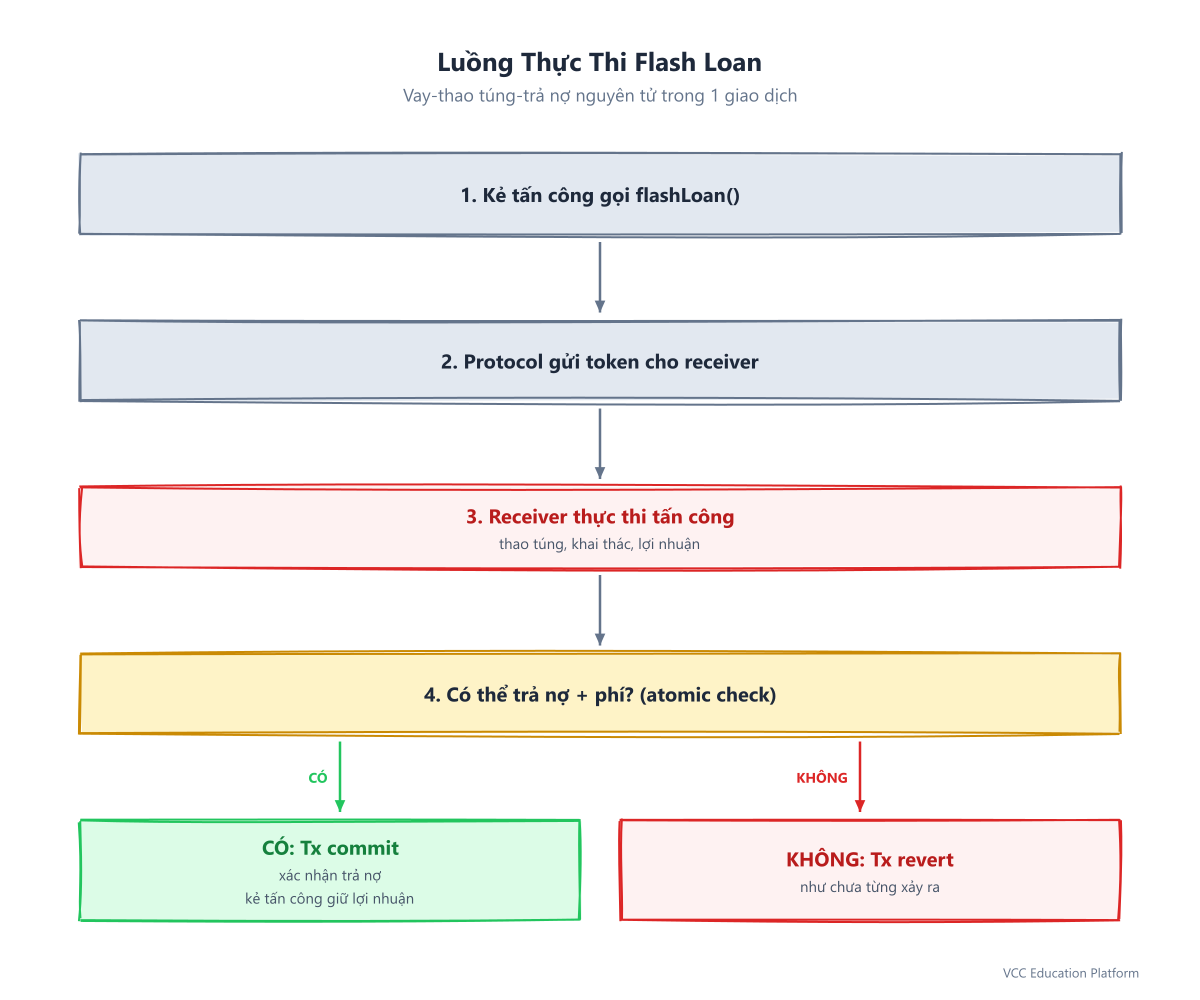 Khái niệm này bắt nguồn từ Marble Protocol (2018) và được phổ biến bởi Aave (2020) và dYdX. Các ứng dụng hợp pháp bao gồm arbitrage, trao đổi tài sản thế chấp và bảo vệ thanh toán. Tuy nhiên, những đặc tính khiến cho các khoản vay flash hữu ích cho hiệu quả DeFi cũng khiến chúng trở thành vũ khí tấn công tàn phá.
Tại sao các khoản vay Flash thay đổi kinh tế học của các cuộc tấn công
Trong tài chính truyền thống, để tấn công một thị trường, bạn cần vốn. Để điều khiển giá cổ phiếu, bạn cần hàng triệu đô la để mua cổ phiếu. Để chiếm lĩnh một thị trường hàng hóa, bạn cần kho dự trữ vật chất hoặc hợp đồng tương lai. Yêu cầu vốn tạo ra một lọc tự nhiên: chỉ những người có nguồn vốn dồi dào mới có thể thực hiện các hành động điều khiển quy mô lớn.
Việc vay bằng Flash loại bỏ hoàn toàn bộ lọc này.
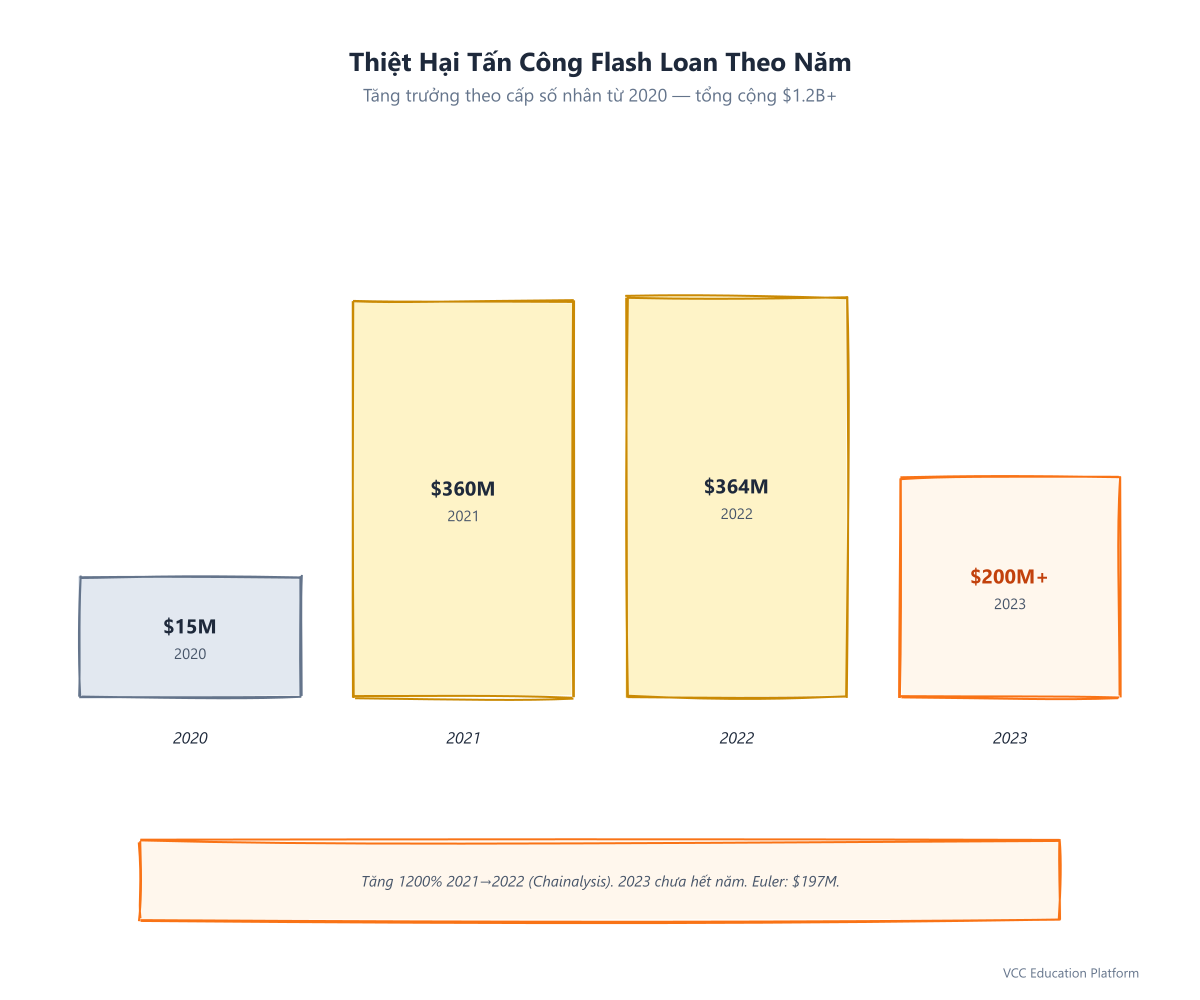
Một kẻ tấn công với 100 USD tiền xăng có thể kiểm soát tạm thời 500 triệu USD vốn lưu động. Rủi ro là không đối xứng: mất 100 USD tiền xăng nếu cuộc tấn công thất bại; thu được hàng triệu USD nếu thành công. Sự không đối xứng này đã dẫn đến một cuộc tấn công bùng nổ:
| Năm | Thiệt hại do các cuộc tấn công vay flash | Sự kiện đáng chú ý |
Nguồn: Báo cáo tội phạm liên quan đến tiền điện tử của Chainalysis 2021–2023, báo cáo quý của CertiK
Ba yếu tố tấn công chính
Qua phân tích 47 vụ tấn công lớn bằng tiền điện tử (mã số dữ liệu CertiK 2023), ba mô hình chiếm hơn 85% các sự kiện:
1. Lạm dụng Oracle (66% các cuộc tấn công)
Vector phổ biến nhất. Các giao thức dựa vào các oracle giá để định giá tài sản thế chấp, tính toán phần thưởng hoặc kích hoạt thanh lý. Nếu một oracle đọc được một giá có thể bị điều khiển trong một khối duy nhất, một kẻ tấn công cho vay flash có thể biến dạng giá đó, khai thác logic của giao thức và thu lợi.
Cách hoạt động của nó:
- Tìm ra một giao thức sử dụng một oracle dễ bị tấn công (thường là TWAP đơn với thời gian ngắn hoặc giá hiện tại từ một kho chứa lượng thanh khoản thấp)
- Cho vay nhanh một số lượng lớn Token A
- Thay đổi Token A thành Token B trên DEX cung cấp oracle, làm thay đổi đáng kể giá được báo cáo
- Protokol đọc giá đã bị điều khiển
- Người tấn công khai thác quy trình: vay tiền dựa trên tài sản đảm bảo bị pha trộn, tạo ra phần thưởng quá mức hoặc kích hoạt việc thanh lý nợ xấu
- Đổi lại giao dịch (hoặc bỏ vị trí nếu không có lợi), trả nợ cho khoản vay flash, giữ lợi nhuận
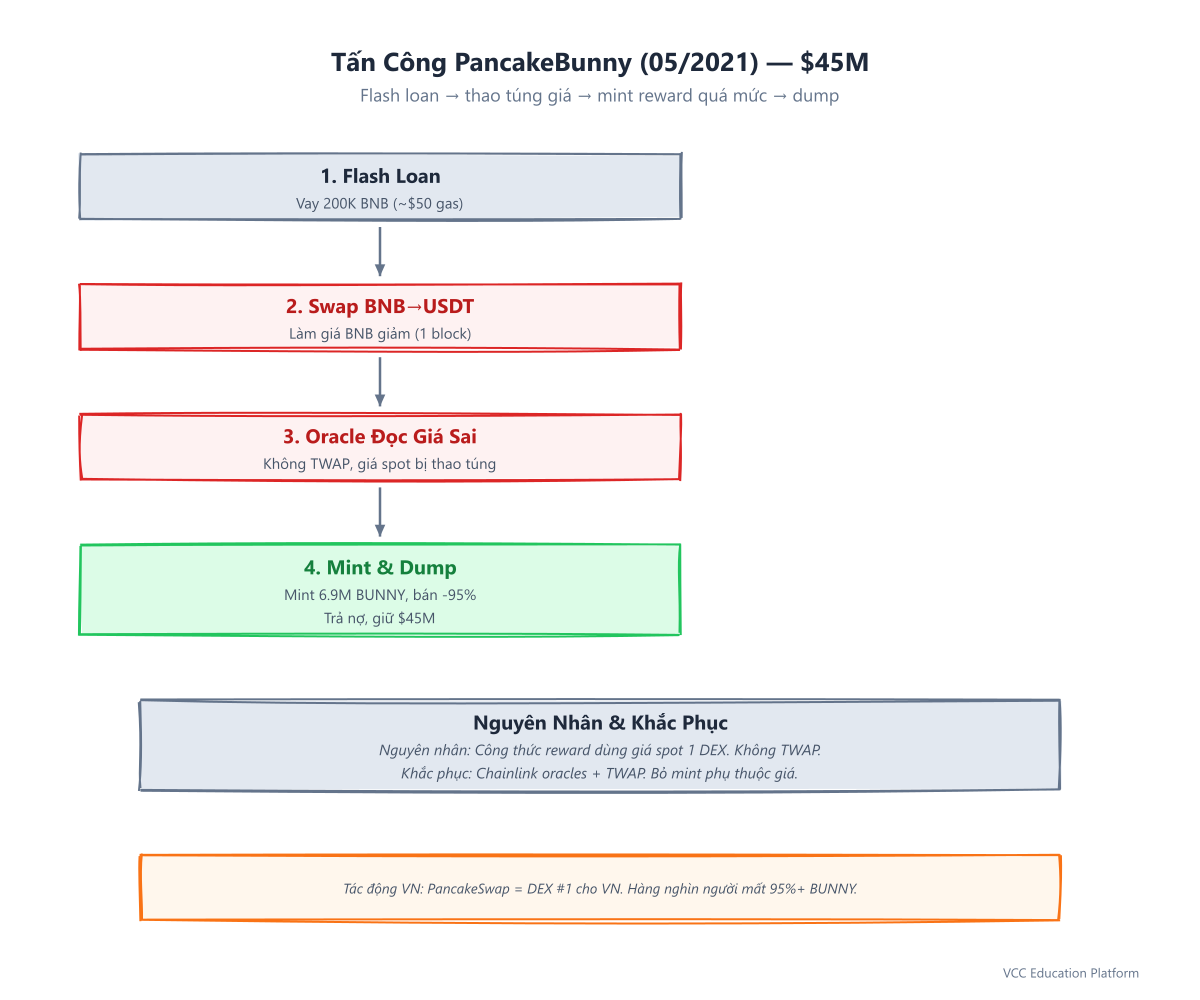
Ví dụ thực tế – PancakeBunny (Tháng 5 năm 2021, 45 triệu USD): Protokol đã tính toán phần thưởng token BUNNY dựa trên giá BNB/USDT từ PancakeSwap V2. Người tấn công đã vay flash 200.000 BNB, đổi sang USDT trên PancakeSwap V2 (giảm giá BNB), sau đó sử dụng giá BNB thấp nhân tạo để phát hành 6,9 triệu token BUNNY như "phần thưởng". Họ đã bán hết token BUNNY, trả nợ và mang về 45 triệu USD.
2. Lạm quyền (mới nổi lên, có tác động lớn)
Token quản trị đại diện cho quyền bầu cử. Nếu quyền bầu cử có thể được thu thập ngay lập tức thông qua khoản vay flash, một kẻ tấn công có thể đề xuất và thực hiện các thay đổi độc hại trong một khối duy nhất.
Cách hoạt động của nó:
- Cho vay bằng token quản trị (hoặc tài sản cơ sở để tạo ra nó)
- Chuyển quyền bỏ phiếu cho địa chỉ của kẻ tấn công
- Gửi một đề xuất xấu (ví dụ: "chuyển tất cả các khoản tiền của giao thức cho kẻ tấn công")
- Đánh giá "có" bằng quyền bầu cử được cấp qua flash
- Nếu không có timelock, thực hiện ngay lập tức
- Trả lại mã token, trả nợ cho khoản vay nhanh
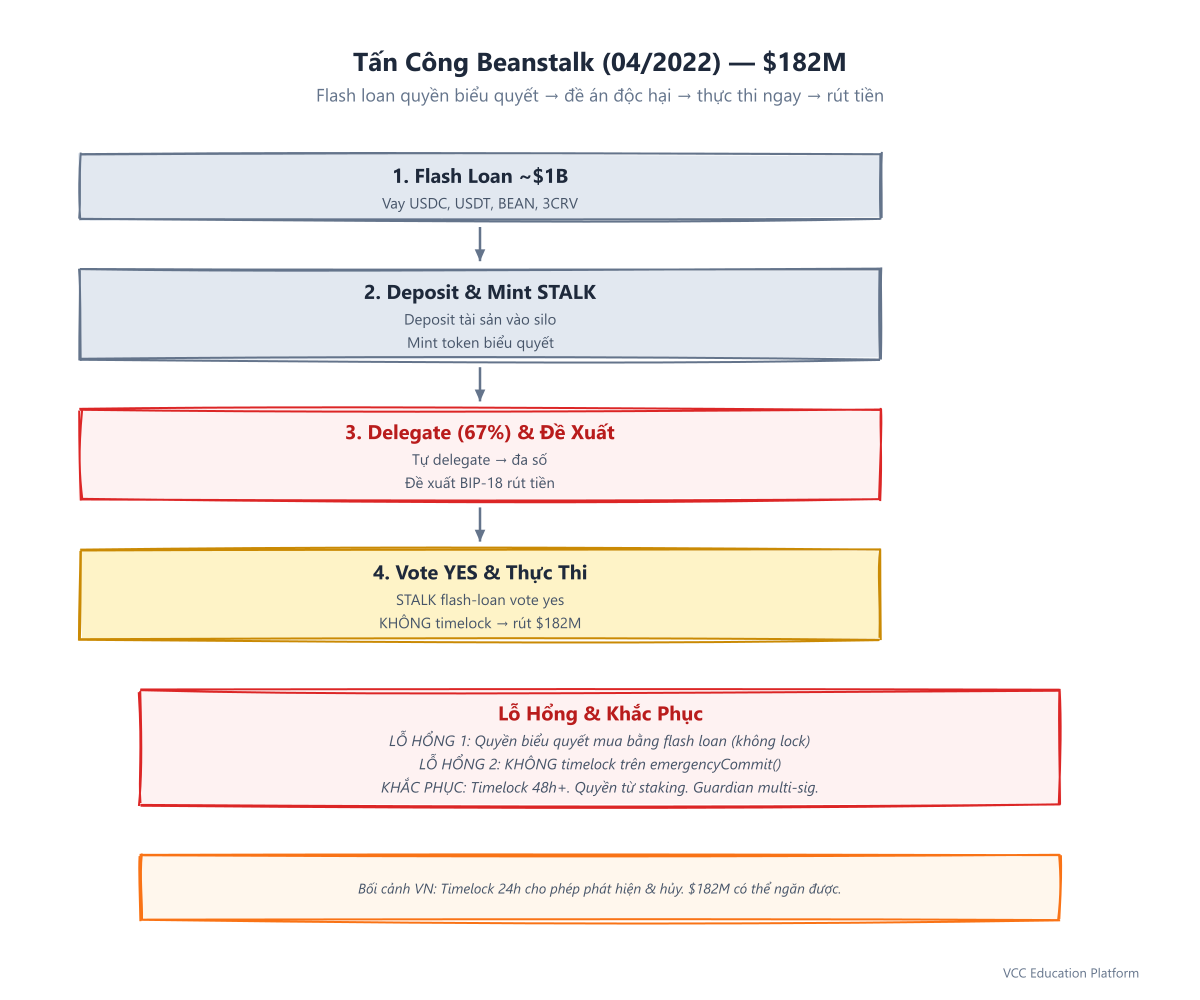
Ví dụ thực tế – Beanstalk Farms (Tháng 4 năm 2022, 182 triệu USD): Tiền điện tử quản trị của Beanstalk (STALK) được kiếm được thông qua việc gửi tài sản. Người tấn công vay nhanh ~1 tỷ USD trong tài sản (USDC, USDT, BEAN, v.v.), gửi chúng để tạo STALK, ủy quyền cho chính mình, đề xuất BIP-18 (một "đề xuất khẩn cấp" độc hại làm cạn kiệt quy trình), bỏ phiếu đồng ý với 67% quyền bỏ phiếu, và thực hiện. Quy trình không có khóa thời gian đối với các đề xuất khẩn cấp. Tổng thiệt hại: 182 triệu USD.
3. Các lỗ hổng logic được tăng cường bởi các khoản vay flash (không phải là sự mạo hiểm của Oracle)
Một số cuộc tấn công khai thác lỗi logic trong smart contract, yêu cầu vốn lớn để kích hoạt. Việc cho vay nhanh cung cấp vốn đó ngay lập tức.
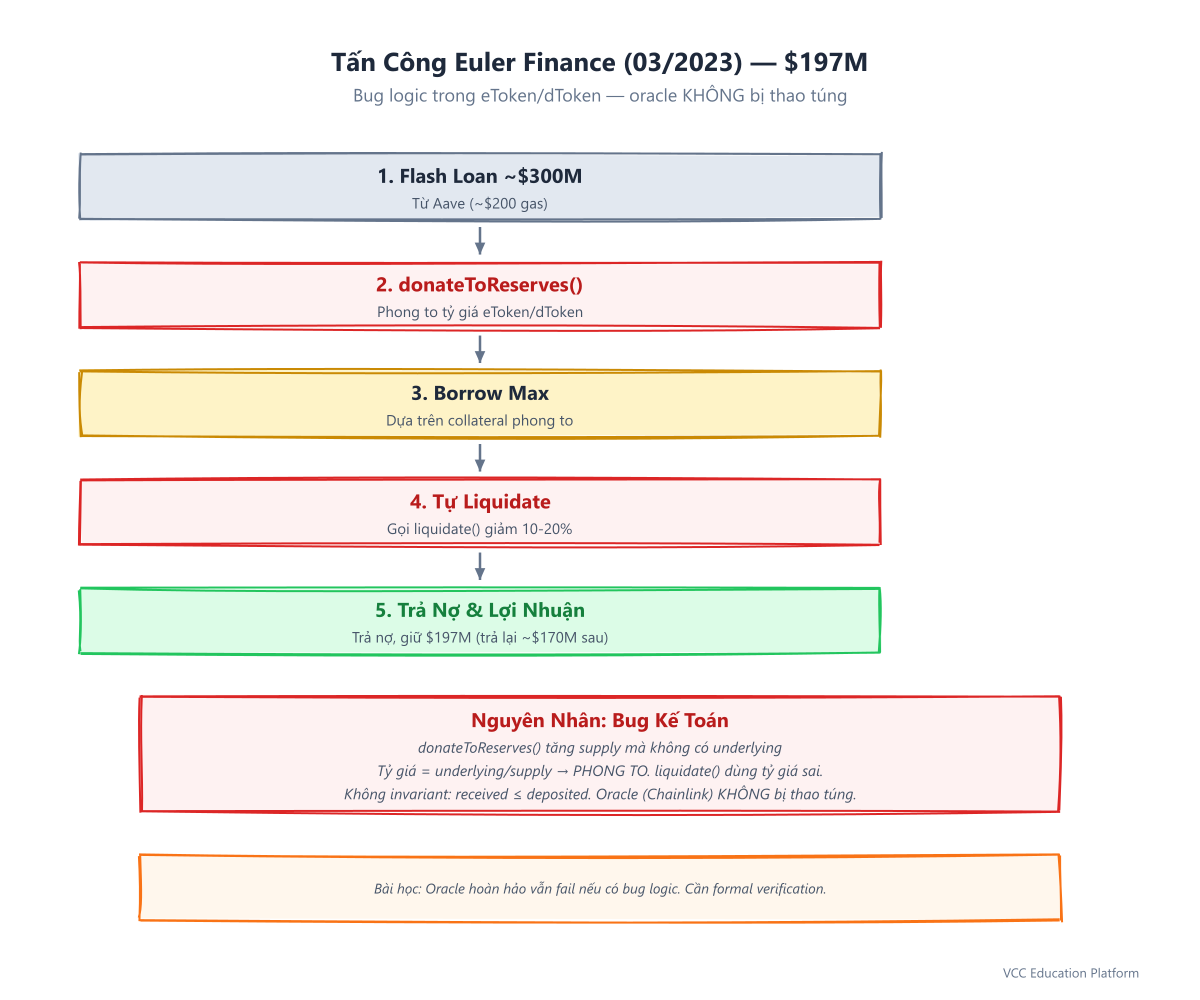
Ví dụ thực tế – Euler Finance (tháng 3 năm 2023, 197 triệu USD): Euler sử dụng hệ thống hai token (eToken cho khoản gửi và dToken cho khoản vay). Một lỗi logic trong donateToReserves cho phép kẻ tấn công điều khiển tỷ giá trao đổi giữa eToken và dToken. Kẻ tấn công vay tiền flash ~300 triệu USD, chuyển khoản cho dự trữ để tăng tỷ giá, sau đó kích hoạt thanh lý theo tỷ giá đã bị điều khiển để yêu cầu tài sản đảm bảo được giảm giá. Oracle không phải là điểm yếu chính – đó là logic kế toán token.
Các nghiên cứu trường hợp sâu
PancakeBunny (BSC, tháng 5 năm 2021) – 45 triệu USD
| Aspekt | Chi tiết |
|---|---|
| Bộ phận dễ bị tấn công | Tính toán phần thưởng sử dụng giá thị trường của PancakeSwap V2 |
| Loại Oracle | Cặp DEX đơn (BNB/USDT), không có TWAP |
| Tài sản của kẻ tấn công có nguy cơ bị ảnh hưởng | ~$50 gas (tiền phí BSC) |
| Lợi nhuận | ~$45 triệu (tiền token BUNNY bị thải ra) |
| Nguyên nhân gốc rễ | Công thức phần thưởng sử dụng giá tức thời; không có khả năng chống lại sự mạo hiểm |
Bối cảnh Việt Nam: PancakeSwap là DEX thống trị cho người dùng DeFi Việt Nam trên BSC. Sự tấn công này đã ảnh hưởng trực tiếp đến hàng nghìn người trồng lãi suất địa phương. Người dùng ví Coin98 có BUNNY đã mất 95%+ giá trị trong vài giờ.
Cream Finance (Ethereum, tháng 10 năm 2021 và tháng 2 năm 2022) — 164 triệu USD tổng cộng
| Hành động | Vectơ | Thiệt hại |
|---|---|---|
| Tháng 10 năm 2021 | Sửa đổi giá yUSD trên Curve → tài sản đảm bảo bị phồng lên → vay mượn | 130 triệu USD |
| Tháng 2 năm 2022 | Sửa đổi AMPL → khai thác thị trường cho vay | 34 triệu USD |
Đoạn học quan trọng: Cream liệt kê tài sản có lưu lượng thấp (yUSD, AMPL) làm tài sản thế chấp với các oracle liên kết với các nhóm DEX đơn lẻ. Thông qua, quy trình không thể thực thi các yêu cầu oracle riêng biệt cho từng tài sản hoặc giới hạn tài sản thế chấp.
Beanstalk Farms (Ethereum, tháng 4 năm 2022) — 182 triệu USD
| Aspekt | Chi tiết |
|---|---|
| Bộ phận dễ bị tấn công | Quyền bầu cử quản trị + thực hiện khẩn cấp |
| Tiền điện tử quản trị | STALK (được kiếm được thông qua các khoản gửi tiền) |
| Tài sản của kẻ tấn công có nguy cơ bị mất | ~$50 gas (mainnet Ethereum) |
| Lợi nhuận | $182 triệu (của toàn bộ ngân quỹ của quy trình) |
| Nguyên nhân gốc rễ | 1) Quyền bầu cử có thể mua được thông qua khoản vay nhanh 2) Không có thời hạn trên emergencyCommit |
| Khai thác đã được áp dụng | Quy trình bị tạm dừng; các khoản tiền được khôi phục một phần thông qua các cuộc đàm phán; cần thiết phải thiết kế lại |
Bối cảnh Việt Nam: Beanstalk có thành viên cộng đồng Việt Nam trồng BEAN/3CRV. Sự tấn công này nhấn mạnh nguy cơ của "tiền điện tử quản lý sản lượng" mà không hiểu về các vector tấn công quản lý.
Euler Finance (Ethereum, tháng 3 năm 2023) — 197 triệu USD
| Aspeck | Chi tiết |
|---|---|
| Bộ phận dễ bị tấn công | tương tác donateToReserves + liquidate |
| Oracle | Chainlink (không bị can thiệp) |
| Tài sản của kẻ tấn công có nguy cơ bị mất | ~$200 gas |
| Lợi nhuận | $197 triệu (những tài sản khác nhau) |
| Nguyên nhân gốc rễ | Lỗi logic kế toán trong hệ thống hai token; kiểm tra không đủ bất biến |
Khám phá độc đáo: Euler chứng minh rằng mặc dù có các oracle đáng tin cậy, các khoản vay flash có thể làm tăng các lỗi logic. Cách tấn công này không điều khiển giá cả, mà là điều khiển trạng thái kế toán nội bộ. Điều này mở rộng mô hình mối đe dọa vượt quá khả năng phòng thủ của oracle.
Các chiến lược phòng thủ: những gì thực sự có hiệu quả
Các biện pháp phòng vệ hoạt động ở ba tầng. Không có một tầng nào là đủ; phòng vệ sâu là bắt buộc.
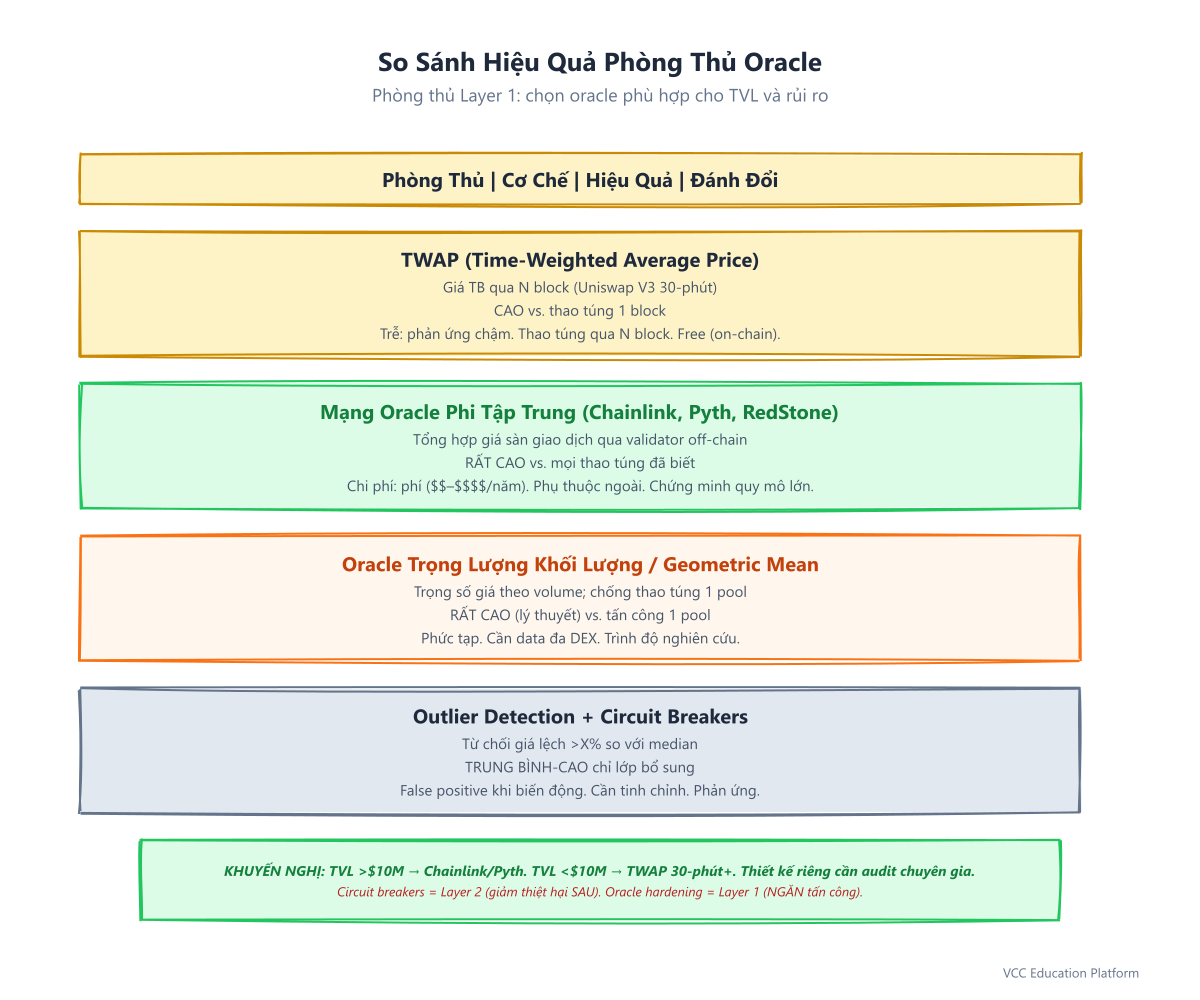
Layer 1: Tăng cường bảo mật của Oracle (đáng quan tâm nhất)
|Hệ thống|Mecanism|Hiệu quả|Thay đổi|
Tuyên bố khuyến nghị: Đối với bất kỳ giao thức bảo mật có TVL > 10 triệu USD, các mạng oracle phân tán (Chainlink/Pyth) là tiêu chuẩn cơ bản. TWAP là mức tối thiểu cho các giao thức nhỏ hơn. Các thiết kế oracle tùy chỉnh (trung bình hình học, cân bằng theo khối lượng) nên được kiểm toán bởi các chuyên gia.
Layer 2: các thiết bị cắt circuit cấp giao thức
| Cơ chế | Mô tả | Cách thực hiện | | Pause Guardian | Multi-sig hoặc governance có thể tạm dừng việc gửi/cho vay/nhận tiền | OpenZeppelin Pausable; 2-of-3 hoặc 3-of-5 multi-sig | | Limit vị trí/độ mở | Cấp giới hạn tối đa cho vay theo tài sản, người dùng và khối | Giới hạn động dựa trên độ sâu của lượng cung |
Nghiêm trọng: Các thiết bị cắt mạch là động học. Chúng hạn chế thiệt hại sau khi cuộc tấn công bắt đầu. Chúng không ngăn chặn cuộc tấn công. Cải thiện bảo mật của Oracle (bộ lớp 1) là nhằm ngăn chặn.
Layer 3: Tránh các cuộc tấn công về quản trị
| Defense | Tại sao nó hoạt động? |
|---|---|
| Timelocks (48h+) | Người tấn công không thể thực hiện ngay lập tức; cộng đồng có thể phát hiện và phản ứng |
| Sức mạnh bỏ phiếu không liên quan đến tài chính | Sức mạnh bỏ phiếu từ uy tín, thời gian tham gia hoặc đóng góp – không chỉ là số dư token |
Lớp học Beanstalk: Một hạn chế thời gian 24 giờ đối với emergencyCommit sẽ cho phép cộng đồng phát hiện BIP-18 và hủy bỏ nó. Sự mất mát 182 triệu USD hoàn toàn có thể tránh được với một hạn chế thời gian quản trị cơ bản.
Nghiên cứu lớp 4: Các biện pháp phòng thủ kinh tế (sắp xuất hiện)
Những điều này khiến các cuộc tấn công trở nên không có lợi thay vì không thể thực hiện:
- Phí cho vay động: Phí thay đổi theo mức sử dụng và kích thước vị trí. Một khoản vay flash trị giá 100 triệu USD phải trả phí lên đến 500.000 USD – vượt quá lợi nhuận của hầu hết các cuộc tấn công.
- MEV-Protected Execution: Chứng minh hoặc mã hóa giới hạn cho các hoạt động nhạy cảm (xử lý thanh lý, bỏ phiếu quản trị).
- Tương tác chia lợi nhuận: chuyển một phần phí cho vay flash sang một quỹ bảo hiểm để bù đắp thiệt hại do tấn công.
* Kẽ hở trong nghiên cứu: Các biện pháp phòng thủ về kinh tế có cơ sở lý thuyết vững chắc nhưng các triển khai thực tế có ít. Đây là lĩnh vực mới trong phòng thủ cho các khoản vay flash.
Xây dựng một giao thức chống lại vay Flash: Danh sách kiểm tra
Nếu bạn đang thiết kế hoặc kiểm tra một giao thức DeFi, hãy thực hiện qua danh sách kiểm tra này:
Oracle và giá cả
- [ ] Không có logic giao thức phụ thuộc vào giá thị trường của một DEX đơn lẻ
- [ ] Tất cả các tài sản thế chấp được định giá thông qua mạng oracle phân cấp (Chainlink/Pyth) hoặc TWAP đã được kiểm tra (khoảng thời gian 30 phút+)
- [ ] Tài sản có lượng thanh khoản thấp có các giải pháp oracle tùy chỉnh hoặc bị từ chối làm tài sản bảo đảm
- [ ] Cập nhật giá có kiểm tra tính hợp lý (tối đa % thay đổi mỗi khối, thiết bị tự động cắt điện)
Quản trị
- [ ] Tất cả các chức năng quan trọng (di chuyển tiền, thay đổi tham số, nâng cấp) nằm sau 48h+ thời gian khóa
- [ ] Quyền bầu không thể được thu được ngay lập tức thông qua khoản vay flash (khóa staking, uy tín hoặc bầu cử ủy quyền)
- [ ] Multi-sig bảo vệ khẩn cấp có thể hủy các đề xuất trong thời gian khóa
- [ ] Các yêu cầu về quốc lúc ngăn chặn các cuộc tấn công có tỷ lệ tham gia thấp
Các giới hạn của giao thức
- [ ] Mức giới hạn vay cho từng tài sản dựa trên độ sâu của dòng tiền on-chain
- [ ] Các giới hạn vị trí cho mỗi người dùng (động, không là tĩnh)
- [ ] Các giới hạn hành động theo khối (tối đa thanh lý, tối đa vay mượn)
- [ ] Máy cơ chế ngừng được điều khiển bởi hệ thống multi-sig uy tín
Thử nghiệm và giám sát
- [ ] Mô phỏng tấn công cho vay nhanh trong CI/CD (tạo fork mainnet, mô phỏng các cuộc tấn công)
- [ ] Kiểm tra không thay đổi: "Tổng tài sản ≥ tổng nợ" vẫn đúng trong tất cả các kịch bản cho vay flash
- [ ] Theo dõi thời gian thực: các khoản vay flash lớn, sai lệch của oracle, các đề xuất về quản trị
- [ ] Kế hoạch phản ứng sự cố: ai dừng lại, cách giao tiếp, các thủ tục phục hồi
Bối cảnh DeFi Việt Nam: Những điều người dùng địa phương cần biết
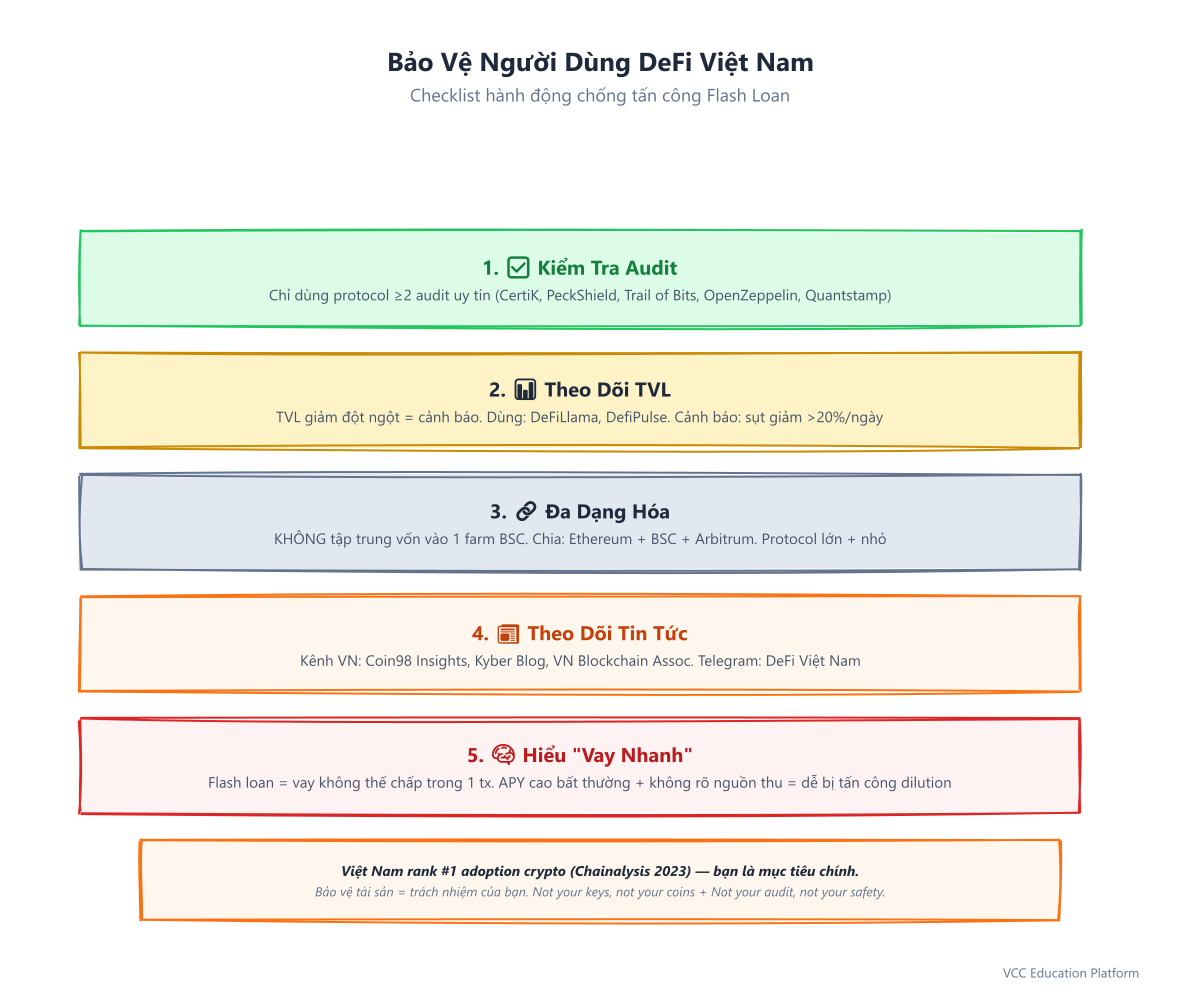
Việt Nam đứng thứ 1 thế giới về việc chấp nhận tiền điện tử (Chainalysis 2023). Trên hàng triệu người dùng Việt Nam tương tác với DeFi hàng ngày thông qua PancakeSwap, Uniswap, Trader Joe và các dự án địa phương như Coin98, Kyber Network và TomoChain.
Rủi ro cụ thể đối với người dùng Việt Nam:
- Độ ảnh hưởng của BSC/Polygon — Chi phí thấp hơn khiến các cuộc tấn công bằng vay flash trở nên thuận lợi hơn trên các chuỗi này. Các nhà tấn công thường xuyên nhắm mục tiêu các giao thức BSC.
- Kinh tế nông nghiệp lợi nhuận cao — Các giao thức "fork" không được kiểm toán, có mã được sao chép và những điểm yếu được thừa hưởng, khiến người dùng bị lôi kéo.
- Rào cản ngôn ngữ — Báo cáo kiểm toán, phân tích sau sự cố và thông báo bảo mật chủ yếu được viết bằng tiếng Anh. Các cảnh báo quan trọng chỉ đến người dùng Việt Nam sau một thời gian hoặc không đến chút nào.
- An toàn của ví – Coin98, MetaMask và Trust Wallet là tiêu chuẩn. Người dùng phải xác minh địa chỉ hợp đồng trước khi tương tác (có các combo lừa đảo + vay tiền nhanh).
Các biện pháp bảo vệ cho người dùng DeFi Việt Nam:
- Kiểm tra trạng thái kiểm toán: chỉ sử dụng các giao thức có ≥2 kiểm toán đáng tin cậy (CertiK, PeckShield, Trail of Bits, OpenZeppelin, Quantstamp)
- Theo dõi xu hướng TVL: Sự giảm sút đột ngột trong TVL thường đi trước các thông báo về các cuộc tấn công. Các công cụ: DeFiLlama, DefiPulse
- Tăng cường đa dạng hóa trên các chuỗi / giao thức: Không tập trung vốn vào một trang trại lợi nhuận BSC
- Theo dõi các kênh thông tin an ninh Việt Nam: Coin98 Insights, Kyber Network Blog, thông báo của Hiệp hội Blockchain Việt Nam
- Hiểu rõ về rủi ro của "vay nhanh" (vay flash): Nếu một giao thức cung cấp lợi tức cao bất thường mà không có nguồn thu nhập rõ ràng, nó có thể bị tấn công làm giảm giá trị của vay flash.
Tương lai: Đâu là nơi các cuộc tấn công đang hướng tới
1. Vay tiền nhanh xuyên chuỗi
Các cầu nối (Wormhole, LayerZero, Axelar) cho phép thực hiện các khoản vay flash trên các chuỗi. Một kẻ tấn công có thể vay tiền trên Ethereum, điều khiển một oracle trên BSC và trả nợ trên Arbitrum – tất cả đều được thực hiện một cách nguyên tử thông qua giao tiếp giữa các chuỗi. Chưa có vụ tấn công lớn nào về khoản vay flash giữa các chuỗi, nhưng cơ sở hạ tầng đã được xây dựng.2. Công nghệ kết hợp vay MEV-Flash
Các bot MEV đã dẫn đầu các giao dịch lớn. Một kẻ tấn công cho vay flash có thể mua chuộc các validator (qua MEV-Boost) để bao gồm giao dịch tấn công của họ trong một vị trí khối cụ thể, đảm bảo rằng đọc oracle diễn ra với giá đã bị điều khiển. Điều này biến các cuộc tấn công có xác suất thành các cuộc tấn công xác định.3. Các vector tấn công được tạo bởi AI
LLM hiện có thể viết các exploit Solidity từ các mô tả lỗ hổng. Việc tạo ra các cuộc tấn công cho vay nhanh đang giảm từ "nhân viên phát triển Solidity chuyên nghiệp" xuống "mọi người có quyền truy cập API". Việc phòng vệ phải chuyển từ "khó khai thác" sang "không có lợi khi khai thác".4. Kiểm tra quy định
SEC và CFTC đã cho thấy rằng hành vi gian lận thị trường thông qua các khoản vay flash có thể vi phạm các luật về hàng hóa/chi phí. Người tấn công Mango Markets (Avraham Eisenberg) đã bị truy tố về mặt hình sự vào năm 2023 – đây là trường hợp đầu tiên. Các nhóm của các giao thức có thể phải chịu trách nhiệm pháp lý vì các biện pháp phòng vệ không đủ.Hỏi đáp
Câu hỏi: Có thể cấm hoặc hạn chế các khoản vay flash không?
A: Không. Vay tiền flash là một tính năng cơ bản của DeFi có thể cấu hình. Cấm chúng sẽ phá vỡ các hoạt động arbitrage, thanh lý và trao đổi tài sản thế chấp hợp pháp. Giải pháp là bảo vệ ở cấp giao thức, không phải là cấm ở cấp giao thức.Câu hỏi: Vay tiền flash chỉ là vấn đề của Ethereum không?
A: Không. Các khoản vay flash tồn tại trên mọi chuỗi có DeFi: BSC, Polygon, Arbitrum, Optimism, Avalanche, Fantom, Solana (qua Solend, Mango). Chi phí thấp hơn trên L2 và alt-L1 thực sự làm tăng tần suất tấn công bằng cách hạ bớt rào cản chi phí gas.Câu hỏi: Sử dụng Chainlink có đảm bảo an toàn trước các cuộc tấn công cho vay flash không?
A: Dữ liệu giá Chainlink có khả năng chống lại các hành động can thiệp đơn lẻ vì chúng tổng hợp nhiều giá cả từ các sàn giao dịch off-chain. Tuy nhiên, chúng không phải là một giải pháp hoàn hảo: (1) giá cả lỗi thời trong tình trạng biến động mạnh vẫn có thể gây ra các vấn đề, (2) nếu quy trình của bạn sử dụng Chainlink *không chính xác* (ví dụ, đọc dữ liệu không đúng, bỏ qua tín hiệu nhịp tim), bạn vẫn dễ bị tấn công, (3) lỗi quản trị và logic không liên quan đến oracle.Câu hỏi: Làm thế nào để tôi biết liệu giao thức của tôi có bị nhược điểm không?
A: Đề nghị một cuộc kiểm toán chuyên sâu về các khoản vay flash từ một công ty có kinh nghiệm tấn công DeFi (Trail of Bits, OpenZeppelin, PeckShield, CertiK, Sigma Prime). Các cuộc kiểm toán tiêu chuẩn thường bỏ qua các vector của khoản vay flash vì chúng yêu cầu mô phỏng các giao dịch nguyên tử nhiều bước với các nhánh mainnet.Câu hỏi: Tôi phải làm gì nếu giao thức của tôi bị tấn công?
A: 1) Ngừng hoạt động ngay lập tức nếu có người giám sát ngừng hoạt động. 2) Thông báo một cách minh bạch (Discord, Twitter, diễn đàn). 3) Kết hợp phân tích blockchain (Chainalysis, TRM Labs, PeckShield) để theo dõi các khoản tiền. 4) Thảo luận với kẻ tấn công (trả lại tiền cho người có mặt trong nhóm) nếu có thể theo dõi được các khoản tiền. 5) Thực hiện phân tích nguyên nhân và công bố báo cáo sau khi sự cố xảy ra. 6) Cập nhật với các sửa lỗi trước khi tiếp tục hoạt động.Kết luận
Các cuộc tấn công bằng vay flash không phải là lỗi trong DeFi – chúng là kết quả của sự đổi mới cốt lõi của nó: các nguyên tắc tài chính không cần sự cho phép, có thể kết hợp và nguyên tử. Những đặc tính tương tự giúp tạo ra các thị trường hiệu quả cũng giúp cho việc khai thác không cần vốn.
Môi trường bảo mật đang phát triển. Bảo mật của Oracle (bộ lớp 1) hiện đang được áp dụng rộng rãi. Các thiết bị ngăn chặn cấp giao thức (bộ lớp 2) đang được áp dụng rộng rãi. Các biện pháp bảo vệ quản trị (bộ lớp 3) đang được cải thiện sau Beanstalk. Các biện pháp bảo vệ kinh tế (bộ lớp 4) là lĩnh vực tiếp theo.
Đối với các nhà phát triển và người dùng DeFi ở Việt Nam: mối đe dọa là thực sự, có tính địa phương và ngày càng tăng. Các giao thức mà bạn sử dụng hôm nay có thể là các trường hợp nghiên cứu của ngày mai. Yêu cầu kiểm toán. Kiểm tra thiết kế oracle. Hiểu cơ chế quản trị. Và đừng bao giờ giả định "điều đó không thể xảy ra ở đây" – trong DeFi, nó xảy ra ở mọi nơi, mọi lúc.
Cách phòng thủ tốt nhất không phải là một công cụ duy nhất. Đó là một văn hóa an ninh: giả định các kẻ tấn công có nguồn vốn vô hạn cho một khối, và thiết kế từng thành phần để chống lại giả định đó.
Đọc thêm:
- Các tài liệu về vay nhanh Aave:
docs.aave.com/developers/flash-loans - Hướng dẫn phòng thủ cho vay flash của OpenZeppelin:
blog.openzeppelin.com/flash-loan-attacks - Các phương pháp tốt nhất cho dữ liệu giá Chainlink:
blog.chain.link/best-practices-for-using-chainlink-price-feeds - Báo cáo bảo mật DeFi hàng quý của CertiK:
certik.com/resources/reports - Bảng xếp hạng Rekt.news:
rekt.news/leaderboard - "SoK: Đánh giá về các cuộc tấn công đối với tài chính phi tập trung (DeFi)" — Qin, Zhou, Gervais (FC 2021)