
TL;DR: Các thực tiễn tốt nhất của DeFi bao gồm năm lớp: bảo mật hợp đồng thông minh, kiến trúc giao thức, hiệu quả hoạt động, an toàn người dùng và tuân thủ quy định trước. Bản hướng dẫn tham khảo này tổng hợp 6 nguồn độc lập (công ty kiểm toán, nghiên cứu học thuật, tiêu chuẩn ngành) thành các danh sách kiểm tra có thể thực hiện cho các nhà phát triển, kiểm toán viên và người dùng. Từ khóa chính: thực tiễn tốt nhất của Defi.
Tại sao các Thực tiễn tốt nhất DeFi tồn tại: Đôi khi là một điều bất hợp lý
Mở bảng điều khiển DeFi. Bạn sẽ thấy các hoạt động cho vay, giao dịch, trồng lãi – tất cả đều có thể được kết hợp, giống như các khối LEGO. Sự kết hợp này là sức mạnh siêu nhiên của DeFi. Tuy nhiên, nó cũng là điểm yếu của nó.
Năm 2022, vụ tấn công vào cầu Nomad (190 triệu USD) bắt đầu từ một lỗi khởi tạo duy nhất. Vì Nomad là một phụ thuộc của hàng chục giao thức, nên vụ tấn công đã lan rộng. Năm 2023, Euler Finance (197 triệu USD) bị tấn công bởi một khoản vay flash được điều khiển bởi một oracle duy nhất. Giao thức đã được kiểm toán – nhưng kiểm toán không mô tả các trường hợp vay flash xuyên giao thức.
Đại khái ngu ngốc về khả năng kết hợp: Cái mạnh nhất của DeFi (khả năng kết hợp không cần sự cho phép) tạo ra rủi ro hệ thống mà không có một quy trình nào có thể kiểm soát hoàn toàn. Các phương pháp tốt nhất không nhằm loại bỏ rủi ro – điều không thể trong các hệ thống mở – mà nhằm tạo ra các giới hạn phân cách (isolation boundaries) để sự thất bại của một quy trình không trở thành thảm họa cho tất cả mọi người.
Cuốn hướng dẫn này bao gồm mô hình bảo vệ có năm lớp, giúp phân biệt các giao thức chịu đựng với các tiêu đề tiếp theo.
Layer 1: Các tiêu chuẩn phát triển hợp đồng thông minh
1.1 Những điều không thể thương lượng (mỗi hợp đồng, mỗi lần)
| Thực hành | Thông thường | Công cụ/Kiểm tra |
|---|---|---|
| Bảo vệ chống lặp lại | Kiểm tra - tác động - tương tác + ReentrancyGuard | Slither reentrancy-eth phát hiện |
| An toàn số nguyên | Solidity ≥0.8.0 + chỉ sử dụng unchecked khi được chứng minh an toàn | Foundry forge test --fuzz-runs 10000 |
| Kiểm soát truy cập | Bảo vệ theo vai trò (OpenZeppelin AccessControl) — không có onlyOwner cho các chức năng quan trọng | Xem xét thủ công + tuyên bố onlyRole |
| An toàn cuộc gọi bên ngoài | call → kiểm tra giá trị trả về → kiểm tra returndata | Slither unused-return + thủ công |
| Sử dụng Oracle | Không bao giờ sử dụng dữ liệu giá từ nguồn duy nhất. Sử dụng TWAP cộng với giá trung bình của ≥3 nguồn | Chainlink AggregatorV3Interface + thiết bị tự động cắt circuit |
Hướng dẫn tham khảo nguồn: ConsenSys, OpenZeppelin và Trail of Bits đều yêu cầu sử dụng các biện pháp bảo vệ cho phép tái nhập và kiểm tra tác động tương tác như tiêu chuẩn cơ bản. Bartoletti et al. (2023) xác nhận 68% các cuộc tấn công liên quan đến việc điều khiển oracle – do đó, các oracle đa nguồn là phương pháp có tác động cao nhất.
1.2 Các mẫu ngăn chặn toàn bộ các loại lỗi
Pull Over Push cho các khoản thanh toán
// ✅ PULL: Người dùng khởi tạo, trạng thái của hợp đồng ghi trước tiên
Circuit Breaker – Không có tùy chọn cho TVL > $1M
modifier notPaused() { require(!paused, "PAUSED"); _; }
function checkInvariant() external { // Điều kiện không thay đổi: totalAssets >= totalShares pricePerShare if (totalAssets() < totalShares() pricePerShare()) { paused = true; emit Paused(msg.sender); } } }
Điểm đánh dấu trực quan: `
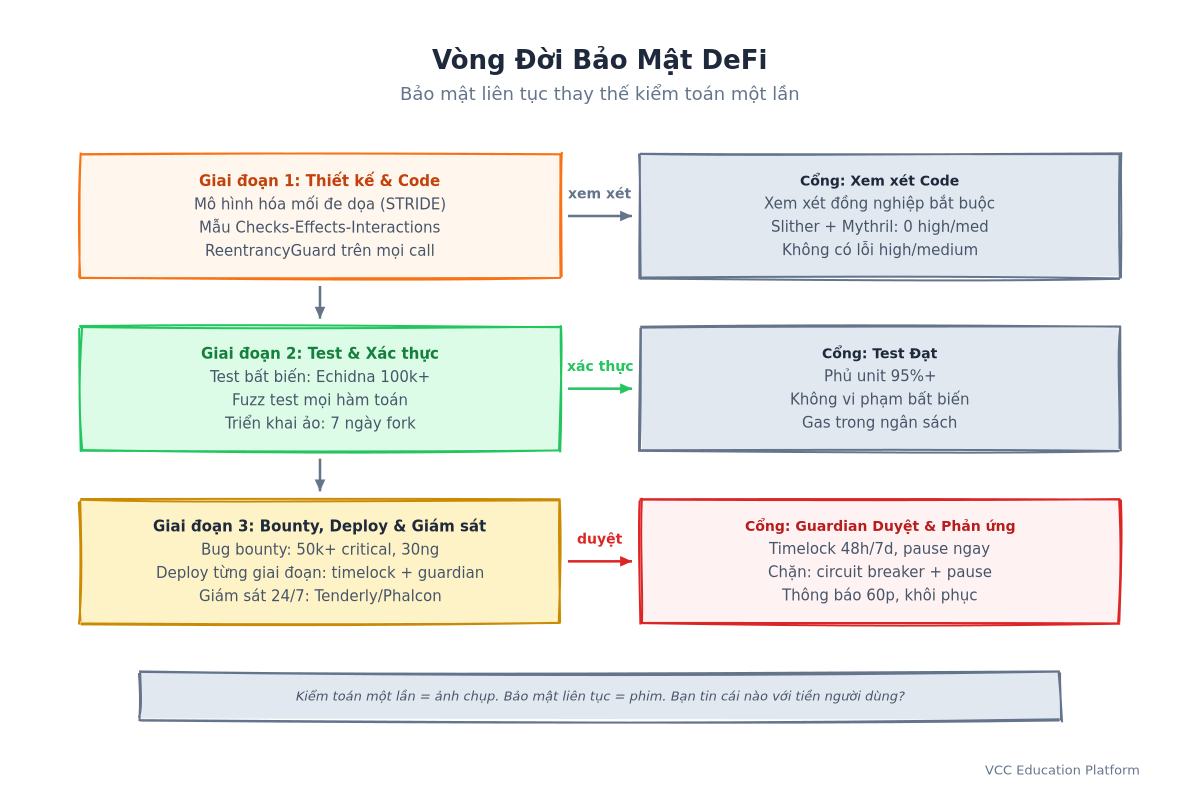
Biểu đồ quy trình - DeFi Chương trình bảo mật
` — Thiết kế → Xem xét mã → Phân tích tự động → Kiểm toán → Testnet → Mainnet chính thức → Theo dõi → Trả lời sự cố
1.3 Danh sách kiểm tra tuân thủ tiêu chuẩn
- [ ] ERC-4626 cho tất cả các kho chứa lợi nhuận (kiểm toán chuẩn hóa, ngăn chặn các hành vi gian lận về cổ phần)
Layer 2: Kiến trúc giao thức và quản lý rủi ro
2.1 Kiến trúc Defense-in-Depth
┌─────────────────────────────────────────────────────────────┐ │ Ứng dụng (Application Layer) │ │ Frontend • SDK • Ứng dụng di động • Zalo/Telegram Bot │ ├─────────────────────────────────────────────────────────────┤ │ Bàn giao (Execution Layer) │ │ Hợp đồng thông minh • Circuit Breakers • Upgrade Proxy │ ├─────────────────────────────────────────────────────────────┤ │ Dữ liệu (Data Layer) │ │ Oracles (Chainlink+Pyth+RedStone) • TWAP • Circuit Breaker │ ├─────────────────────────────────────────────────────────────┤ │ Bàn giao thanh toán (Settlement Layer) │ │ L1 (Ethereum) • L2 (Arbitrum/Optimism/Base) • Bridge │ └─────────────────────────────────────────────────────────────┘
Biểu tượng thị giác: `
Diagram - Modular DeFi Architecture
` — Các lớp giải quyết, thực thi, khả năng truy cập dữ liệu với các giới hạn tin cậy
2.2 Các tham số rủi ro phải được quản lý (không được cài đặt sẵn)
| Thông số | Min Timelock | Thang giới hạn quản trị | Chuyển đổi khẩn cấp |
|---|---|---|---|
| Các đường cong lãi suất | 48 giờ | 4% số lượng dự kiện, 51% phiếu chấp thuận | Multisig của Guardian (2/3) |
| Thang giới hạn thanh lý | 72 giờ | 4% số lượng dự kiện, 60% phiếu thuận | Multisig của Guardian (2/3) |
| Nguồn của Oracle | 7 ngày | 4% số lượng dự kiện, 66% phiếu thuận | Không thay thế — các thay đổi của Oracle yêu cầu quá trình hoàn chỉnh |
| Phí giao thức | 48 giờ | 4% số lượng dự kiện, 51% phiếu chấp thuận | Multisig của Guardian (2/3) |
| Tạm dừng/khởi động lại | Ngay lập tức | Multisig của Guardian (2/3) | Multisig của Guardian (2/3) |
Nguồn: Danh sách kiểm tra Trail of Bits + các hướng dẫn của OpenZeppelin đồng ý: thời gian quản trị ≥48 giờ cho các tham số, tức thì cho việc tạm dừng. DeFi Các dữ liệu an toàn cho thấy các giao thức có multisig bảo vệ phục hồi nhanh hơn 3,2 lần sau các sự cố.
2.3 Khu vực cách ly: bao gồm bán kính nổ
Mẫu: Đầu ra của thiết bị cắt điện
function _checkSolvency() internal view returns (bool) { uint256 lossBPS = (totalAssetsBefore - totalAssetsNow) * 10000 / totalAssetsBefore; return lossBPS <= MAX_LOSS_BPS; }
function emergencyShutdown() external { require(!_checkSolvency(), "SOLVENT"); paused = true; // Chỉ THIS vault bị ngừng hoạt động – các vault khác tiếp tục
Mô hình: Tường lửa phụ thuộc - Bọc tất cả các cuộc gọi theo giao thức bên ngoài trong các hợp đồng chuyển đổi - Chuyển đổi thực hiện fallback() để khôi phục lại hành vi không mong đợi - Giao thức chính chỉ giao tiếp với các chuyển đổi - không bao giờ trực tiếp với Uniswap, Aave, v.v.
Biểu tượng thị giác: `
Diagram - DeFi Attack Surface Map
` — Các lớp giao thức, Oracle, quản trị, xuyên chuỗi, người dùng với mức độ rủi ro
Layer 3: Tối ưu hóa hoạt động – Bảo mật liên tục
3.1 Vấn đề "Nhà hát kiểm toán" – và cách khắc phục
Kiểm tra thực tế: 73% các giao thức bị khai thác trong năm 2023 có ít nhất một cuộc kiểm tra. Thời gian trung bình giữa khi hoàn thành kiểm tra và khi bị khai thác là 4,2 tháng. Trong khoảng thời gian đó, 68% đã triển khai các thay đổi mã chưa được kiểm tra.
Chuỗi bảo mật liên tục (thay thế kiểm tra một lần):
`mermaid graph LR A[Code Commit] --> B[Đánh giá tĩnh: Slither, Mythril] B --> C[Kiểm tra đơn vị: >95% cài đặt] C --> D[Kiểm tra không thay đổi: Echidna/Foundry] D --> E[Kiểm tra Fuzz: >100k lần chạy] E --> F[Thiết lập triển khai] F --> G[Kiểm tra tích hợp so với các phụ thuộc thực tế] G --> H[Động cơ kiểm tra bảo mật tự động] H --> I[Tất cả đều thông qua?] I -->|Có| J[Triển khai Mainnet thông qua Timelock] I -->|Không| K[Blok + thông báo cho đội bảo mật] J --> L[Kiểm tra sau triển khai: Tenderly/Phalcon] L --> M[Kiểm tra không thay đổi 24/7]
Các cổng bắt buộc trước Mainnet:
- [ ] Slither: Không có phát hiện cao/ trung bình (hoặc có bằng chứng về các trường hợp sai dương tính)
- [ ] Tỷ lệ đáp ứng các bài kiểm tra đơn vị: ≥95% dòng, ≥90% nhánh
- [ ] Bài kiểm tra không thay đổi: ≥5 nguyên tắc không thay đổi, ≥100k lần chạy thử nghiệm mỗi lần
- [ ] Cài đặt ảo: 7 ngày trên testnet với dữ liệu fork của mainnet
- [ ] Quà tặng cho lỗi: tối thiểu 50.000 USD cho các lỗi quan trọng, hoạt động trong 30 ngày trước khi ra mắt
3.2 Đánh giá và xử lý sự cố
Các chỉ số không thay đổi trong thời gian thực để theo dõi (qua thông báo Tenderly / Phalcon / tùy chỉnh):
Bộ quy tắc xử lý sự cố (phải tồn tại trước khi khởi chạy):
| Các giai đoạn | Thời gian tối đa | Hoạt động | Tổng chủ |
|---|---|---|---|
| Tìm kiếm | 0 phút | Cảnh báo tự động → PagerDuty → sẵn sàng phục vụ | Kiểm tra |
| Đánh giá | 15 phút | Xác định mức độ nghiêm trọng (P0-P3), ước tính số người có nguy cơ TVL | Trưởng bộ phận an ninh |
| Chứa | 30 phút | Tạm dừng các hợp đồng bị ảnh hưởng, cách ly thông qua các thiết bị cắt mạch | Guardian Multisig |
| Giao tiếp | 60 phút | Twitter, Discord, Telegram, email cho người dùng và đối tác | Trưởng bộ phận truyền thông |
| Khôi phục | 24-72 giờ | Nguyên nhân, sửa lỗi, kiểm tra sửa lỗi, tái triển khai, bồi thường | Đội ngũ chính |
| Sau khi chết | 7 ngày | Báo cáo công khai, cải tiến quy trình, thưởng cho người tìm ra | Trưởng bộ phận an ninh |
Biểu tượng thịnh hành: `
Danh sách kiểm tra - DeFi Chuẩn bị khởi động giao thức
` - Danh sách kiểm tra trước khi triển khai gồm 50 mục với các cổng thông qua/không thông qua
Layer 4: Quy tắc bảo mật cho người dùng – nửa còn thiếu
Hầu hết các hướng dẫn về "những cách làm tốt nhất" của "DeFi" đều bỏ qua người dùng. Nhưng người dùng bị mất nhiều hơn do phishing, giao diện giả và lỗi hoạt động hơn là do lỗi trong hợp đồng thông minh.
4.1 Trước khi bạn ký bất kỳ giao dịch nào
Điểm nhấn hình ảnh: `
Biểu đồ quy trình - Danh sách kiểm tra an toàn giao dịch cho người dùng
`
- Xác minh URL — chỉ lưu vào danh sách ưu tiên. Không bao giờ nhấp vào các liên kết từ Telegram/Zalo/Discord.
- Kiểm tra địa chỉ hợp đồng — so sánh với các tài liệu chính thức (CoinGecko, DeFiLlama, giao thức GitHub).
- Mô phỏng trước — sử dụng Tenderly, Phalcon, hoặc mô phỏng ví (Rabby, MetaMask Snaps).
- Đọc dữ liệu gọi — "Đồng ý không giới hạn" = lá cờ đỏ. Số tiền chính xác = lá cờ xanh.
4.2 Môi trường Mobile-First ở Việt Nam
Ở Việt Nam, 90%+ người dùng DeFi sử dụng điện thoại trước tiên. Các nhóm giao thức phải cung cấp:
4.3 Quản lý rủi ro cấp portfolio
| Stratégie | Máy phân bổ tối đa | Thực hiện tái cân bằng | Các công cụ |
|---|---|---|---|
| Nhóm chính (blue-chip: Aave, Uniswap, Lido) | 50-70% | Mỗi quý | DeFiLlama, Zapper |
| Tỷ lệ thu hồi (cung trại, LP, khuyến khích) | 20-40% | Tháng | Beefy, Yearn, Vesper |
| Kỳ thực nghiệm (các quy trình mới, trồng điểm) | 5-10% | Tuần một | DeFiSafety, RugDoc |
| Quỹ stablecoin | 10-20% | Theo yêu cầu | Ngôn ngữ bản địa USDC/USDT |
Layer 5: Tuân thủ quy định trước khi cần thiết – xây dựng trước khi cần
5.1 Tại sao bây giờ?
- EU MiCA (2024): Các nhà phát hành stablecoin cần được cấp phép; các giao thức DeFi phục vụ người dùng EU có thể cần đăng ký
5.2 Bộ công cụ tuân thủ bảo mật
| Yêu cầu | Phương pháp truyền thống | ZK- Phương pháp chuẩn bị tuân thủ |
|---|---|---|
| KYC | Thu thập PII, lưu trữ trung tâm | zkKYC (Galaxy, zkMe) — chứng minh điều kiện tham gia mà không tiết lộ danh tính |
| AML | Block các địa chỉ "độc hại" | ZK-bản chứng minh nguồn vốn sạch (Aztec, Noir) |
| Xét nghiệm các biện pháp trừng phạt | OFAC danh sách phù hợp | ZK-bản chứng minh về sự không bị áp dụng các biện pháp trừng phạt |
| Báo cáo thuế | 1099-K, theo dõi thủ công | Bằng chứng trên chuỗi + bằng chứng lợi nhuận/thiệt hại ZK |
Thực hiện: Tích hợp ở lớp trừu tượng tài khoản (ERC-4337) — paymaster kiểm tra ZK-proof trước khi tài trợ gas. Người dùng giữ được quyền riêng tư; quy trình tuân thủ các yêu cầu.
Hướng dẫn nhanh: Danh sách kiểm tra sẵn sàng triển khai gồm 50 mục
Điểm đánh dấu trực quan: `
Danh sách kiểm tra - DeFi Sẵn sàng khởi động giao thức
`
Hợp đồng thông minh (15)
- [ ] ReentrancyGuard trên tất cả các cuộc gọi bên ngoài
- [ ] Mẫu kiểm tra-nguyện-tác động được áp dụng
- [ ] Solidity ≥0.8.20, không có
uncheckedmà không có bằng chứng - [ ] AccessControl với phân chia quyền (admin, pauser, oracle, khẩn cấp)
- [ ] Circuit breaker với các biến không đổi có thể đo lường
- [ ] Mẫu pull-payment cho tất cả các rút tiền
- [ ] Tuân thủ ERC-4626 cho các kho
- [ ] Tuân thủ EIP-712 cho tất cả các chữ ký
- [ ] Không có địa chỉ cố định – tất cả thông qua quản trị
- [ ] Cập nhật proxy với 48h timelock + veto của người bảo vệ
- [ ] Rút tiền khẩn cấp cho tất cả các khoản tiền của người dùng
- [ ] Bảo vệ trượt trên tất cả các giao dịch đối mặt với người dùng
- [ ] Toán học an toàn với độ chính xác cao (PRBMath hoặc Solady)
- [ ] Xuất phát sự kiện cho tất cả các thay đổi trạng thái
- [ ] Dữ liệu tham khảo NatSpec cho tất cả các chức năng công khai/ngoại bộ
Thử nghiệm và phân tích (10)
- [ ] Kiểm tra đơn vị ≥95% cài đặt dòng
- [ ] Kiểm tra không thay đổi ≥5 tính chất chính, 100k+ lần chạy
- [ ] Kiểm tra Fuzz trên tất cả các chức năng toán học
- [ ] Slither: 0 cao/ trung bình (chỉ có các ngoại lệ được ghi lại)
- [ ] Mythril/ Động cơ thực thi biểu tượng trên các đường đi quan trọng
- [ ] Báo cáo tối ưu hóa Gas (mục tiêu: <200k cho mỗi hành động của người dùng)
- [ ] Cài đặt bóng: 7 ngày mainnet-fork
- [ ] Bug bounty live: ≥$50k quan trọng, 30 ngày
- [ ] Kiểm tra xác nhận chính thức cho toán học chính (K Framework/Certora) – nếu TVL > $10 triệu
Hoạt động (10)
- [ ] Duy trì giám sát 24/7: Tenderly/Phalcon + các yếu tố không thay đổi tùy chỉnh
- [ ] Multisig Guardian: 2/3 hoặc 3/5, được phân phối theo địa lý
- [ ] Quy trình xử lý sự cố: được ghi lại, được kiểm tra hàng quý
- [ ] Thay đổi theo yêu cầu: thời gian phản hồi ≤15 phút, P0 nâng cấp
- [ ] Mẫu thông báo: Twitter, Discord, email, tiếng Việt
- [ ] Bảo hiểm: Nexus Mutual/InsurAce coperto ≥10% TVL
- [ ] Cài đặt thời gian nâng cấp: các tham số 48 giờ, oracle 7 ngày, tạm dừng ngay lập tức
Trải nghiệm người dùng (8)
- [ ] Mô phỏng giao dịch trong UI (widget Tenderly/Phalcon)
- [ ] Tiếng Việt + tiếng Anh UI (comple, không là phần trăm)
- [ ] Hỗ trợ ví cứng (Ledger Live, Trezor Suite)
- [ ] Trang web tương thích với thiết bị di động: được kiểm tra trên trình duyệt Safari của iOS, Chrome Android
Quản trị và tuân thủ (7)
- [ ] Quản trị trên chuỗi đã được triển khai (Giám đốc Bravo / Giám đốc OZ)
- [ ] Chức năng ủy quyền bỏ phiếu đã được kích hoạt
- [ ] Đối tượng kiểm soát thời gian: tối thiểu 48 giờ, quyền phủ quyết của người bảo vệ
- [ ] Người thanh toán zkKYC đã sẵn sàng tuân thủ quy định về thẩm quyền
- [ ] Cơ quan pháp lý: tổ chức phi lợi nhuận/BVI/_DAO_ công ty trách nhiệm hữu hạn với nhiệm vụ rõ ràng
- [ ] Báo cáo kiểm toán: được công bố, không được tổng hợp
FAQ: DeFi Các phương pháp tốt nhất
Câu hỏi: Một lần kiểm toán có đủ không? A: Không. Kiểm toán chỉ là một chụp ảnh. An ninh liên tục (điều khiển theo thời gian, phân tích tự động cho mỗi lần commit, thưởng cho những lỗi) thay thế cho mô hình "kiểm toán một lần, hy vọng mãi mãi".
Q: Thời hạn tối thiểu cho chương trình thưởng lỗi là bao nhiêu? A: Mọi giao thức có tài khoản người dùng đều nên có chương trình thưởng. Thời hạn tối thiểu: 10.000 USD cho lỗi nghiêm trọng / 5.000 USD cho lỗi quan trọng. Tăng lên 1-2% của TVL cho các giao thức có giá trị > 10 triệu USD.
Câu hỏi: Tôi có thể sử dụng một oracle duy nhất nếu nó là Chainlink không? A: Không. Chainlink là tiêu chuẩn vàng nhưng vẫn là một điểm rủi ro duy nhất. Sử dụng trung bình của Chainlink + Pyth + RedStone với TWAP làm lựa chọn cuối cùng và thiết bị phân ly trong trường hợp sai lệch >2%.
Câu hỏi: Làm thế nào để xử lý khả năng nâng cấp một cách an toàn?
Câu hỏi: Rủi ro lớn nhất đối với người dùng Việt Nam là gì? A: Phishing thông qua các liên kết giả mạo DeFi/Zalo và giao diện DEX giả mạo. Cách phòng ngừa tốt nhất: các URL được đánh dấu, ví tiền điện tử, mô phỏng giao dịch, Telegram tiếng Việt.
Q: Tôi có cần xác minh chính thức không? A: Nếu TVL > 10 triệu USD hoặc xử lý trực tiếp tiền của người dùng – thì có. Certora hoặc K Framework cho các tính không thay đổi trong kế toán cơ bản. Chi phí: 20-50.000 USD. ROI: ngăn chặn các lỗi tồn tại.
Câu hỏi: Tôi phải làm gì để chuẩn bị cho quy định của MiCA/US?
Tham khảo và đọc thêm
- ConsenSys — "Các Thực tiễn An toàn tốt nhất" (2024)
- OpenZeppelin — "Các Thực tiễn An toàn cho Hợp đồng thông minh" (2024)
- Trail of Bits — "Danh sách kiểm tra kiểm toán" (2023-2024)
- DeFi Safety — "Đánh giá độ an toàn của các giao thức" (2024)
- Bartoletti, Chiang, et al. — "SoK: Các cuộc tấn công vào Tài chính phân tán (DeFi)" (FC 2023)
- Messari — "Cơ sở hạ tầng DeFi đang trưởng thành" (Tài liệu luận án 2024)
- Ethereum Foundation — Thông số kỹ thuật của ERC-4626, ERC-4337, EIP-712
- Chainlink/Pyth/RedStone — Hướng dẫn tích hợp Oracle
- Galaxy/zkMe — Hướng dẫn triển khai zkKYC
- Nexus Mutual/InsurAce — Các tham số bảo hiểm của DeFi
Hướng dẫn tham khảo này được duy trì như một tài liệu sống. Đã được cập nhật lần cuối vào ngày 2026-09-03. Để sửa lỗi hoặc bổ sung, hãy gửi PR đến kho lưu trữ của nền tảng giáo dục Cardano.