
Thanh mua PEPE trên PancakeSwap thành từng phần nhỏ -- mười giao dịch $100 trong một giờ -- để tránh làm giá biến động. Đến lệnh thứ tư, giá pool nhảy 1,8% đúng lúc giao dịch của anh chạm vào mempool, rồi quay lại ngay: một bot đã mua token vài giây trước giao dịch của anh rồi bán vài giây sau đó, thu lợi chênh lệch từ ngưỡng trượt giá (slippage) của anh. Anh không làm gì sai. Chống front running zk -- bảo vệ bằng zero-knowledge, ẩn chi tiết lệnh -- sửa tận gốc vấn đề: giữ kín lệnh từ lúc gửi đến lúc thanh toán, để mạng lưới xác minh nó bằng một bằng chứng mà không bao giờ nhìn thấy bên trong.
Việc sửa ở tầng giao thức quan trọng hơn nhiều so với thay đổi cài đặt ví cá nhân. Bảo vệ lệnh giao dịch defi hiện nay nghĩa là hạ trượt giá xuống và hy vọng không bot nào để ý đến quy mô lệnh của bạn. Cách sửa mang tính kiến trúc là ẩn chính cái lệnh, để kẻ tấn công không có gì để phản ứng. Bài viết này giải thích mempool công khai tạo ra cuộc tấn công như thế nào, vì sao các thủ thuật ẩn cũ như commit-reveal không đủ, và một thiết kế zk mempool privacy -- lệnh mã hóa cộng bằng chứng hợp lệ -- bảo vệ lệnh từ lúc gửi đến khi thanh toán, cùng với những gì đang chạy thật trong sản xuất ngày nay.
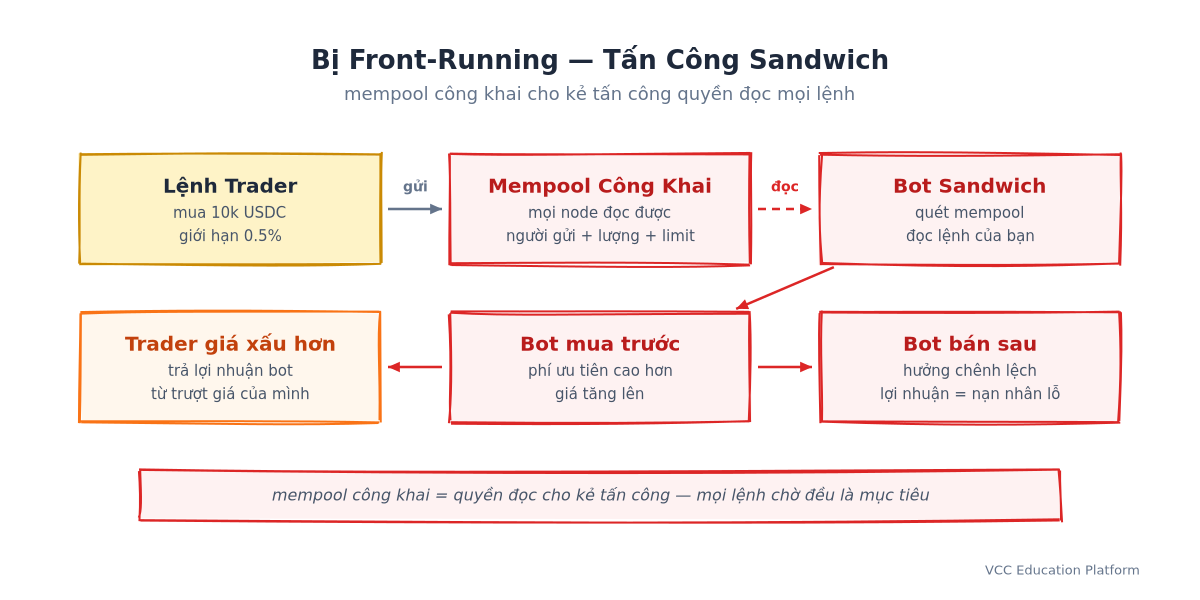
Hình 1: Tấn công sandwich — mempool công khai trao cho kẻ tấn công quyền đọc mọi lệnh đang chờ
Mempool công khai là quyền đọc dành cho kẻ tấn công
Mọi blockchain tương thích Ethereum đều có mempool: một phòng chờ chứa các giao dịch đã được phát tán nhưng chưa được đưa vào khối. Thiết kế của nó minh bạch theo mặc định. Bất kỳ nhà điều hành node, bot MEV hay dịch vụ phân tích nào cũng đọc được toàn bộ một giao dịch đang chờ -- người gửi, hợp đồng đích, lệnh gọi hàm và mọi tham số, kể cả số lượng chính xác lẫn ngưỡng trượt giá. Sự minh bạch này không phải là lỗi; nó là cách hệ sinh thái đạt được khả năng đưa giao dịch vào khối một cách mở và không cần xin phép. Cũng chính điều đó khiến front-running trở nên có lợi nhuận.
Cuộc tấn công dựa trên hai sự thật. Thứ nhất, định giá AMM là tất định: một pool hằng số tích tuân theo x * y = k, nên một lệnh swap có kích thước nhất định sẽ làm giá dịch chuyển một lượng dự đoán được. Thứ hai, kẻ tấn công có thể xếp giao dịch của mình trước giao dịch của bạn bằng cách trả phí ưu tiên cao hơn một chút. Ghép hai sự thật lại bạn có "sandwich": bot mua ngay trước giao dịch của bạn, lệnh của bạn khớp ở mức giá bị đẩy lên, rồi bot bán ngay sau đó để hưởng chênh lệch. Bạn vẫn nhận được token -- chỉ là bạn trả lợi nhuận của bot từ chính ngưỡng trượt giá của mình.
Quy mô không phải chuyện lý thuyết. Một nghiên cứu của ETH Zurich đếm được 480.276 cuộc tấn công sandwich trên Ethereum trong 12 tháng, thu về 64.217 ETH (~$189M) lợi nhuận cho kẻ tấn công; nạn nhân lẽ ra đã tiết kiệm được 30.525 ETH (~$90M) nếu chia nhỏ lệnh. Trên Binance Smart Chain, nơi khối lượng bán lẻ Việt Nam tập trung và thanh khoản pool mỏng hơn, bot thực hiện hàng nghìn cuộc tấn công mỗi ngày. Trong các đợt meme-coin bơm giá, dữ liệu EigenPhi cho thấy 15-25% giao dịch của pool Uniswap V2 mới bị sandwich; với lệnh swap trên $5.000 và ngưỡng trượt giá hơn 3%, tỷ lệ lên tới 40-60%. Một lệnh Uniswap V3 hồi tháng 3/2025 mất hơn $215.000 vì một cuộc tấn công rút thanh khoản. Với trader bán lẻ swap $100-$500 một lần, thiệt hại điển hình là 0,3-3% mỗi swap -- một loại thuế vô hình cộng dồn qua hàng trăm giao dịch mỗi tháng.
Vì sao front-running hợp pháp trong khi ở thị trường truyền thống nó sẽ bị truy tố? Bởi trong DeFi thông tin là công khai và cơ chế xếp lệnh là một thị trường phí thông thường. Giáo sư Maureen O'Hara (Cornell) từng lập luận rằng cơ quan quản lý nên coi bot MEV là loài ký sinh nhưng hợp pháp. Điều đó có nghĩa trader không thể trông chờ quy định cứu mình -- giải pháp phải mang tính kiến trúc.
Vì sao commit-reveal chưa đủ
Ý tưởng đơn giản nhất là commit-reveal: gửi một hash của lệnh, chờ nó được xếp lịch, rồi mới tiết lộ nội dung thực. Bot không thể dàn cảnh front-run vì nó không thấy nội dung lệnh trong thời gian chờ. EIP-8209, một đề xuất Ethereum năm 2026, xây dựng chính xác thứ này như khung giao dịch commit-reveal cấp giao thức kèm phạt cho lần tiết lộ thất bại.
Commit-reveal có ba lỗ hổng cấu trúc. Thứ nhất, front-running đầu cơ vẫn khả thi: kẻ tấn công có thể đăng nhiều lệnh front-run ứng viên trước và chỉ thực thi lệnh có lợi sau khi quan sát lần tiết lộ. Thứ hai, back-running không bị chặn: một khi lệnh của bạn khớp, chuyển trạng thái đã công khai, nên bot vẫn trích xuất được giá trị từ phần sau. Thứ ba, rủi ro liveness chuyển sang người dùng: tiết lộ thất bại bị phạt, và mỗi chu kỳ chờ đều thêm độ trễ lẫn gas. Commit-reveal ẩn được lệnh nhưng không cho mạng lưới thứ gì hữu ích để làm với nó -- nó không thể được xác minh, định giá hay đưa vào khối một cách có ý nghĩa cho đến khi lần tiết lộ diễn ra. Đó là điểm khác biệt cốt lõi so với cách tiếp cận ZK, nơi mạng lưới xác minh ngay lệnh ẩn và đưa nó vào một batch đã cố định trước khi bất cứ thứ gì được giải mã.
Cách ZKP ẩn chi tiết lệnh đến khi thanh toán
Thiết kế ZK đảo ngược trình tự: trader gửi một lệnh mã hóa (ẩn giá và số lượng) kèm một bằng chứng zero-knowledge về tính hợp lệ rằng lệnh là trung thực. Bằng chứng bảo đảm cho những sự thật mạng lưới quan tâm -- lệnh được ký bởi tài khoản có đủ tiền, ngưỡng giá được tôn trọng, phí đủ lớn -- mà không lộ giá, số lượng hay danh tính. Mạng lưới xác minh bằng chứng, xếp thứ tự cho giao dịch ẩn, và chỉ giải mã rồi thực thi sau khi quyết định xếp lệnh đã được cam kết. Đến lúc đó cửa sổ của kẻ tấn công đã đóng: trạng thái trước giao dịch mà bot định nhắm đến đã được thanh toán xong.
Đây là mô hình proving phía client giống ZKML: dữ liệu riêng tư nằm trên thiết bị của người dùng, chỉ có bằng chứng di chuyển trên mạng. Trên Aztec -- zkRollup lấy quyền riêng tư làm đầu -- mọi giao dịch riêng tư được chứng minh trên máy người dùng trong Aztec PXE, và sequencer xác minh bằng chứng mà không bao giờ thấy các input riêng tư. Trong Alpha V5 của Aztec, một lệnh chuyển hoàn toàn riêng tư mất khoảng 2,5 giây để prove trên laptop người dùng và tốn dưới $0,05, không có operator, sequencer hay bên trung gian nào thấy được dữ liệu. Lệnh của người dùng là witness riêng tư; bằng chứng là thứ duy nhất vào mạng lưới.
Ẩn các metadata nhạy cảm về danh tính cũng cần cách xử lý tương tự. GhostPool, một thiết kế năm 2026 trên ethresear.ch, thay các kiểm tra nhập cảnh công khai (sender, nonce) -- thứ làm lộ ai đang giao dịch -- bằng một bằng chứng admission zero-knowledge gắn với state root: ví chứng minh quyền tác giả, tính hợp lệ của nonce, và số dư đủ chi trả giá trị cộng phí -- tất cả dựa trên một state root cố định, mà không lộ sender hay nonce. Bằng chứng chính là tấm vé nhập cảnh khiến một lệnh ẩn có thể được đưa vào khối.
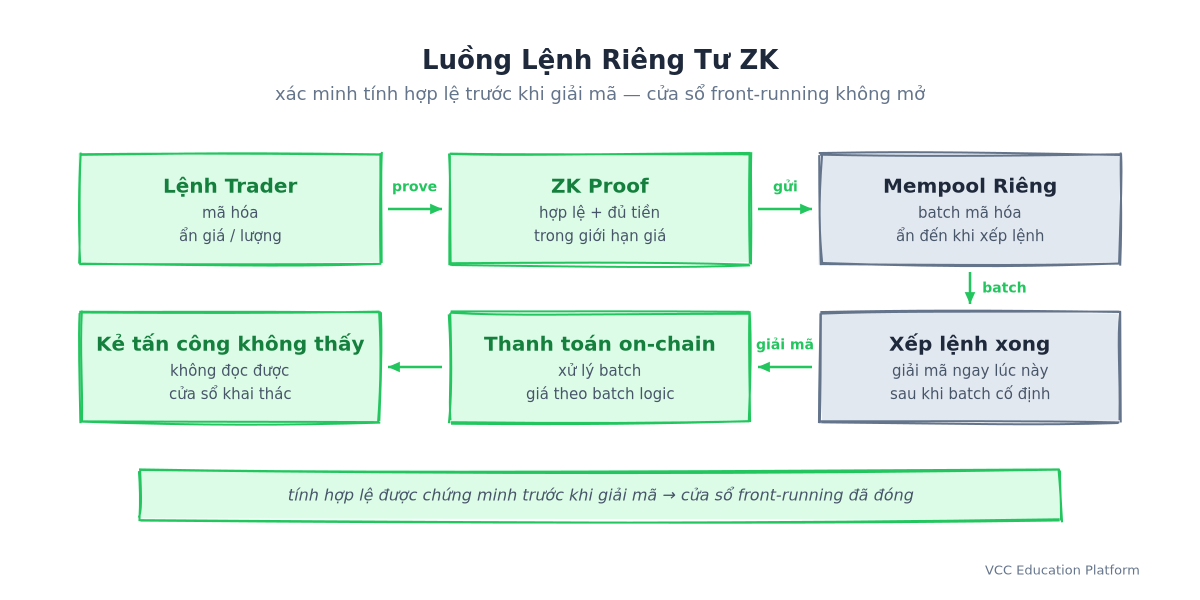
Hình 2: Luồng lệnh riêng tư ZK — tính hợp lệ được chứng minh trước khi giải mã, cửa sổ front-running không mở
Thanh toán diễn ra thế nào mà không lộ lệnh
Để điều này khả thi, bộ xác minh on-chain phải kiểm tra bằng chứng chỉ với các input công khai. Nó đọc địa chỉ pool hoặc hợp đồng, cam kết với ngưỡng giá, và khoản phí đã trả -- rồi kiểm tra rằng bản mã của lệnh được tạo đúng dạng và gắn với một tài khoản có đủ tiền. Nó không bao giờ cần số lượng hay giá thực, bởi thứ nó xác minh là một ràng buộc: "lệnh này, dù nội dung là gì, tôn trọng ngưỡng của chính nó và có đủ tiền để thanh toán." Bản rõ chỉ được giải mã sau khi việc xếp lệnh đã cố định, và thanh toán thực thi theo một batch đã được công bố với logic khớp lệnh định giá các giao dịch -- kẻ tấn công không có cửa sổ đọc được trạng thái trước giao dịch.
Giải mã ngưỡng (threshold decryption) giúp việc này vận hành mà không cần một bên tin cậy duy nhất. Khóa giải mã được chia cho một ủy ban, và không thành viên nào giải mã sớm được. Trong thiết kế mã hóa từng-giao-dịch của F3B, ủy ban phải đặt cọc và đối mặt nguy cơ cắt cọc nếu giải mã sớm, đồng thời chứng minh các phần giải mã của mình bằng NIZK (bằng chứng không tương tác không tiết lộ thông tin). DecryptChain đi xa hơn: một ủy ban không cần xin phép, hình thành từ proof-of-work, tái tạo khóa theo từng batch, nên không tồn tại khóa sống lâu để đánh cắp. LUCID, được đề xuất thành EIP-8184 vào tháng 3/2026, đưa các giao dịch niêm phong đi qua pipeline đưa vào khối công khai sẵn có của Ethereum, ẩn nội dung cho đến khi quyết định xếp lịch đã cố định, và cố tình để ngỏ lược đồ mã hóa thay vì đóng khung một lược đồ duy nhất.
Đánh đổi kỹ thuật trung thực: giải pháp này bảo vệ MEV trước giao dịch -- front-running và sandwich nhắm vào lệnh đang chờ -- đây là cuộc tấn công trader bán lẻ thực sự đối mặt. Nó không loại bỏ back-running sau giao dịch dựa trên trạng thái đã tiết lộ, và một khảo sát năm 2026 của Flashbots và Imperial College ("SoK: Encrypted Mempools") phát hiện rằng xếp lệnh mù (blind ordering) cũng có thể triệt tiêu các phiên đấu giá trả giá trị về cho người dùng, như rebate backrun. Mã hóa cũng thêm độ trễ và chi phí: giải mã theo batch làm giảm nhưng không xóa bỏ phần phụ trội. Kiến trúc này cố ý đánh đổi một chút thông lượng để xóa bỏ cửa sổ đọc -- không phải bữa trưa miễn phí.
Đang chạy thật hôm nay: privacy RPC và phiên đấu giá intent
Cho đến khi một mempool mã hóa lên sóng trên một chain chính, trader đã có sẵn một lối vào dựa trên tin cậy. Privacy RPC (Flashbots Protect, MEV-Blocker, bloXroute, Blink, Polygon Private Mempool) định tuyến giao dịch của bạn thẳng tới một nhóm builder được chọn lọc thay vì mempool công khai. Đổi một endpoint trong ví là lệnh swap của bạn được bảo vệ khỏi front-running, với MEV-Blocker trả lại khoảng 90% giá trị backrun dưới dạng rebate; năm 2026, khoảng 80% giao dịch DeFi đã vòng qua mempool công khai. Điểm yếu là niềm tin: bạn phải tin operator RPC và các builder của họ không làm lộ hay định tuyến sai lệnh của bạn.
Hãy xem đây là một bộ chồng lớp riêng tư ba thế hệ. Thế hệ 1, private RPC: hãy tin tôi -- một công ty hứa không làm lộ lệnh của bạn. Thế hệ 2, builder TEE: hãy tin con chip -- BuilderNet của Flashbots (kế thừa của chain SUAVE, đã lưu trữ tháng 5/2025) mã hóa luồng lệnh ở tầng phần cứng bằng remote attestation. Thế hệ 3, mempool mã hóa / ZK: hãy tin toán học -- lệnh của bạn được ẩn bằng mật mã bất kể operator nào xử lý nó. Trader Việt Nam dùng MetaMask với PancakeSwap hôm nay đang ở thế hệ 0 (hoàn toàn công khai); một phút đổi RPC đưa họ lên thế hệ 1. Trader lớn với lệnh cỡ cá voi nên chờ thế hệ 3, nơi cả operator cũng không thấy được lệnh.
Các sàn intent-based là lựa chọn sản xuất thứ hai. CoW Swap, 1inch Fusion và UniswapX cho bạn ký một intent (một mục tiêu, không phải một giao dịch) mà các solver cạnh tranh thực thi ngoài mempool công khai. Bạn không bao giờ phát tán một lệnh chờ kèm kích thước và ngưỡng giá; solver thực thi intent của bạn bằng vốn của chính nó, nên không có cửa sổ trước giao dịch cho bot sandwich. Đây là trải nghiệm gần nhất với một lệnh riêng tư ZK ngày nay, dù solver nhìn thấy intent của bạn cũng chính là một điểm tập trung quyền lực -- cuộc tranh luận mà SUAVE được thiết kế để giải quyết.
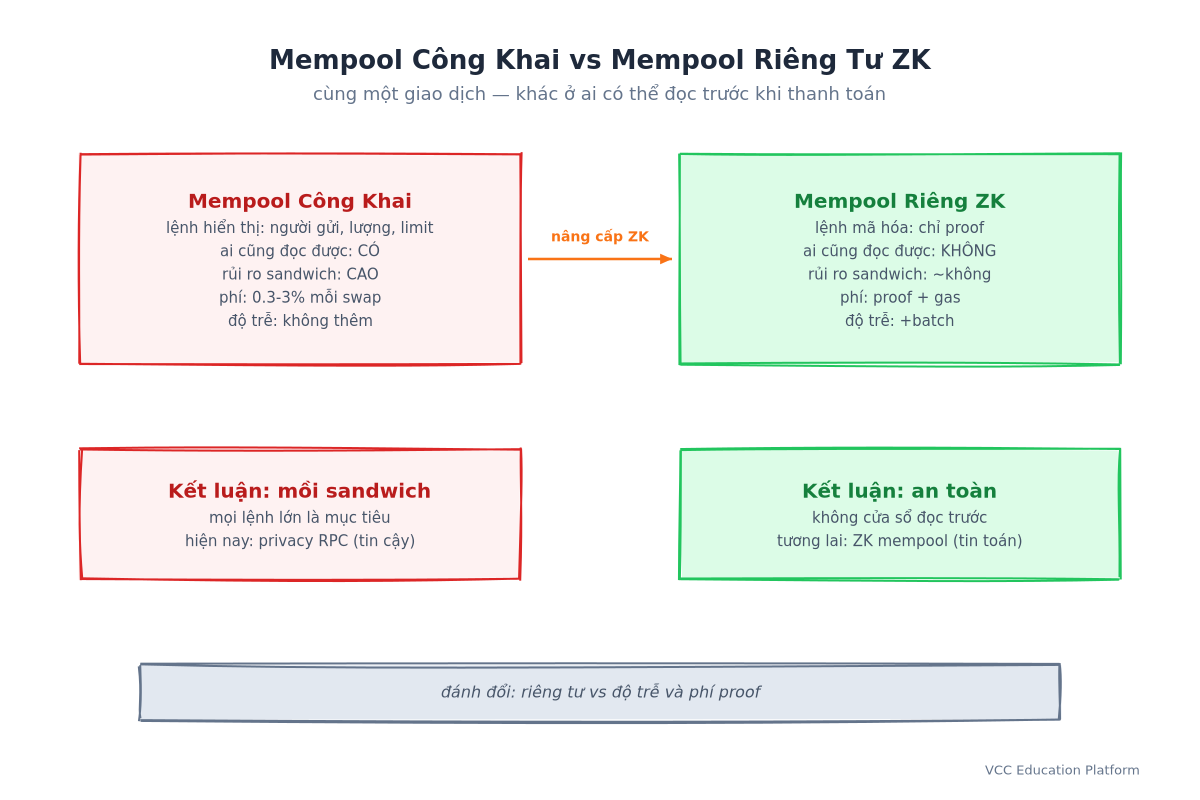
Hình 3: Mempool công khai vs mempool riêng tư ZK — cùng một giao dịch, khác ở ai có thể đọc nó trước khi thanh toán
Điều này nghĩa gì với trader Việt Nam
Trader bán lẻ Việt Nam tập trung đúng vào nơi bot săn mồi: PancakeSwap trên BSC và Uniswap trên Ethereum, cả hai đều truy cập qua ví với ngưỡng trượt giá mặc định 3-5%. Ngưỡng trượt giá mặc định đó chính là bề mặt tấn công -- bot sandwich canh kích thước front-run nằm vừa đúng bên trong minOut (sản lượng tối thiểu) của bạn, nên ngưỡng trượt giá của bạn gần như đặt ra trần lợi nhuận cho chúng. Phần lớn người dùng Việt đặt trượt giá cao để tránh swap bị thất bại mà không biết rằng mình đang quảng cáo mức thiệt hại mà một cú sandwich có thể gây ra. Khi meme trading nóng lên, 15-25% giao dịch pool mới bị sandwich, và thời gian tạo khối nhanh cùng thanh khoản mỏng của BSC khiến thiệt hại mỗi lệnh lớn hơn tương đối so với Ethereum.
Ba biện pháp thực tế mà trader Việt có thể áp dụng ngay hôm nay, theo thứ tự tác động. Thứ nhất, dùng RPC được bảo vệ. Trong MetaMask, đổi RPC mạng thành https://rpc.mevblocker.io hoặc https://rpc.flashbots.net/fast của Flashbots Protect; thay đổi chỉ là một cài đặt và không cần viết code. Thứ hai, siết trượt giá và chia nhỏ lệnh. Ngưỡng 0,5-1% cộng với việc chia lệnh swap lớn thành nhiều lệnh nhỏ sẽ xóa ngưỡng sinh lời mà hầu hết bot sandwich lọc tìm. Thứ ba, định tuyến qua sàn intent (CoW Swap, UniswapX) cho các lệnh vài nghìn đô trở lên. Kết hợp lại, những biện pháp này loại bỏ phần lớn cuộc tấn công sandwich mà ví bán lẻ gặp phải, với chi phí bằng không.
Cách sửa mang tính kiến trúc thay đổi kinh tế học cho tất cả mọi người. Bảo vệ lệnh giao dịch defi qua mempool mã hóa loại bỏ nhu cầu cảnh giác cá nhân: lệnh được ẩn theo mặc định, nên một trader mới đặt trượt giá 3% không còn là lời quảng cáo. Cuộc thảo luận quản lý của Việt Nam hiện đang xoay quanh sandbox fintech (Nghị định 94/2025/NĐ-CP) và bảo vệ nhà đầu tư, nhưng luồng lệnh riêng tư là một tầng bảo vệ kỹ thuật hoạt động bất kể quy định thế nào.
Con đường tới một mempool mã hóa trên các chain chính
Các mảnh ghép đã tồn tại và đang tiến song song. Ở cấp giao thức, EIP-8184 (LUCID) đề xuất một pipeline mempool mã hóa công khai bảo vệ luồng lệnh nhạy cảm với MEV trong khi vẫn tương thích FOCIL (EIP-7805). Ở cấp ứng dụng, Aztec đang chạy lệnh hoàn toàn riêng tư trong sản xuất trên testnet của mình, và các sàn intent đã ẩn chi tiết lệnh khỏi mempool ngay hôm nay. Ở cấp độ tin cậy, privacy RPC và builder TEE câu giờ trong khi các thiết kế mật mã chín muồi. SoK năm 2026 kết luận rằng mempool mã hóa ngưỡng đã hội tụ về bốn trục thiết kế -- giải mã theo batch, silent setup, mã hóa phi kỳ hạn (epochless encryption), và mã hóa không đụng độ -- và các bài toán mở còn lại là thiết kế động cơ khuyến khích, không phải mật mã căn bản.
Lộ trình trung thực: các chain chính có thể sẽ triển khai một bản lai trước -- private RPC hoặc khối do TEE xây làm mặc định cho ví tiêu chuẩn, cùng một mempool mã hóa cho lệnh cá voi và ứng dụng nhạy cảm với MEV. Mempool mã hóa bật theo mặc định toàn phần đối mặt các câu hỏi mở: xếp lệnh mù tương tác thế nào với các phiên đấu giá trả giá trị về, và ủy ban duy trì liveness ra sao khi cơ chế dự phòng công khai có thể tái tạo MEV. Nhưng hướng đi đã rõ: cửa sổ đọc từng khiến sandwich khả thi là một lựa chọn thiết kế, không phải định luật vật lý, và bằng chứng ZK có thể đóng nó mà không hy sinh khả năng đưa giao dịch vào khối không cần xin phép.
Câu hỏi thường gặp
Ẩn chi tiết lệnh có loại bỏ hoàn toàn front-running không?
Nó loại bỏ front-running và sandwich trước giao dịch -- cuộc tấn công nhắm vào chính lệnh đang chờ -- vì không ai đọc được lệnh cho đến khi quyết định xếp lệnh đã được cam kết. Nó không loại bỏ back-running sau giao dịch dựa trên trạng thái đã tiết lộ, cũng không loại bỏ MEV từ các nguồn khác như thanh lý. Với một lệnh swap bán lẻ, bảo vệ trước giao dịch là thứ quan trọng; trader tinh vi vẫn đối mặt rủi ro sau giao dịch.Privacy RPC có giống mempool mã hóa ZK không?
Không. Privacy RPC (Flashbots Protect, MEV-Blocker) là kênh riêng dựa trên tin cậy: bạn tin operator và builder của họ không làm lộ lệnh. Mempool mã hóa ZK là kênh riêng dựa trên mật mã: operator không đọc được lệnh dù muốn, bởi giá và số lượng không bao giờ rời thiết bị của bạn cho đến khi batch được cam kết. Privacy RPC là lối vào sẵn có hôm nay; mempool mã hóa là đích đến.Proving một lệnh riêng tư tốn bao nhiêu?
Trên Alpha V5 của Aztec, một lệnh chuyển hoàn toàn riêng tư mất khoảng 2,5 giây để prove trên laptop người dùng và tốn dưới $0,05. Chi phí proving là một phép tính mỗi giao dịch trên thiết bị của bạn cộng chi phí xác minh on-chain -- rẻ hơn nhiều so với loại thuế sandwich 0,3-3% hầu hết trader bán lẻ đang trả hôm nay. Khi hệ thống bằng chứng tiến bộ (folding schemes, bằng chứng đệ quy), cả thời gian lẫn chi phí đều giảm.Trader Việt Nam nên làm gì ngay bây giờ?
Ba việc, theo thứ tự: (1) đổi RPC ví thànhrpc.mevblocker.io hoặc rpc.flashbots.net/fast; (2) siết trượt giá (slippage) về 0,5-1% và chia nhỏ lệnh lớn; (3) định tuyến các lệnh vài nghìn đô trở lên qua sàn intent như CoW Swap hoặc UniswapX. Những việc này không tốn chi phí, không cần viết code, và loại bỏ phần lớn cuộc tấn công sandwich trước khi bất kỳ mempool mã hóa nào lên sóng.
Privacy RPC và mempool ZK liên quan thế nào đến rebate của MEV-Blocker?
MEV-Blocker đấu giá giá trị backrun của bạn cho các searcher và trả lại khoảng 90% dưới dạng rebate. Điều đó hoạt động vì operator nhìn thấy và định giá được lệnh của bạn -- một phiên đấu giá trả giá trị về được xây trên kênh riêng. Một mempool mã hóa toàn phần triệt tiêu các phiên đấu giá như vậy cùng với MEV độc hại -- đúng cái đánh đổi mà SoK 2026 nêu bật. Bạn không thể vừa có lệnh vô hình vừa có rebate backrun từ cùng một kênh; hệ sinh thái có thể sẽ cung cấp cả hai, và trader chọn theo từng giao dịch.Mempool mã hóa có hại đến phân quyền không?
Tùy thiết kế. Giải mã dựa trên ủy ban thêm một tầng phải duy trì khả năng chống kiểm duyệt, và luồng lệnh riêng tư tập trung quyền lực vào người nhìn được nó trước khi đưa vào khối (nỗi lo SUAVE được thiết kế để giải quyết). Các thiết kế như LUCID cố tình giữ pipeline công khai, không cần xin phép và chỉ ẩn nội dung, bảo toàn các bảo đảm đưa vào khối. Bài toán mở là thiết kế động cơ khuyến khích -- đảm bảo tầng lệnh ẩn không trở thành một cổng gác mới.Kết luận
Cú sandwich mà Thanh gặp không phải lỗi của anh, cũng không phải lỗi của ví crypto: nó là một tính chất của mempool công khai, nơi nội dung lệnh là quyền đọc trao cho tất cả mọi người. Chống front running zk đặt lại vấn đề. Thay vì bảo trader giao dịch nhỏ hơn và hy vọng, nó ẩn chính cái lệnh -- một lệnh mã hóa cộng một bằng chứng zero-knowledge giúp mạng lưới xác minh, xếp lệnh và thanh toán giao dịch mà không bao giờ nhìn thấy bên trong. Cửa sổ đọc trước giao dịch đóng lại, và kẻ tấn công không còn gì để phản ứng. Commit-reveal là ẩn-rồi-hy-vọng; zk mempool privacy là ẩn-rồi-chứng-minh. Công nghệ đang chạy thật trên Aztec, nghiên cứu đã hội tụ về các trục thiết kế cụ thể, và lối vào -- privacy RPC và sàn intent -- đã tồn tại. Trader Việt Nam không cần chờ bản nâng cấp giao thức cuối cùng: giải pháp cho loại thuế vô hình là một cài đặt RPC, một ngưỡng trượt giá, và một lời giải thích trung thực về mempool thực sự là gì. Cửa sổ đọc đang đóng lại, và thuế sandwich là một lựa chọn thiết kế mà bằng chứng ZK có đầy đủ vị thế để xóa bỏ.
Tham khảo nhanh
| Tính chất | Mempool Công Khai | Mempool Riêng Tư ZK |
|---|---|---|
| Nội dung lệnh | Mọi node và bot đều thấy | Mã hóa; ẩn giá/số lượng đến khi batch được cam kết |
| Quyền đọc | Mọi operator node | Không ai cho đến khi giải mã |
| Rủi ro sandwich | 0,3-3% mỗi swap (lên tới 40-60% khi meme bơm giá) | ~không trước giao dịch |
| Kiểm tra hợp lệ | Không cần (công khai) | ZK proof: đủ tiền + trong ngưỡng |
| Độ trễ thêm | Không | +độ trễ batch |
| Chi phí thêm | Không (thuế chính là cuộc tấn công) | Thời gian prover (~2,5s trên laptop) + gas |
| Mô hình tin cậy | Không (mở) | Mật mã + ủy ban giải mã |
| Giải pháp thay thế hôm nay | RPC ví tiêu chuẩn | Privacy RPC (thế hệ 1), builder TEE (2), mempool mã hóa (3) |
| Tiêu chuẩn chính | Mặc định mempool | EIP-8184 (LUCID), EIP-8209 (commit-reveal), Aztec |
| Phù hợp nhất | Lệnh nhỏ, ít nhạy cảm MEV | Lệnh cá voi, DeFi nhạy cảm MEV, quyền riêng tư toàn phần |