
Các phương pháp xác thực NFT đã trở thành cột trụ của việc kiểm soát truy cập, xác minh danh tính và chứng minh quyền sở hữu kỹ thuật số trong Web3. Khi NFT phát triển từ đồ sưu tầm thành các đơn vị cơ bản có chức năng, câu hỏi đã chuyển từ "người nào sở hữu tập tin JPEG này" sang "làm thế nào để chúng ta chứng minh bằng cách mã hóa rằng người đó là chủ sở hữu và sử dụng nó để cấp quyền truy cập". Bất kể bạn đang xây dựng một cộng đồng được kiểm soát bằng mã thông qua, triển khai đăng nhập dựa trên wallet hoặc thiết kế một hệ thống danh tính liên kết, hiểu rõ toàn bộ bộ xác thực – từ chữ ký mã hóa thông qua xác minh smart contract đến chứng nhận token liên kết – là khác biệt giữa một hệ thống an toàn và một hệ thống sụp đổ dưới cuộc tấn công tái diễn đầu tiên.
Authentication NFT là gì?
Xác thực NFT là quá trình chứng minh bằng thuật toán mật mã rằng wallet cụ thể kiểm soát một token không thể thay thế cụ thể, sau đó sử dụng bằng chứng đó để cấp quyền truy cập, xác định danh tính hoặc ủy quyền cho một hành động. Mặt khác với xác thực truyền thống – nơi tên người dùng và mật khẩu được lưu trữ trong một cơ sở dữ liệu tập trung và được kiểm tra mỗi lần đăng nhập – xác thực NFT đặt thông tin xác thực trong wallet của người dùng và logic xác minh trên blockchain hoặc trong một dịch vụ truy vấn.
Thay đổi cơ bản là quyền sở hữu chứng chỉ. Trong một hệ thống truyền thống, dịch vụ sở hữu tài khoản của bạn. Họ có thể khóa bạn ra, xóa dữ liệu của bạn hoặc bị tấn công. Trong một hệ thống xác thực NFT, bạn giữ chứng chỉ trong một wallet tự quản. Dịch vụ không thể thu hồi mã token của bạn – nó chỉ có thể ngừng nhận dạng nó. Xác minh là không cần sự cho phép: bất kỳ ai cũng có thể kiểm tra blockchain để xác nhận wallet 0x1a2b... chứa mã token #42 từ tập hợp 0x3c4d... mà không cần xin phép từ nhà phát hành mã token.
Mô hình này có ba tính năng mà xác thực truyền thống không thể sao chép được. Thứ nhất, độ cởi mở – cùng một NFT có thể xác thực bạn trên nhiều dịch vụ mà không cần mỗi dịch vụ có một tài khoản riêng. Thứ hai, độ kết hợp – logic xác thực nằm trong một smart contract mà bất kỳ nhà phát triển nào cũng có thể tích hợp. Thứ ba, độ kiểm tra – mọi sự kiện xác thực đều được ghi lại trên chuỗi hoặc có thể xác minh từ một chữ ký, tạo ra một dấu vết minh bạch mà bất kỳ nhà cung cấp trung tâm nào cũng không thể thay đổi.
Vấn đề chính là quản lý. Nếu bạn mất private key, bạn sẽ không thể truy cập vào bất kỳ dịch vụ nào mà token xác thực. Không có chức năng khôi phục mật khẩu. Điều này khiến cho bảo mật wallet không thể tách rời khỏi bảo mật xác thực – một chủ đề được đề cập trong tất cả các phương pháp được thảo luận dưới đây.
Danh sách xác minh NFT: bốn lớp
Xác minh NFT không phải là một kỹ thuật duy nhất – nó là một bộ các lớp gồm bốn lớp, mỗi lớp xây dựng trên lớp trước đó nhưng có các cách thức thất bại độc lập. Hiểu rõ toàn bộ bộ này là rất quan trọng vì một lỗ hổng trong bất kỳ lớp nào cũng sẽ làm ảnh hưởng đến xác thực ở lớp trên.
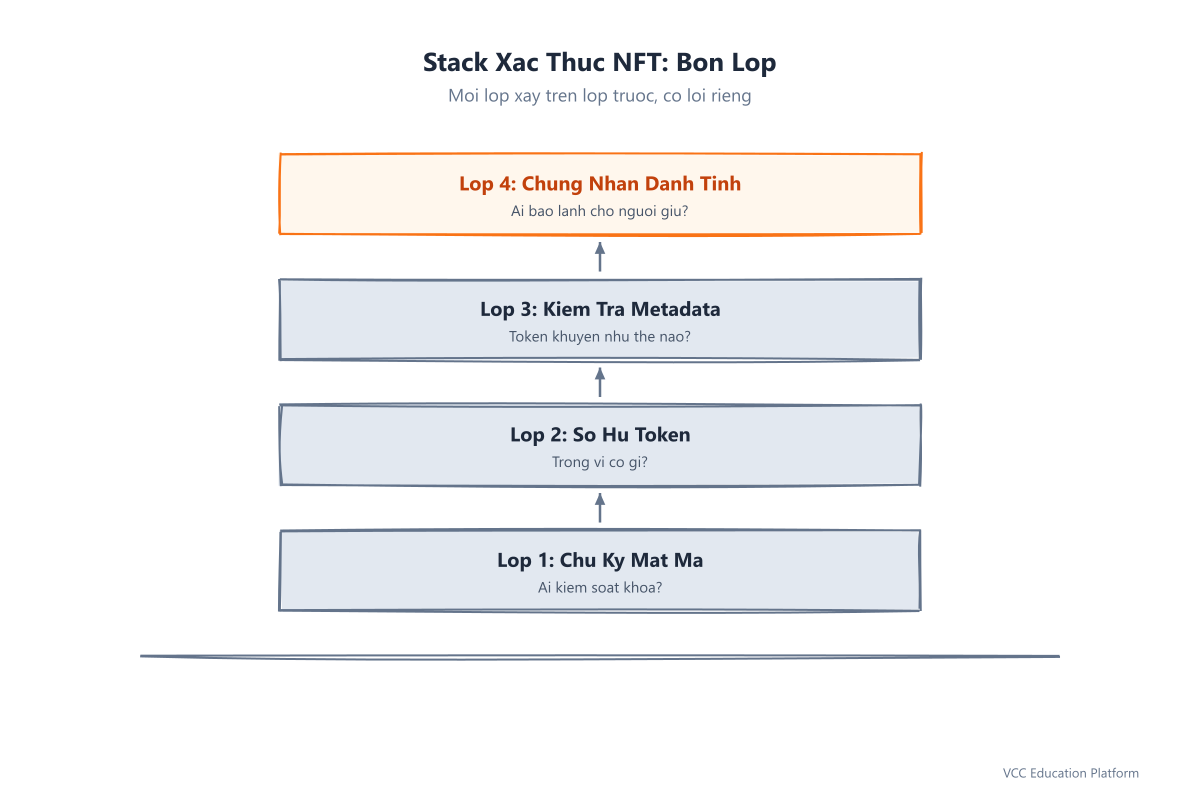
Layer 1: Đấu chữ ký mật mã (Ai kiểm soát khóa?)
Cơ sở là chữ ký mã hóa. Khi người dùng kết nối wallet của họ với dApp, dApp yêu cầu wallet ký một tin nhắn. Chữ ký chứng minh người dùng kiểm soát private key liên quan đến địa chỉ wallet của họ – mà private key này không bao giờ rời khỏi wallet. Đây là cơ chế tương tự như cơ chế xác thực giao dịch trên blockchain, nhưng được áp dụng cho xác thực ngoài chuỗi. Chữ ký đơn lẻ không chứng minh bất kỳ điều gì về NFT; nó chỉ chứng minh quyền kiểm soát một địa chỉ.
Layer 2: Quyền sở hữu token (Có gì trong wallet?)
Một khi chữ ký chứng minh quyền kiểm soát địa chỉ, lớp tiếp theo sẽ kiểm tra các token mà địa chỉ đó sở hữu. Một smart contract có thể gọi balanceOf(address) trên một hợp đồng ERC-721 hoặc ERC-1155, hoặc một dịch vụ ngoài chuỗi có thể truy vấn một nhà cung cấp RPC. Nếu số dư lớn hơn 0 đối với bộ sưu tập mục tiêu, người dùng sẽ được xác thực là người sở hữu. Đây là trung tâm của việc kiểm soát token – nhưng nó chỉ chứng minh quyền sở hữu hiện tại , không phải liên kết vĩnh viễn .
Layer 3: Kiểm tra dữ liệu mô tả (Token tuyên bố điều gì?)
Thông tin cơ sở của token có thể chứa các yêu cầu liên quan đến xác thực. Một NFT có thể mã hóa cấp thành viên, vai trò hoặc ngày hết hạn trong URI thông tin cơ sở. Bước xác minh sẽ tải và phân tích thông tin cơ sở này để xác định không chỉ vì sao người dùng sở hữu token, mà còn một điều gì token cho phép họ thực hiện. Bước này dễ bị tấn công bởi việc chỉnh sửa thông tin cơ sở – nếu thông tin cơ sở được lưu trữ trên một máy chủ có thể thay đổi, người phát hành có thể thay đổi các yêu cầu sau khi sự việc xảy ra.
Layer 4: Xác nhận danh tính (Ai chứng nhận cho người sở hữu?)
Layer trên cùng kết nối token với một danh tính trong thế giới thực hoặc trên chuỗi. Token Soulbound, POAP và các dịch vụ xác nhận như EAS phát hành token đại diện cho các chứng chỉ đã được xác minh – bằng khen thưởng, bằng chứng tham dự, điểm uy tín. Xác minh ở layer này không chỉ kiểm tra token mà còn kiểm tra uy tín của người phát hành và mối liên kết giữa token và người sở hữu. Đây là nơi xác thực NFT giao thoa với danh tính phân tán.
Xác thực dựa trên chữ ký
Tên ký là đơn vị nguyên tử của xác thực NFT. Mỗi phương thức trên nó – token gating, xác minh danh tính, kiểm soát truy cập – đều phụ thuộc vào một chữ ký hợp lệ chứng minh người dùng kiểm soát wallet đang được kiểm tra. Do đó, việc thực hiện chữ ký đúng là quyết định bảo mật quan trọng nhất trong bất kỳ hệ thống xác thực NFT nào.
Protokol thách thức - phản hồi
Kiểm tra xác thực NFT sử dụng một giao thức yêu cầu-trả lời. Đối tượng tin cậy (dApp hoặc phần cứng phía sau) tạo ra một nonce ngẫu nhiên – một yêu cầu mã hóa một lần sử dụng. Ví tiền của người dùng ký vào nonce (cùng với thông tin ngữ cảnh) bằng private key. Đối tượng tin cậy lấy địa chỉ ký giả từ chữ ký bằng ecrecover và so sánh nó với địa chỉ được tuyên bố. Nếu chúng trùng khớp, người dùng đã chứng minh quyền kiểm soát wallet mà không tiết lộ private key.
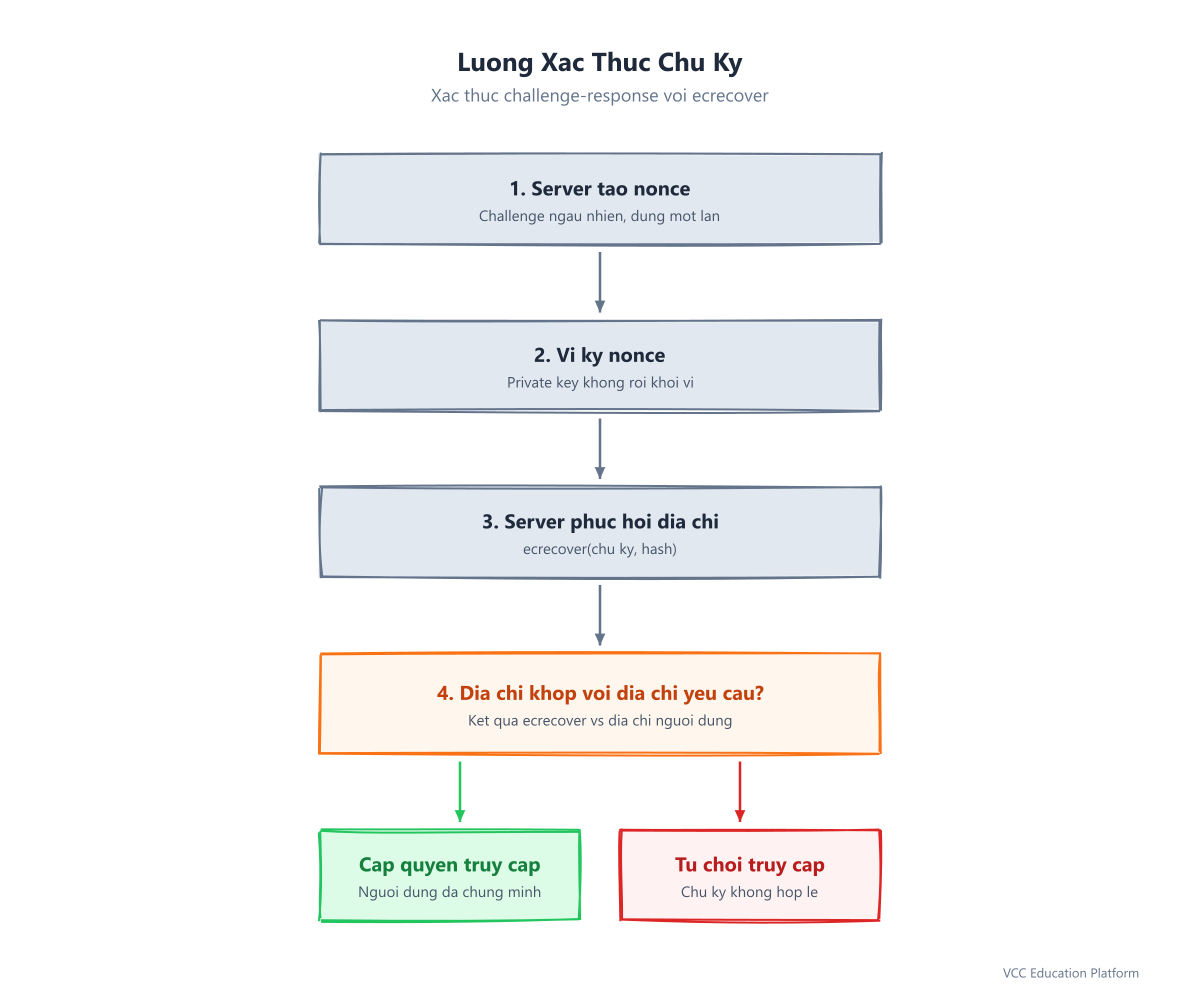
Nonce phải duy nhất và chỉ được sử dụng một lần. Nếu nonce được phát hành hai lần, một kẻ tấn công đã thu thập được chữ ký đầu tiên có thể tái sử dụng nó để xác thực như người dùng gốc. Nonce cũng phải được giới hạn cho một miền và phiên làm việc cụ thể – một chữ ký có hiệu lực cho example.com không nên được chấp nhận bởi evil-lookalike.com.
Đăng nhập bằng Ethereum (EIP-4361)
Sign-In with Ethereum (SIWE), được chính thức hóa trong EIP-4361 và đạt trạng thái cuối cùng vào tháng 8 năm 2025, đã chuẩn hóa định dạng tin nhắn đáp ứng thách thức. Thay vì yêu cầu người dùng ký một chuỗi ngẫu nhiên (mà wallet hiển thị dưới dạng chuỗi hexadecimal), SIWE định nghĩa một tin nhắn văn bản có cấu trúc mà wallet có thể phân tích và hiển thị trên giao diện có thể đọc được bởi người.
Một tin nhắn SIWE bao gồm:
- Domain — trang yêu cầu xác thực, ngăn chặn việc đánh cắp chữ ký trên trang khác
- Address — địa chỉ Ethereum của người dùng (EIP-55 checksummed)
- URI — URI đầy đủ của yêu cầu đăng nhập
- Chain ID — mạng mà chữ ký hợp lệ trên đó
- Nonce — giá trị ngẫu nhiên dùng một lần, ngăn chặn replay
- Issued At — dấu thời gian để tính cửa sổ hiệu lực
- Expiration Time (tùy chọn) — khi chữ ký hết hạn
- Resources (tùy chọn) — URI cho truy cập có phạm vi
Kết nối miền là biện pháp chống lừa đảo quan trọng. Khi một trang web yêu cầu người dùng ký một tin nhắn SIWE, MetaMask sẽ kiểm tra xem miền trong tin nhắn có trùng khớp với trang web mà người dùng đang truy cập hay không. Nếu không trùng khớp, MetaMask sẽ hiển thị một cảnh báo nổi bật. Điều này không ngăn chặn việc ký tên – người dùng vẫn có thể tiếp tục – nhưng nó làm cho các trang web lừa đảo giống hệt nhau ít hiệu quả hơn vì wallet chính nó sẽ báo cáo sự không đồng nhất.
EIP-712 Đăng ký dữ liệu theo kiểu
Đối với các payload xác thực phức tạp hơn – bằng chứng danh sách cho phép, xác nhận tạo ra, chữ ký cho phép – EIP-712 định nghĩa một tiêu chuẩn cho việc ký các dữ liệu có cấu trúc được định dạng. Thay vì ký một chuỗi byte nguyên thủy, người dùng ký một hash của dữ liệu có cấu trúc bao gồm một phân cách miền liên kết chữ ký với một hợp đồng, chuỗi và phiên bản cụ thể.
Đối tượng phân tách là biện pháp phòng thủ chính. Nó thường bao gồm:
name— tên giao thức (ví dụ, "MyNFTCollection")version— phiên bản hợp đồng (ví dụ, "1")chainId— ID chuỗi EIP-155 (ví dụ, 1 cho mainnet)verifyingContract— địa chỉ hợp đồng cụ thể sẽ xác minh chữ ký
Một chữ ký gắn với phân cách miền này không hợp lệ trên bất kỳ hợp đồng, chuỗi hoặc phiên bản khác. Điều này không phải là tùy chọn – bỏ địa chỉ hợp đồng khỏi phân cách miền sẽ tạo ra một lỗ hổng tái phát trên nhiều tập hợp, trong đó một chữ ký hợp lệ cho Tập hợp A có thể được tái phát trên Tập hợp B.
Token-Gating và kiểm soát truy cập NFT
Token gating là ứng dụng dễ nhận thấy nhất của xác thực NFT. Cái này rất đơn giản: nếu người dùng có một NFT cụ thể trong wallet của họ, họ sẽ có quyền truy cập. Thực hiện có hai biến thể với các mô hình tin cậy khác nhau.
Gating trên chuỗi: không cần tin cậy nhưng đắt tiền
Gating trên chuỗi tích hợp kiểm tra truy cập trực tiếp vào một smart contract. Hợp đồng gọi balanceOf(user, tokenId) trên hợp đồng NFT và hủy giao dịch nếu người dùng không có bất kỳ token nào. Đây là một phương thức không cần sự tin cậy – không có bên trung gian nào có thể tránh được kiểm tra – nhưng nó tốn phí gas cho mỗi lần xác minh.
`solidity // On-chain token gating: only holders can call this function contract GatedAction { IERC721 public membershipNFT;
function premiumAction() external { require( membershipNFT.balanceOf(msg.sender) > 0, "Not a member" ); // ... gated logic } } `
Mẫu này thích hợp khi hành động được khóa là một giao dịch trên blockchain – phát hành một token tương tự, nhận thưởng, bỏ phiếu trong một DAO. Chi phí gas được thanh toán bởi người dùng, người có động lực trực tiếp để giữ token.
Gating ngoài chuỗi: Rẻ nhưng đáng tin cậy
Gating ngoài chuỗi chuyển việc xác minh sang máy chủ phía sau. Máy chủ xác thực người dùng thông qua SIWE, sau đó truy vấn blockchain thông qua một nhà cung cấp RPC (Alchemy, Moralis, Infura) để kiểm tra quyền sở hữu NFT. Nếu kiểm tra thành công, máy chủ cho phép truy cập – một vai trò trong Discord, một phiên đăng nhập trên trang web, một token API.
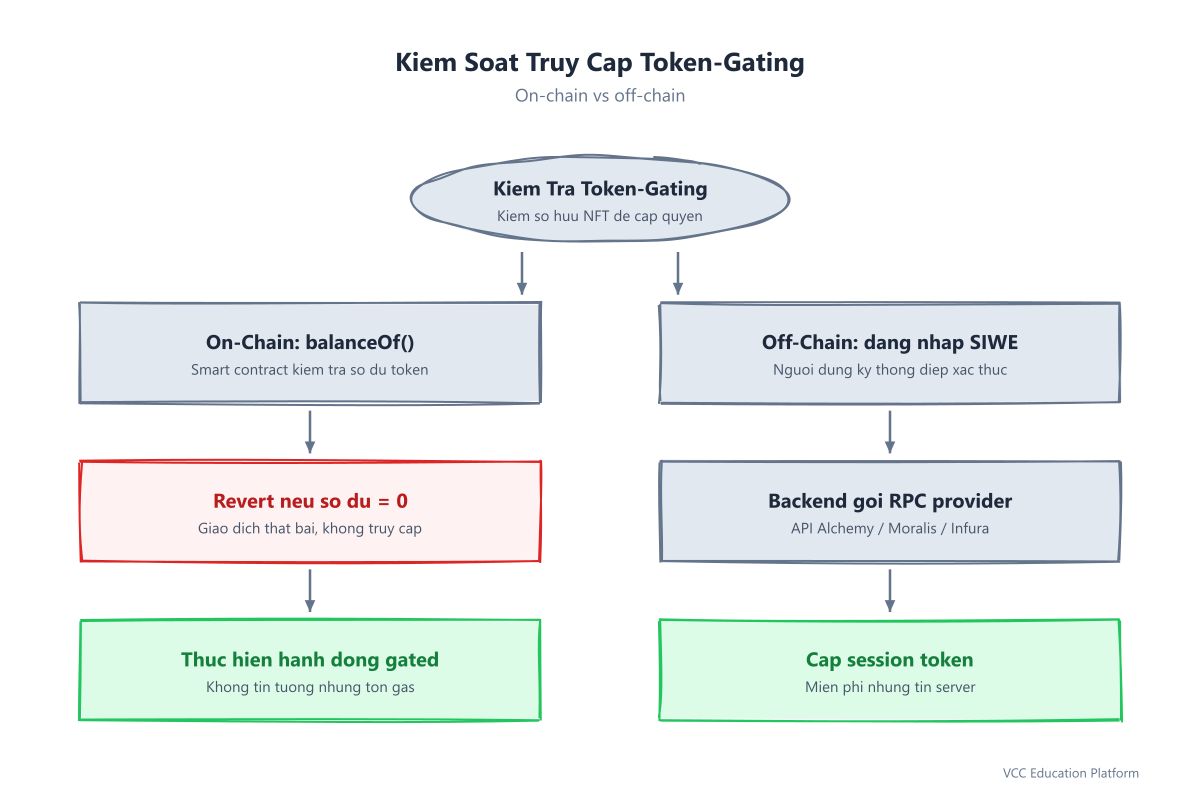
Đây là mô hình chủ đạo cho truy cập nội dung vì nó miễn phí cho người dùng và nhanh chóng cho máy chủ. Tuy nhiên, nó đưa ra một bên trung gian đáng tin cậy: máy chủ phía sau. Nếu máy chủ bị xâm phạm, nó có thể cho phép truy cập cho những người không có quyền hoặc từ chối truy cập cho những người có quyền hợp pháp. Blockchain đảm bảo dữ liệu (sổ sở hữu không thể thay đổi) nhưng không phải quyết định (máy chủ có thể bỏ qua dữ liệu).
Mô hình sản xuất kết hợp cả hai: SIWE cho xác thực (kiểm tra quyền kiểm soát wallet), kiểm tra quyền sở hữu ngoài chuỗi cho phép (kiểm tra quyền sở hữu token), và token phiên làm việc có thời hạn cho các yêu cầu sau đó (để tránh các truy vấn chuỗi liên tục). Các công cụ như Collab.Land và Guild.xyz thực hiện mô hình này cho việc phân bổ vai trò trên Discord – bot kiểm tra quyền sở hữu wallet khi tham gia, phân bổ vai trò và kiểm tra lại định kỳ để xử lý việc bán token.
Vấn đề truy cập lỗi thời
Một điểm yếu kém trong hệ thống token gating là việc truy cập không được cập nhật. Nếu một người dùng bán NFT của họ sau khi được xác thực, họ có thể giữ quyền truy cập cho đến chu kỳ xác minh tiếp theo. Bot Discord xử lý vấn đề này bằng cách kiểm tra lại định kỳ số dư trong wallet và loại bỏ các quyền từ người dùng không còn giữ token. Tuy nhiên, nếu khoảng thời gian kiểm tra lại quá dài – ví dụ, một lần mỗi ngày – người dùng có thể bán NFT của họ và giữ quyền truy cập trong thời gian lên đến 24 giờ.
Cách phòng vệ là làm cho khoảng cách giữa các lần kiểm tra lại tương ứng với giá trị truy cập. Một kênh Discord miễn phí có thể chịu đựng được các kiểm tra hàng ngày. Một sự sụt giảm có giá trị cao hoặc một hành động tài chính nên xác minh quyền sở hữu ngay lúc thực hiện hành động, không dựa vào một phiên truy cập được lưu trữ.
Xác minh danh tính NFT bằng các token Soulbound
Token gating chứng minh quyền sở hữu hiện tại. Tuy nhiên, quyền sở hữu có thể được chuyển giao – nếu bạn bán NFT của mình, người mua sẽ thừa hưởng quyền truy cập của bạn. Điều này phù hợp với các thẻ thành viên nhưng không phù hợp với xác minh danh tính. Bạn không thể bán bằng cấp, lịch tham dự hoặc điểm uy tín của mình. Đây là vấn đề mà token soulbound giải quyết.
Điều gì khiến một Token trở thành Soulbound?
Token liên kết tâm linh (SBT) là một NFT không thể chuyển giao sau khi được tạo. Khái niệm này đã được chính thức hóa trong bài viết "Xã hội phi tập trung: tìm kiếm linh hồn của Web3" của Vitalik Buterin, Glen Weyl và Puja Ohlhaver, được xuất bản vào tháng 5 năm 2022. Các tiêu chuẩn token thực hiện điều này – chủ yếu là ERC-5192 và EIP-4973 – khóa token vào wallet nhận bằng cách bật lên hoặc xóa chức năng transferFrom.
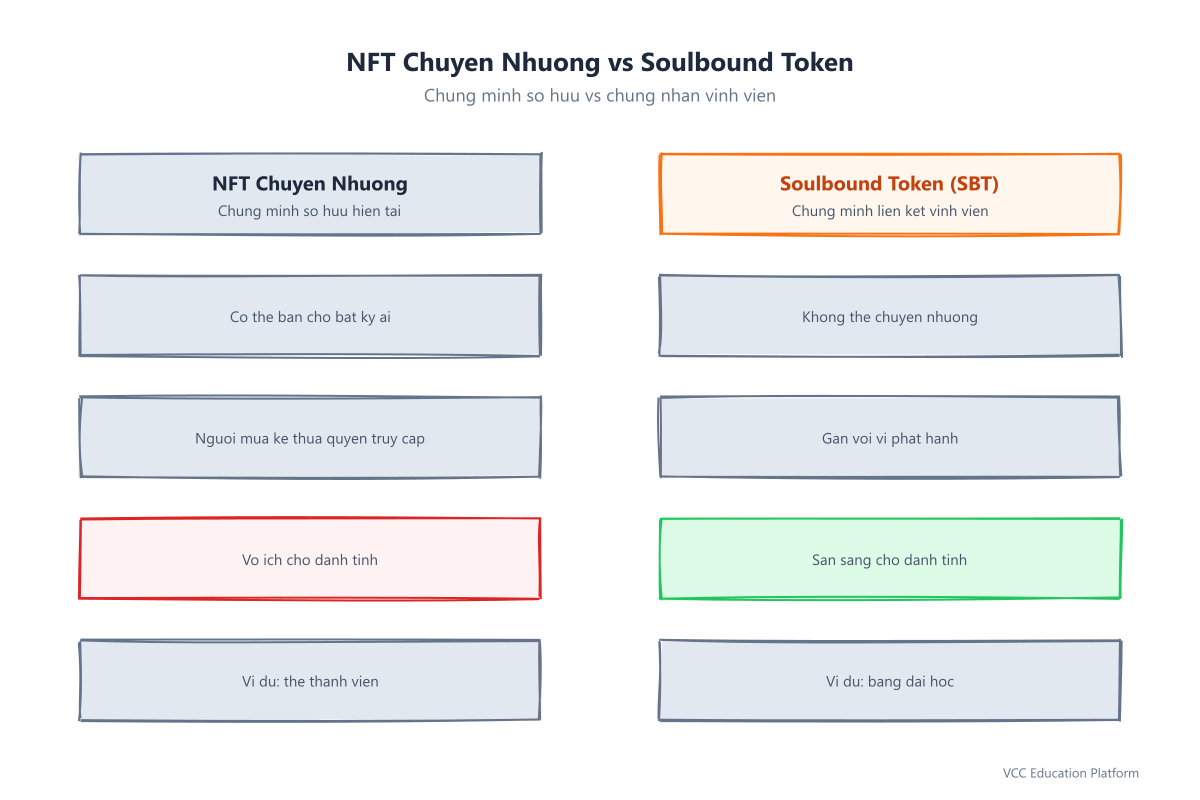
Những khác biệt này quan trọng đối với xác thực vì một NFT có thể chuyển nhượng chứng minh người hiện đang sở hữu token trong khi một token có liên kết tâm linh chứng minh người được cấp token. Nếu một trường đại học phát hành bằng cấp dưới dạng NFT thông thường, bất kỳ người nào mua NFT bằng cấp có thể tuyên bố mình có bằng cấp đó. Nếu trường đại học phát hành bằng cấp dưới dạng SBT, bằng chứng này sẽ được liên kết vĩnh viễn với wallet của sinh viên và không thể được chuyển cho người mua.
ERC-7574: SBTs xác thực bằng bằng chứng Zero-Knowledge
ERC-7574 mở rộng khái niệm SBT với một chuỗi xác thực bảo mật. Thay vì đặt dữ liệu chứng thực lên chuỗi (sẽ tiết lộ thông tin cá nhân), giao thức sử dụng các bằng chứng không biết để xác minh chứng thực danh tính phân tán (DID) ngoài chuỗi, sau đó tạo ra một SBT như bằng chứng trên chuỗi cho thấy quá trình xác minh đã diễn ra.
Quá trình diễn ra như sau: người dùng giữ một chứng chỉ có thể xác minh (ví dụ, bằng cấp từ một trường đại học). Một smart contract xác minh chứng chỉ bằng cách sử dụng bằng chứng ZK – kiểm tra xem chứng chỉ có hiệu lực và thuộc về người dùng mà không tiết lộ nội dung chứng chỉ. Nếu xác minh thành công, hợp đồng sẽ tạo ra một SBT gửi đến địa chỉ của người dùng. Các dịch vụ dựa vào có thể kiểm tra sự tồn tại của SBT để xác nhận người dùng có chứng chỉ đã được xác minh, mà không bao giờ nhìn thấy chứng chỉ đó.
Điều này phân biệt dữ liệu chứng thực riêng (off-chain, được bảo vệ bằng ZK) với tín hiệu xác minh công khai (on-chain SBT). Các dữ liệu mô tả SBT bao gồm địa chỉ phát hành và số chứng thực – đủ để theo dõi quá trình xác minh trở lại nhà phát hành nếu cần, nhưng không đủ để tái tạo dữ liệu cá nhân.
POAP và xác minh sự tham dự
Token Proof of Attendance Protocol (POAP) là bản nguyên thủy tương tự SBT được triển khai rộng rãi nhất, với hơn 8 triệu token được phát hành. POAP là một NFT được cấp cho những người tham dự một sự kiện – một hội nghị, một cuộc hackathon, một cuộc bỏ phiếu quản trị DAO. Mặc dù POAP có thể được chuyển giao kỹ thuật (họ sử dụng chuẩn ERC-721), nhưng quy tắc xã hội là chúng không thể chuyển giao, và nhiều cộng đồng xem POAP được chuyển giao là không hợp lệ cho mục đích xác minh.
POAP được sử dụng cho xác thực trong thực tế: các cộng đồng mở khóa các kênh Discord riêng cho người sở hữu POAP, các cuộc xổ số yêu cầu sở hữu POAP để tham gia, và các hệ thống quản trị cân nhắc các phiếu bầu dựa trên các hồ sơ tham dự dựa trên POAP. Xác thực này là xã hội hơn là mã hóa – cộng đồng tin tưởng vào người phát hành POAP và quy tắc không thể chuyển nhượng, chứ không phải là thực thi smart contract.
Xác minh chữ ký hợp đồng thông minh
Kiểm tra chữ ký tiêu chuẩn sử dụng ecrecover hoạt động cho các tài khoản thuộc sở hữu bên ngoài (EOAs) – wallet có một private key. Tuy nhiên, các tài khoản smart contract, bao gồm wallet đa chữ ký và wallet trừu tượng tài khoản, không có private key. Chúng không thể ký các tin nhắn theo cách mà EOAs làm. EIP-1271 giải quyết vấn đề này bằng cách cho phép hợp đồng xác định logic xác minh chữ ký của riêng mình.
EIP-1271: Hợp đồng ký kết
EIP-1271 định nghĩa một hàm isValidSignature(hash, signature) mà các smart contract thực hiện để xác minh chữ ký. Hàm này sẽ trả về một giá trị đặc biệt (0x1626ba7e) nếu chữ ký hợp lệ. Cách thực hiện phụ thuộc vào hợp đồng – nó có thể kiểm tra xem chữ ký được tạo bởi một người ký hợp lệ, xác minh giới hạn chữ ký đa người, hoặc sử dụng bất kỳ logic tùy chỉnh nào.
Điều này cho phép xác thực dựa trên hợp đồng: kho bạc DAO, wallet multisig hoặc wallet trừu tượng tài khoản có thể xác thực với các dịch vụ ngoài chuỗi bằng cách sử dụng cùng một quy trình SIWE như EOAs. Đối tượng tin cậy gọi isValidSignature trên địa chỉ hợp đồng thay vì sử dụng ecrecover.
ERC-6066: Hợp đồng ký kết liên kết với NFT
ERC-6066 mở rộng việc xác minh chữ ký cho các NFT chính nó. Thông lệ này định nghĩa isValidSignature(tokenId, hash, data) – một cách để xác minh rằng chữ ký được thực hiện bởi một NFT, không phải bởi một EOA hoặc hợp đồng. Trường hợp sử dụng là việc ký kết dựa trên vai trò, trong đó cơ quan có thẩm quyền ký theo token, không phải theo wallet.
Hãy xem xét một DAO sử dụng NFT để đại diện cho các văn phòng quản lý – một NFT "huy hiệu COO" do Giám đốc điều hành hiện tại sở hữu. Khi Giám đốc điều hành được thay thế thông qua cuộc bầu cử hàng quý, NFT sẽ chuyển sang wallet của Giám đốc điều hành mới. Với ERC-6066, các chữ ký được thực hiện bởi NFT huy hiệu COO chỉ có giá trị trong khi người sở hữu hiện tại đang giữ token. Các chữ ký trước đây sẽ được lưu lại với EOA đã thực hiện chúng, nhưng quyền hạn tương lai sẽ đi theo NFT đến người sở hữu mới. Điều này tạo ra sự phân chia rõ ràng giữa người và văn phòng.
Xác thực bảo mật NFT: Các điểm yếu và biện pháp phòng vệ
Mỗi phương thức xác thực đều có các trường hợp thất bại. An ninh của hệ thống xác thực NFT phụ thuộc vào việc hiểu các trường hợp này và xây dựng các biện pháp phòng thủ ở mỗi lớp của bộ nhớ.
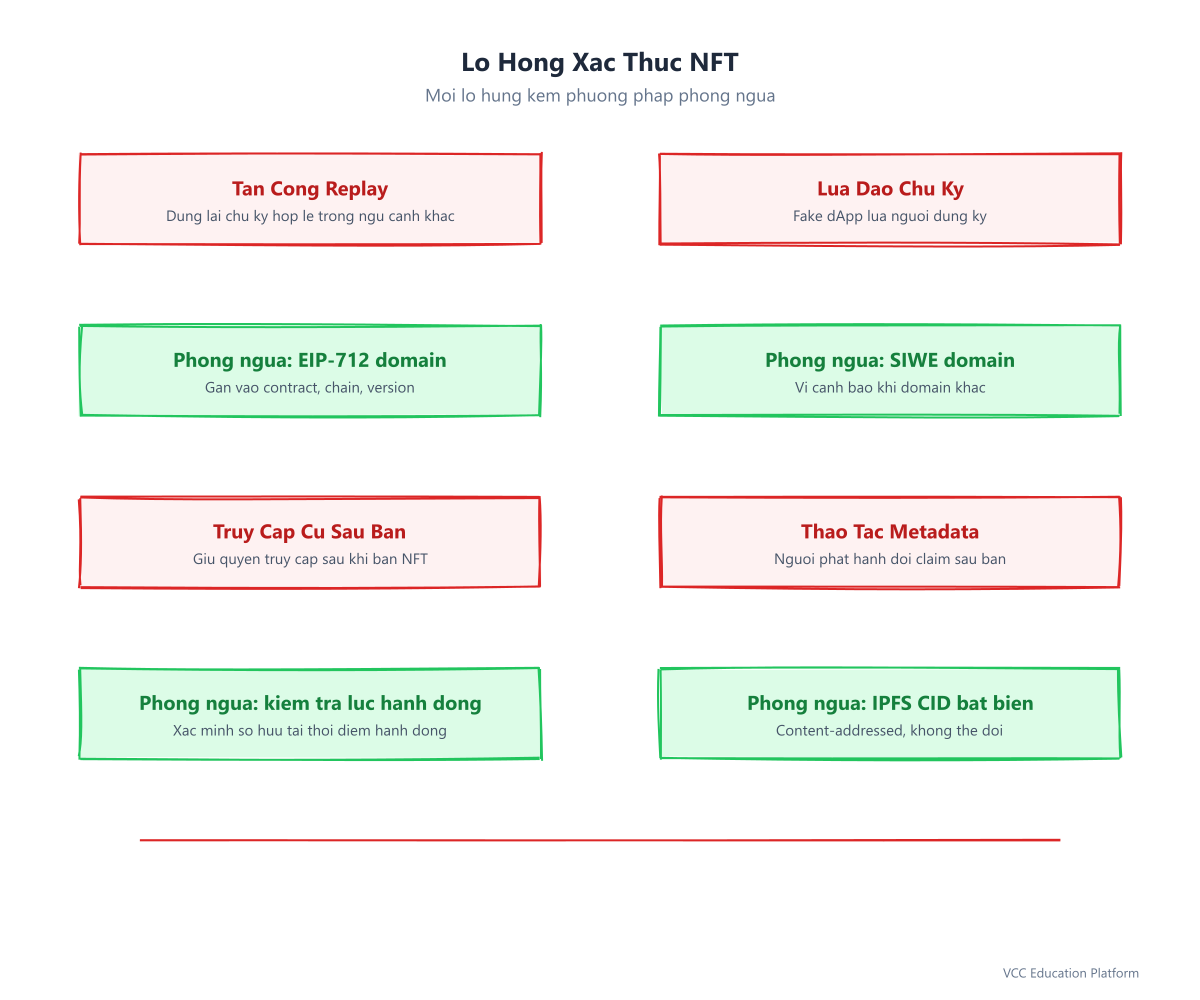
Các cuộc tấn công tái phát chữ ký
Một cuộc tấn công tái phát lại sử dụng một chữ ký hợp lệ trong một bối cảnh không mong muốn. Nguyên nhân gốc luôn là thiếu sự liên kết bối cảnh – chữ ký không bao gồm đủ thông tin để hạn chế nơi có thể sử dụng nó.
Replay chuỗi cắt: Một chữ ký hợp lệ trên mainnet Ethereum được tái phát trên một testnet hoặc fork. Cách phòng vệ: bao gồm chainId trong phân cách tên miền (EIP-712) hoặc tin nhắn (SIWE).
Đoán lại hợp đồng cắt ngang: Một chữ ký có hiệu lực cho Hợp đồng A được tái hiện trên Hợp đồng B. Một ví dụ thực tế từ báo cáo Immunefi: AccessToken::mintStaticPrice bỏ qua address(this) trong bản tiêu đề đã ký, cho phép một chữ ký cho Hợp đồng A tạo ra các token trên Hợp đồng B. Cách phòng thủ: bao gồm verifyingContract trong phân cách miền EIP-712.
Lặp lại các tập hợp khác nhau: Một chữ ký có hiệu lực cho danh sách cho phép của một tập hợp NFT được lặp lại trên một tập hợp khác bằng cách sử dụng cùng một người ký. Cách phòng vệ: bao gồm một mã định danh tập hợp duy nhất trong payload đã ký, không chỉ địa chỉ người ký.
Tái phát lại thời gian: Một chữ ký cũ được sử dụng lại sau khi đã hết hạn. Cách phòng vệ: bao gồm một dấu thời gian hết hạn và thực thi nó trong quá trình xác minh. SIWE bao gồm Issued At và tùy chọn Expiration Time chính xác cho mục đích này.
Phishing bằng chữ ký
Phishing bằng chữ ký là một trong những cuộc tấn công phổ biến đối với người dùng. Người tấn công tạo ra một dApp giả mạo yêu cầu người dùng ký một tin nhắn có vẻ lành mạnh nhưng cho phép thực hiện một hành động xấu. MetaMask đã ghi lại chi tiết về mô hình này: người dùng nghĩ rằng họ đang ký để list một NFT hoặc nhận một airdrop, nhưng chữ ký cho phép người tấn công chấp thuận mã thông báo không giới hạn hoặc thực hiện setApprovalForAll trên một tập hợp NFT.
Hệ thống bảo mật là liên kết miền SIWE. Khi miền của một tin nhắn SIWE không trùng với trang web mà người dùng đang truy cập, MetaMask sẽ hiển thị một cảnh báo. Điều này không ngăn chặn tất cả các cuộc tấn công lừa đảo – người dùng có thể bỏ qua cảnh báo – nhưng nó làm cho các miền trùng lặp ít có hiệu quả hơn. Đối với chữ ký không thuộc SIWE (raw personal_sign hoặc eth_sign), không có liên kết miền và wallet sẽ hiển thị tin nhắn dưới dạng hex nguyên liệu – làm cho việc tấn công lừa đảo trở nên đơn giản.
Các biện pháp phòng vệ thực tế dành cho người dùng: không bao giờ ký các tin nhắn từ các trang web không đáng tin cậy. Sử dụng các dấu mốc cho các URL dApp. Nếu thông báo của wallet có nội dung setApprovalForAll hoặc approve unlimited và bạn không được liệt kê cụ thể trên một thị trường, hãy hủy ngay lập tức.
Kết nối bị lỗi sau khi bán mã token
Như đã đề cập trong phần token-gating, người dùng bán NFT của họ có thể giữ quyền truy cập cho đến chu kỳ xác minh tiếp theo. Phương án phòng vệ là xác minh quyền sở hữu vào thời điểm thực hiện hành động cho quyền truy cập có giá trị cao, không dựa vào các phiên truy cập được lưu trữ. Đối với các vai trò Discord, hãy thiết lập khoảng thời gian kiểm tra lại để phù hợp với giá trị truy cập – mỗi giờ cho các kênh có giá trị cao, mỗi ngày cho các kênh có giá trị thấp.
Tùy chỉnh dữ liệu mô tả
Nếu metadata NFT được lưu trữ trên một máy chủ có thể thay đổi, nhà phát hành có thể thay đổi các yêu cầu được mã hóa trong metadata sau khi mã thông báo được bán. Một NFT thành viên ban đầu cho phép truy cập "tầng cao" có thể có metadata được thay đổi thành "tầng cơ bản" sau khi người sở hữu trả một giá cao hơn. Phương án phòng thủ là metadata không thể thay đổi – lưu trữ metadata trên IPFS với CIDs có địa chỉ nội dung, hoặc mã hóa các yêu cầu trực tiếp trong smart contract thay vì trong URI ngoài chuỗi.
Vi phạm về người ký kết tập trung
Nhiều nhà sản xuất NFT sử dụng máy chủ phía sau tập trung để ký các phiếu trong danh sách cho phép. Nếu private key của người ký bị xâm phạm, kẻ tấn công có thể sản xuất ra số lượng mã thông báo không giới hạn. Sự cố của Bored Ape Yacht Club đã chứng minh điều này – một khóa API bị xâm phạm đã cho phép việc sản xuất mã thông báo không được phép. Phương án phòng thủ là thay đổi khóa, các người ký nhiều chữ ký, và lý tưởng nhất là chuyển sang xác minh danh sách cho phép trên chuỗi (bằng chứng Merkle) thay vì chữ ký ngoài chuỗi.
Xây dựng danh sách kiểm tra xác thực
An ninh không phải là một tính năng bạn thêm ở cuối – nó là một quy tắc bạn thực hành trong suốt quá trình thiết kế. Dưới đây là một danh sách kiểm tra thực tế để xây dựng và đánh giá các hệ thống xác thực NFT.
Danh sách kiểm tra cho nhà phát triển
- Sử dụng SIWE (EIP-4361) cho đăng nhập wallet — không bao giờ yêu cầu người dùng ký các chuỗi nguyên thủy. Hình thức thông điệp có cấu trúc cho phép liên kết miền và cảnh báo lừa đảo ở cấp độ wallet.
Danh sách kiểm tra người dùng
- Sử dụng wallet tương thích với SIWE — MetaMask, Rainbow và các wallet hiện đại phân tích các tin nhắn SIWE và cảnh báo về sự không phù hợp của tên miền.
Những câu hỏi thường gặp
Các phương pháp xác thực NFT chính là gì?
Các phương pháp xác thực NFT chủ yếu được chia thành bốn nhóm: xác thực dựa trên chữ ký (xác minh quyền kiểm soát wallet thông qua chữ ký mã hóa, được chuẩn hóa bởi SIWE/EIP-4361), token-gating (kiểm tra quyền sở hữu NFT để cấp quyền truy cập, có thể là trên chuỗi thông qua balanceOf hoặc ngoài chuỗi thông qua các truy vấn API), xác minh danh tính với token soulbound (sử dụng NFT không thể chuyển nhượng làm chứng chỉ duy trì), và xác thực chữ ký smart contract (EIP-1271 cho tài khoản hợp đồng, ERC-6066 cho chữ ký liên kết với NFT). Hầu hết các hệ thống sản xuất kết hợp nhiều phương pháp – SIWE cho đăng nhập, token-gating cho kiểm soát quyền truy cập, và SBTs cho xác nhận danh tính.
Xác minh NFT hoạt động như thế nào?
Kiểm tra NFT hoạt động thông qua một bộ nhớ bốn lớp. Đầu tiên, một dấu ký mã hóa chứng minh người dùng kiểm soát địa chỉ wallet. Thứ hai, kiểm tra sở hữu mã thông báo (với balanceOf trên chuỗi hoặc truy vấn API ngoài chuỗi) xác nhận địa chỉ có chứa mã thông báo NFT cần thiết. Thứ ba, xác minh dữ liệu mô tả đọc các tuyên bố của mã thông báo – cấp thành viên, vai trò, thời hạn. Thứ tư, xác nhận danh tính kiểm tra uy tín của nhà phát hành và mối liên kết giữa mã thông báo và người sở hữu. Mỗi lớp có các chế độ thất bại độc lập: dấu ký có thể được tái phát, quyền sở hữu có thể là lỗi thời, dữ liệu mô tả có thể bị chỉnh sửa, và xác nhận có thể bị giả mạo.
Những khác biệt giữa on-chain và off-chain token gating là gì?
Token gating trên chuỗi tích hợp kiểm tra quyền sở hữu trong một smart contract gọi balanceOf và quay lại nếu người dùng không có bất kỳ token nào. Nó không cần sự tin cậy – không có trung gian nào có thể bỏ qua kiểm tra – nhưng nó tốn gas cho mỗi lần xác minh. Token gating ngoài chuỗi chuyển kiểm tra sang một máy chủ phía sau, nơi đó truy cập chuỗi thông qua một nhà cung cấp RPC. Nó miễn phí cho người dùng và nhanh chóng, nhưng tin cậy vào máy chủ để đưa ra quyết định chính xác. Các hệ thống sản xuất thường sử dụng token gating ngoài chuỗi cho truy cập nội dung (cấp quyền trong Discord, nội dung trang web) và token gating trên chuỗi chỉ khi hành động được gắn cọc chính là một giao dịch trên chuỗi.
Token Soulbound làm thế nào để cải thiện xác minh danh tính NFT?
Token Soulbound (SBT) là các NFT không thể chuyển nhượng, giải quyết một vấn đề cơ bản khi sử dụng NFT thông thường cho mục đích xác định danh tính: nếu chứng chỉ có thể chuyển nhượng, nó có thể được mua, làm mất đi mục đích của quá trình xác minh. SBT khóa token vào wallet phát hành, khiến chứng chỉ được liên kết mãi mãi với người sở hữu. Các tiêu chuẩn như ERC-7574 bổ sung chức năng xác minh bằng chứng không hiểu biết – dữ liệu chứng chỉ vẫn được giữ bí mật trong khi SBT hoạt động như một chứng minh công khai trên chuỗi, chứng minh rằng quá trình xác minh đã diễn ra. Điều này phân biệt dữ liệu chứng chỉ riêng tư với các tín hiệu xác minh công khai.
Những lỗ hổng bảo mật xác thực NFT phổ biến nhất là gì?
Những lỗ hổng phổ biến nhất bao gồm các cuộc tấn công tái phát ký (sử dụng ký xác thực hợp lệ trong bối cảnh không mong muốn do thiếu liên kết miền), phishing ký (làm cho người dùng ký các tin nhắn độc hại thông qua các dApp giả mạo), quyền truy cập đã hết hạn sau khi bán mã thông báo (bảo lưu quyền truy cập sau khi bán NFT xác thực), chỉnh sửa dữ liệu mô tả (thay đổi các tuyên bố liên quan đến quyền truy cập trong dữ liệu mô tả ngoài chuỗi có thể thay đổi), và vi phạm của người ký trung tâm (trộm chìa khóa ký phía sau để tạo ra các ký tự không giới hạn). Mỗi lỗ hổng có một biện pháp phòng thủ cụ thể: phân cách miền EIP-712 cho cuộc tấn công tái phát, liên kết miền SIWE cho phishing, xác minh thời điểm hành động cho quyền truy cập đã hết hạn, dữ liệu mô tả IPFS không thể thay đổi cho chỉnh sửa, và xoay đổi chìa khóa multisig cho vi phạm của người ký.