
Hack Mango Markets không phải là một vụ tấn công thông thường – đó là một hoạt động kỹ thuật tài chính được tính toán, sử dụng các thủ thuật về oracle, tỷ lệ tài trợ vĩnh viễn và các lỗ hổng trong quản trị. Người tấn công, Avi Eisenberg, công khai tuyên bố hành động của mình là "có tính pháp lý" và thậm chí đề xuất trả lại tiền trong khi trao quyền kiểm soát cho người quản trị. Sự kiện này đã định nghĩa lại ý nghĩa của "code is law" trong DeFi.
Liên Minh Không Là Một Sự Khởi Hành
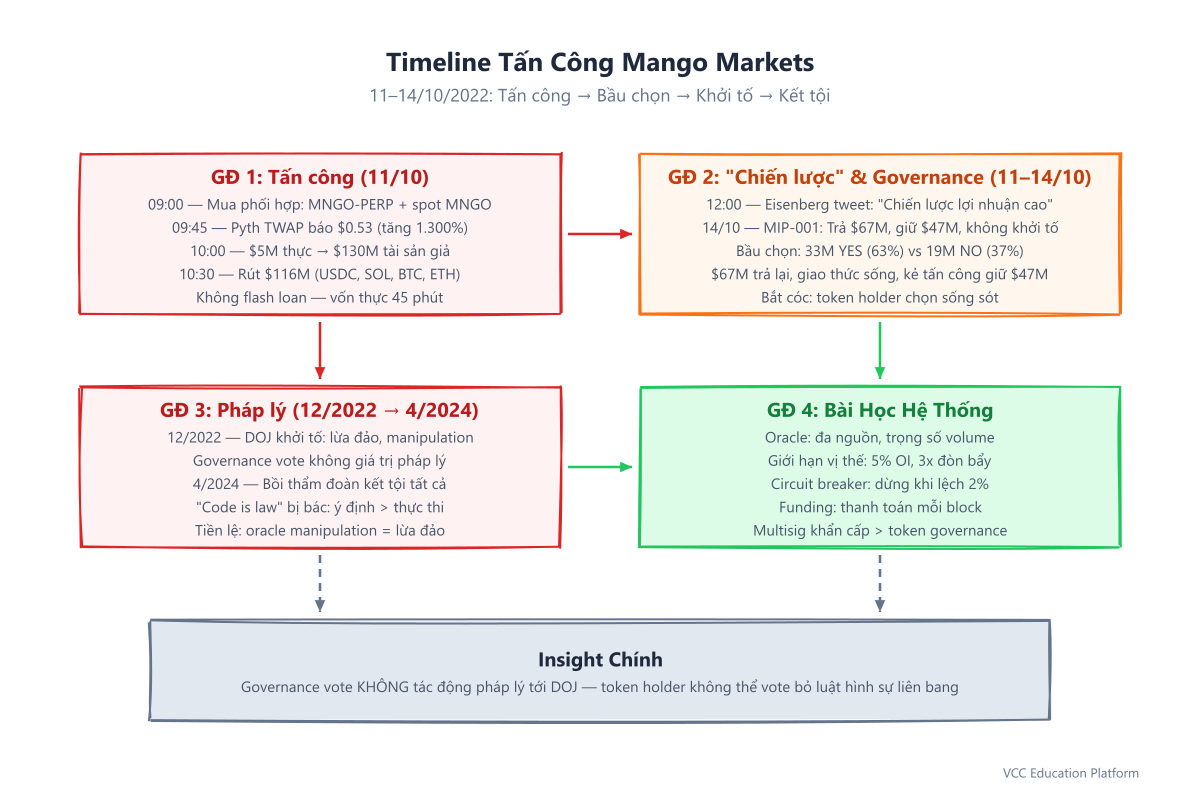
Ngày 11 tháng 10 năm 2022, Mango Markets – một sàn giao dịch tương lai vĩnh viễn phi tập trung trên Solana – đã mất khoảng 116 triệu USD trong một cuộc tấn công đồng bộ. Người tấn công đã cạn kiệt kho bạc của giao thức bằng cách can thiệp vào oracle giá token MNGO, sau đó sử dụng tài sản bảo đảm bị phình lên để vay tiền đối với mọi tài sản có sẵn.
Điều làm cho sự kiện này trở nên không có tiền lệ không phải là số tiền bị đánh cắp, mà là hành vi của kẻ tấn công sau đó. Avi Eisenberg đã công khai xác nhận danh tính của mình, tuyên bố chiến lược của mình là "chiến lược giao dịch có lợi nhuận cao" hơn là một cuộc tấn công, và đề nghị trả lại một phần tiền nếu các chủ sở hữu mã token Mango bỏ phiếu để cho phép anh ta giữ lại phần còn lại.
Cách hoạt động của thủ đoạn của Oracle
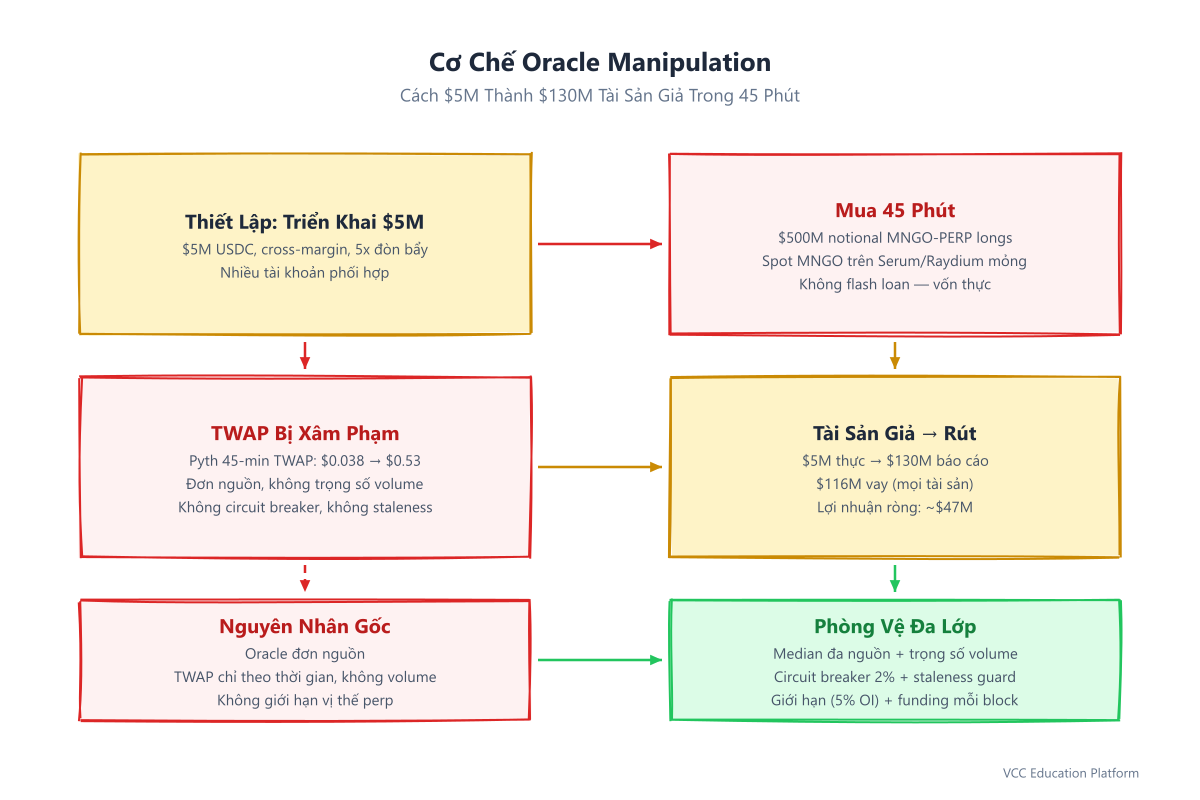
Mango Markets sử dụng TWAP (Time-Weighted Average Price) oracle được cung cấp bởi Pyth Network. Oracle báo giá MNGO/USD dựa trên hoạt động giao dịch gần đây trên nhiều sàn. Điểm yếu: sổ lệnh mỏng trên các thị trường có lưu lượng giao dịch thấp có thể được di chuyển với vốn tương đối nhỏ.
Cài đặt
Người tấn công đã gửi 5 triệu USDT làm tài sản đảm bảo ban đầu. Sau đó, trên nhiều tài khoản, họ thực hiện một đợt mua hàng phối hợp trên hợp đồng tương lai vĩnh viễn MNGO-PERP:
- Chiếm giữ vị thế dài hạn với mức đòn bẩy cao (tối đa 5 lần) trên MNGO-PERP
Toán học
| Đơn vị đo | Giá trị |
|---|---|
| Tổng vốn đầu tư ban đầu | ~$5 triệu USDC |
| Giá MNGO trước khi tấn công | ~$0.038 |
| Giá MNGO ở đỉnh cao | ~$0.53 (tăng 1,300%) |
| Khung TWAP của Oracle | 45 phút |
| Giá trị tài sản đảm bảo giả mạo | ~$130 triệu |
| Tài sản được vay | 116 triệu USD (USDC, USDT, SOL, MSOL, BTC, ETH) |
| Lợi nhuận ròng (sau khi trả nợ) | ~$47 triệu |
Oracle TWAP đã làm nhẹ nhàng giá cả theo thời gian, nhưng 45 phút mua liên tục đã đủ để kéo trung bình lên. Thông qua giao thức, giá trị tài sản thế chấp đạt 130 triệu USD, trong khi chỉ có 5 triệu USD tồn tại. Sau đó, kẻ tấn công đã vay dựa trên tài sản thế chấp ảo này cho đến khi quỹ bảo hiểm và tiền gửi của người dùng đã bị cạn kiệt.
Tỷ lệ tài trợ Perp: Cỗ máy ẩn
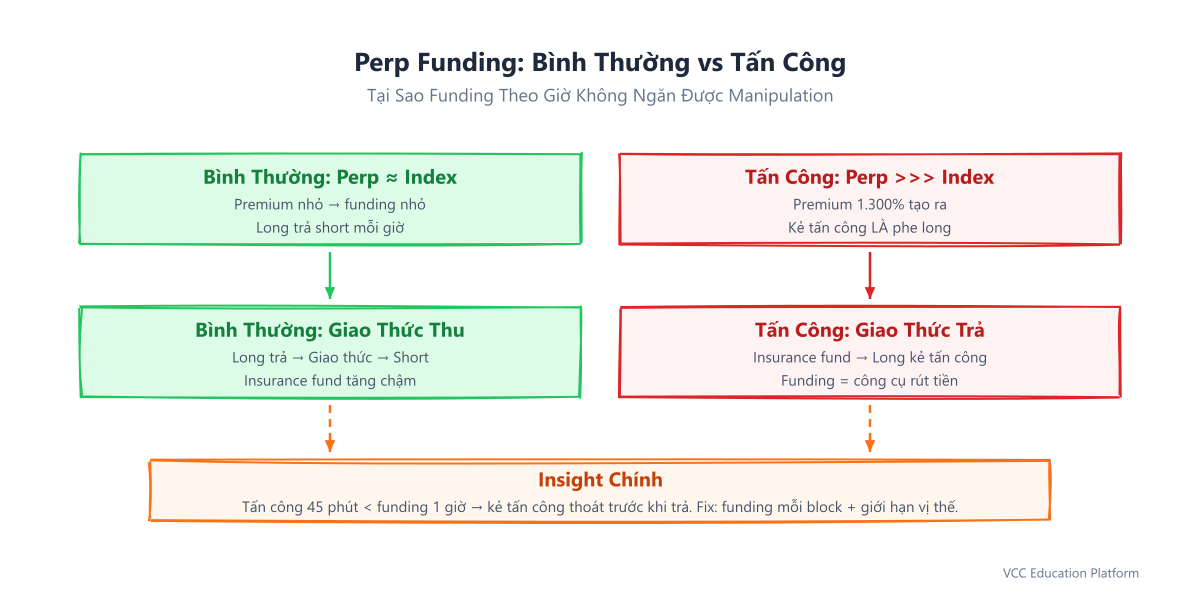
Tỷ lệ tài trợ cho hợp đồng tương lai vĩnh viễn đã đóng một vai trò quan trọng nhưng không được đánh giá cao. Thị trường tài trợ vĩnh viễn của Mango tính phí tài trợ mỗi giờ dựa trên mức chiết khấu/giảm giá của giá vĩnh viễn so với chỉ số.
Tại sao tỷ lệ tài trợ không ngăn chặn cuộc tấn công
- Settlement theo giờ: Đầu tư được tích lũy liên tục nhưng được thanh toán theo giờ. Sự tấn công hoàn thành trong khoảng ~45 phút.
Mechanism định mức tài trợ, được thiết kế để liên kết giá giao dịch với giá thị trường, đã trở thành một mechanism chuyển tiền từ giao thức sang kẻ tấn công trong thời gian điều khiển. Mỗi giờ giá bị biến dạng tồn tại, giao thức sẽ trả tiền tài trợ cho các vị thế dài hạn của kẻ tấn công.
Lời bào chữa "không là hành vi bất hợp pháp"
Tình trạng hành vi sau cuộc tấn công của Eisenberg đã tạo ra một cơn bão pháp lý và đạo đức. Tweet của ông ngày 11 tháng 10:
"Tôi đã tham gia một nhóm thực hiện chiến lược giao dịch có lợi nhuận cao trong tuần trước... Mã của Mango Markets cho phép điều này. Tôi tin rằng tất cả các hành động của chúng tôi đều hợp pháp."
Ông tiếp tục với một đề xuất quản trị (MIP-001) đề xuất:
- Trả lại 67 triệu USD cho ngân khố Mango
- Giữ 47 triệu USD làm "lợi nhuận giao dịch"
- Không có việc truy tố hình sự
- Thỏa thuận tiếp tục hoạt động
Phiếu bầu về quản trị
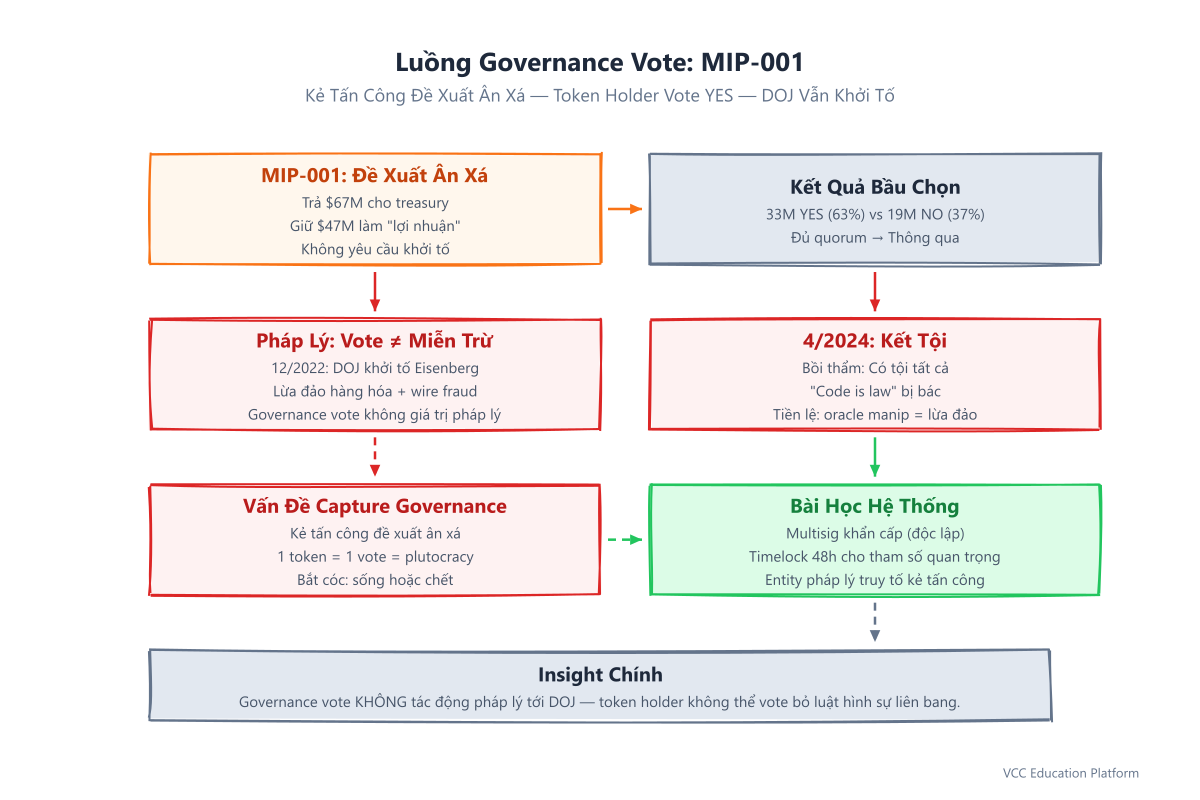 Phiếu bầu đã được thông qua với tỷ lệ 63% thuận lợi. Nhiều người bầu là những người nhận được các cuộc ném tiền MNGO hoặc giữ các token từ các ví của kẻ tấn công. Phiếu bầu đã tiết lộ một lỗi cơ bản: quy chế có thể bị kẻ khai thác chiếm đoạt, làm cạn kiệt quy trình của nó.
Kết quả pháp lý
Mặc dù có sự bảo vệ về "công nghệ là luật" và sự chấp thuận của cơ quan quản lý, nhưng:
- Tháng 12 năm 2022: DOJ buộc Eisenberg phải chịu trách nhiệm về lừa đảo hàng hóa, gian lận và lừa đảo qua đường dây điện thoại
Quyết định đã xác định rằng thao túng các oracle để tạo ra giá trị tài sản giả tạo là một hành vi lừa đảo, bất kể hợp đồng thông minh có cho phép điều đó hay không. Mã không phải là luật khi việc thực thi mã dựa trên các đầu vào đã bị thao túng.
Các bài học kỹ thuật cho các giao thức DeFi
1. Thiết kế Oracle phải giả định các đầu vào đối kháng
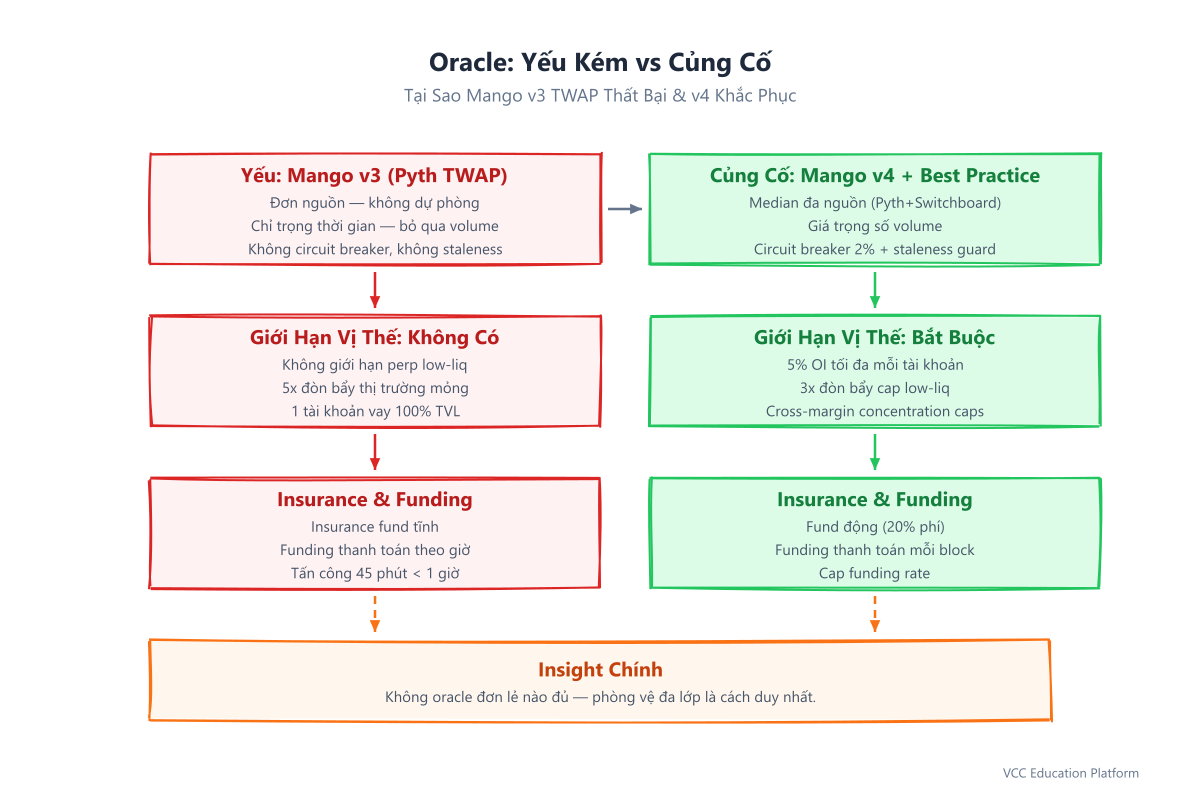
TWAP oracle của Mango giả định sự tham gia thị trường trung thực. Mọi oracle có thể bị một entitý duy nhất chuyển động với <10% TVL là một điểm yếu.
Các biện pháp phòng vệ:
- Median-of-medians: Tính tổng các TWAP từ các nguồn độc lập
- Volume-weighted oracles: Trọng giá dựa trên lượng giao dịch thực tế, không chỉ thời gian
- Circuit breakers: Tạm dừng vay khi giá lệch > X% so với các nguồn thứ cấp
- Staleness checks: Từ chối cập nhật oracle nếu lượng giao dịch giảm dưới mức giới hạn
2. Các giới hạn vị trí không phải là tùy chọn
Mango không có giới hạn vị trí theo tài khoản đối với hợp đồng tương lai vĩnh viễn. Điều này cho phép một tổ chức tích lũy 500 triệu USD giá trị thực với khoản bảo đảm 5 triệu USD.
Các giới hạn bắt buộc:
3. Quỹ bảo hiểm cần có quy mô linh hoạt
Quỹ bảo hiểm của Mango là một quỹ tĩnh và được thiết kế cho biến động bình thường, không phải để chống lại các cuộc tấn công oracle. Quỹ này đã cạn kiệt chỉ trong vài phút.
Phương pháp tốt hơn: - Quỹ bảo hiểm tăng theo doanh thu của giao thức (ví dụ, 20% phí giao dịch) - Tính kích thước động dựa trên quyền mở và biến động tài sản - Phân chia các khoản bảo hiểm theo từng tài sản thế chấp
4. Quản trị không thể là lớp khắc phục
Kết quả bỏ phiếu MIP-001 đã chứng minh rằng quyền lực dựa trên trọng số token dễ bị tấn công bởi sybil và plutocracy trong các cuộc khủng hoảng.
Các biện pháp bảo vệ quản trị:
- Timelock đối với các thay đổi tham số (48+ giờ)
- Multisig khẩn cấp với các ký giả độc lập (không phải là chủ sở hữu token)
- Phiếu bầu theo phương trình bậc hai hoặc phiếu bầu bằng thuyết phục cho các quyết định quan trọng
- Bao bọc tổ chức pháp lý có thể truy tố các kẻ tấn công bất kể các phiếu bầu về quản trị
Kết quả sau đó: Thị trường mận hiện nay
Mango Markets không bị phá hủy. Sau vụ hack:
- V4 được ra mắt (2023) với các oracle được tăng cường, giới hạn vị trí và bảo hiểm động
Tuy nhiên, niềm tin đã không hoàn toàn trở lại. TVL đạt đỉnh 400 triệu USD trước khi bị hack; đến năm 2024, nó chỉ ở mức khoảng 40 triệu USD. Thông báo tồn tại, nhưng "thương hiệu Mango" trong DeFi được liên kết vĩnh viễn với lỗ hổng.
Tác động rộng hơn đối với DeFi
Khối vùng xám "Strategic vs. Exploit"
Cơ quan bào chữa của Eisenberg dựa trên một phân biệt: nếu hợp đồng thực hiện nó, đó là một tính năng. Lógica này sẽ khiến bất kỳ thủ thuật oracle, tấn công cho vay flash, hoặc sự tái nhập "có tính pháp lý" vì EVM/SVM đã thực hiện nó một cách trung thực.
Tòa án đã bác bỏ quan điểm này. Công tâm là điều quan trọng. Sử dụng vốn để cố tình làm sai lệch một dữ liệu đầu vào của oracle – khi biết rằng giao thức sẽ tin tưởng vào dữ liệu đó – là một hành vi lừa đảo. Hợp đồng thông minh là công cụ, chứ không phải quyền lực.
Giới hạn tín hiệu
Vụ điều tra của Bộ Tư pháp cho thấy DeFi không phải là khu vực miễn phí pháp luật. Manipulate oracles để thu lợi từ các quy trình sẽ bị truy tố về tội lừa đảo hàng hóa theo Điều 6(c)(1) của CEA và các luật pháp về lừa đảo điện tử.
Đối với các nhà xây dựng: Tự cho rằng giao thức của bạn sẽ bị tấn công. Tự cho rằng các kẻ tấn công sẽ được xác định. Tự cho rằng các cơ quan thực thi pháp luật sẽ truy bắt họ. Thiết kế theo đó.
Vấn đề Oracle vẫn chưa được giải quyết
Mỗi vụ hack DeFi lớn từ năm 2020 đều liên quan đến việc can thiệp vào oracle:
- bZx (2020): Kyber oracle bị can thiệp thông qua vay flash
- Harvest Finance (2020): Curve oracle bị can thiệp thông qua vay flash
- Cream Finance (2021): AMP oracle bị can thiệp thông qua vay flash
- Mango Markets (2022): Pyth TWAP bị can thiệp thông qua mua liên tục
- Euler Finance (2023): Uniswap TWAP bị can thiệp thông qua vay flash
Không có giải pháp thần kỳ. Giải pháp được chia thành nhiều lớp: các oracle tốt hơn + giới hạn vị trí + thiết bị bảo vệ + bảo hiểm + biện pháp bảo vệ quản trị + cấu trúc tổ chức pháp lý.
Hỏi đáp
Là vụ tấn công Mango Markets là một cuộc tấn công cho vay nhanh?
Không. Người tấn công đã sử dụng vốn của họ (~5 triệu USD) trong hơn 45 phút. Không có khoản vay tạm thời nào được liên quan. Điều này khiến việc phát hiện và khắc phục trở nên khó khăn hơn – vốn là "thực sự" và các vị trí được giữ, không bị giải phóng ngay lập tức.Có thể tấn công đó đã được ngăn chặn bằng một oracle tốt hơn?
Một oracle có trọng số theo khối lượng và các thiết bị cắt circuit sẽ hạn chế sự biến dạng giá cả. Tuy nhiên, nguyên nhân gốc rễ là không có giới hạn trong việc xác định vị trí trên một tài sản có lưu lượng thanh khoản thấp. Mặc dù một oracle hoàn hảo cũng không thể sửa chữa được một quy trình cho phép một người dùng vay 100% TVL bằng một tài sản thế chấp duy nhất.Tại sao các chủ sở hữu mã token Mango đã bỏ phiếu để cho kẻ tấn công giữ được 47 triệu đô la?
Hệ thống lý thuyết trò chơi. Người bầu phải chọn một trong hai lựa chọn: từ chối đề xuất → kẻ tấn công giữ toàn bộ 116 triệu USD, giao thức bị hủy, MNGO trở về 0. Chấp nhận → giao thức tồn tại, 67 triệu USD được trả lại, MNGO có giá trị. Các chủ sở hữu mã thông báo có lý trí đã chọn sự sống còn. Đây là vấn đề bắt cóc trong quản trị DeFi.Avi Eisenberg đang bị giam giữ ở nhà tù không?
Tính đến năm 2024, không có. Ông đã bị kết án vào tháng 4 năm 2024 nhưng chưa có án phạt. Ông vẫn được thả vì đang chờ xét xử. Vụ việc này đang được theo dõi chặt chẽ như một tiền lệ trong việc thực thi DeFi.Điều gì đã xảy ra với 47 triệu đô la mà Eisenberg giữ?
Đã bị đóng băng một phần. Sau khi Bộ Tư pháp ra lệnh truy tố, ~27 triệu USD đã bị đóng băng trên các sàn giao dịch tập trung (Binance, OKX) và thông qua danh sách đen USDC. Số còn lại (~20 triệu USD) đã được chuyển qua các công cụ trộn và cầu nối. Các nỗ lực khôi phục tiếp tục được thực hiện.Có thể một quy trình sử dụng quản trị để bảo vệ pháp lý một kẻ tấn công không?
Không. Phiếu bầu về quản trị Mango không có tác động pháp lý nào đối với việc truy tố của Bộ Tư pháp. Người sở hữu mã không thể bỏ phiếu để loại bỏ luật hình sự liên bang. Phiếu bầu về quản trị chỉ kiểm soát các tham số của giao thức – chúng không cung cấp quyền miễn trừ pháp lý.Những điều cần lưu ý
- Manipulation oracle là vector tấn công DeFi hàng đầu — mọi cuộc tấn công lớn từ năm 2020 đều tận dụng các giả định về tin cậy của oracle
Sự tấn công vào Mango Markets là một bài học về kỹ thuật tài chính – và một lời cảnh báo. Sự tấn công tiếp theo sẽ khác biệt. Cách phòng thủ phải được thực hiện một cách có hệ thống.